
បើកូតាត្រូវបានប្រើលឿនជាងមុន ឬមុខងារខ្លះដំណើរការមិនស្ថិរភាព វាមិនមានន័យថាអ្នកផ្តល់សេវាបានកាត់បន្ថយកូតាឡើយ។ ត្រូវពិនិត្យការចែករំលែកព័ត៌មានចូលប្រើ ការផ្លាស់ប្តូរច្រកចេញបណ្តាញ និងភាពមិនត្រូវគ្នារវាងបរិស្ថាន browser និងច្រកចេញ មុនពិនិត្យរបៀបប្រើរបស់ខ្លួន។
ការជាវរបស់អ្នកនៅតែមានសុពលភាព ហើយអ្នកក៏នៅតែបង់ថ្លៃដដែល ប៉ុន្តែកូតាហាក់ដូចជាអស់លឿនជាងមុន។ អារម្មណ៍បែបនេះជារឿងដែលជួបញឹកញាប់ក្នុងចំណោមអ្នកប្រើឧបករណ៍ AI ខ្លាំង។ មនុស្សខ្លះគិតថាគណនីរបស់ខ្លួនត្រូវបានបន្ថយកម្រិត ខណៈអ្នកខ្លះទៀតសន្និដ្ឋានថាអ្នកផ្តល់សេវាបានកាត់កូតា។ ជាក់ស្តែង មូលហេតុជាញឹកញាប់ស្ថិតនៅច្រើនផ្នែក៖ អាចមានអ្នកផ្សេងប្រើកូតាដូចគ្នា គណនីអាចបង្កើតការកម្រិតសុវត្ថិភាពដែលធ្វើឱ្យមុខងារខ្លះត្រូវបានកាត់បន្ថយបណ្តោះអាសន្ន ឬរបៀបប្រើរបស់អ្នកផ្ទាល់បានផ្លាស់ប្តូរ។
បញ្ហាទាំងនេះអាចបង្ហាញសញ្ញាស្រដៀងគ្នា ប៉ុន្តែវិធីដោះស្រាយខុសគ្នាខ្លាំង។ បែងចែកត្រួតពិនិត្យមួយៗនឹងសន្សំពេល និងកម្លាំងបានច្រើន។
ជំហានដំបូង ពិនិត្យថាតើមានអ្នកទីពីរប្រើគណនីឬអត់
ការចូលគណនីដូចគ្នាពីមនុស្សច្រើន ទីតាំងច្រើន ឬឧបករណ៍ច្រើនក្នុងពេលតែមួយ គឺជាមូលហេតុមួយដែលជួបញឹកញាប់បំផុត និងងាយត្រូវមើលរំលង។ កូតាត្រូវបានចែករំលែក ហើយ session ដំណើរការស្របគ្នា ដូច្នេះ platform មើលឃើញគណនីមួយបង្កើត request ច្រើនក្នុងរយៈពេលខ្លី ខណៈតំបន់ប្រភព ឧបករណ៍ និងទម្លាប់ប្រើប្រាស់មិនស្របគ្នា។
បញ្ហានឹងលាក់ខ្លួនជាងមុន ប្រសិនបើអ្នកផ្តល់ password ឬ access credentials ទៅសេវាភាគីទីបី ដែលគ្រប់គ្រង request កណ្តាល ហើយបែងចែកការចូលប្រើទៅមនុស្សច្រើន។ ពីមុំរបស់អ្នក វាអាចមើលទៅដូចជាភ្ជាប់ទៅអាសយដ្ឋានតែមួយ ប៉ុន្តែពីមុំរបស់ platform វាមានអ្នកប្រើជាច្រើននៅពីក្រោយគណនីតែមួយ។ ក្រៅពីការចែកប្រើកូតា ក៏មានហានិភ័យពិតប្រាកដដែល credentials ត្រូវបានរក្សាទុក និងប្រើខុសគោលបំណង។
ត្រូវបែងចែកឱ្យច្បាស់ពីរស្ថានភាព។ ក្រុមហ៊ុនដែលប្រើ official API keys របស់ខ្លួន និងគ្រប់គ្រង calls តាម gateway ដែលអនុលោមតាមច្បាប់ គឺជាវិធីធម្មតា។ អ្វីដែលគួរប្រុងប្រយ័ត្នគឺ relay មិនផ្លូវការ ដែលចែករំលែកកូតានៃការជាវផ្ទាល់ខ្លួន ហើយស្នើឱ្យអ្នកប្រគល់ credentials របស់គណនី។ បើអ្នកសង្ស័យថាជាករណីទីពីរ សូមបញ្ឈប់ calls ពាក់ព័ន្ធជាមុន ប្តូរ password ចាកចេញពីគណនីនៅគ្រប់ឧបករណ៍ បើក two-step verification ហើយបន្ទាប់មកពិនិត្យ login sessions មិនស្គាល់ និងការប្រើប្រាស់ដែលមិនអាចពន្យល់បានម្តងមួយៗ។
ច្រកចេញបណ្តាញផ្លាស់ប្តូរញឹកញាប់ឬទេ?
ពេលគណនីមានសភាពមិនធម្មតា មនុស្សជាច្រើនតែងតែប្តូរ proxy ជាមុន ហើយបើមួយមិនដំណើរការ គេនឹងសាកមួយទៀតភ្លាម។ ប៉ុន្តែសម្រាប់គណនីដែលប្រើមករយៈពេលមួយ ការលោតពីប្រទេសមួយទៅប្រទេសមួយក្នុងរយៈពេលខ្លីអាចធ្វើឱ្យប្រវត្តិ login មើលទៅគួរឱ្យសង្ស័យជាងមុន។
ដើម្បីវាយតម្លៃថាច្រកចេញមួយសមស្របសម្រាប់ប្រើរយៈពេលវែងឬអត់ មិនអាចមើលតែប្រទេសដែលវាស្ថិតនៅបានទេ។ ត្រូវពិនិត្យថាច្រកចេញមានស្ថិរភាពឬទេ តើមានមនុស្សច្រើនប្រើរួមគ្នាឬទេ តំបន់ផ្លាស់ប្តូរញឹកញាប់ឬទេ វាស្របនឹង time zone និងភាសាដែលគណនីប្រើជាទៀងទាត់ឬទេ ហើយតើគណនីដូចគ្នាចូលតាមច្រកចេញច្រើនក្នុងពេលតែមួយឬទេ។
នៅពេលត្រួតពិនិត្យបញ្ហា អ្នកអាចផ្អាក proxies និង automation scripts ជាបណ្តោះអាសន្ន បន្ទាប់មកចូលម្តងទៀតដោយប្រើឧបករណ៍ដែលទុកចិត្តបានមួយ និងបណ្តាញមានស្ថិរភាពមួយ ហើយសង្កេតថាស្ថានភាពត្រឡប់មកធម្មតាឬអត់។ អ្នកផ្តល់សេវាក៏ជាញឹកញាប់ណែនាំវិធីនេះក្នុងការណែនាំអំពី unusual activity ផងដែរ។
បរិស្ថាន browser មិនត្រូវគ្នានឹងច្រកចេញបណ្តាញ
បើច្រកចេញត្រូវបានកំណត់ឱ្យថេរហើយ ហេតុអ្វីបញ្ហានៅតែអាចកើតមាន? ព្រោះ platform មិនដែលវាយតម្លៃបរិស្ថាន login ដោយផ្អែកតែលើអាសយដ្ឋានបណ្តាញទេ។
ព័ត៌មានដូចជា browser version, operating system, time zone, ភាសា, screen resolution, Canvas, WebGL និង WebRTC អាចត្រូវបានអាន និងប្រើដើម្បីវាយតម្លៃថាឧបករណ៍ ឬការចូលប្រើមានភាពមិនធម្មតាឬអត់។ ឧទាហរណ៍នៃភាពមិនត្រូវគ្នាទូទៅគឺ៖ ច្រកចេញស្ថិតនៅសហរដ្ឋអាមេរិក ប៉ុន្តែ browser នៅតែរាយការណ៍ time zone អាស៊ី និង system language ជាភាសាចិន ខណៈព័ត៌មានបណ្តាញដែល WebRTC បង្ហាញក៏មិនត្រូវគ្នានឹងច្រកចេញ។ អាសយដ្ឋានបានប្តូរ ប៉ុន្តែព័ត៌មានផ្សេងៗមិនប្តូរ ដូច្នេះ platform មើលឃើញបរិស្ថានចូលប្រើដែលផ្ទុយគ្នា។
proxy ធម្មតាប្តូរតែច្រកចេញបណ្តាញប៉ុណ្ណោះ វាមិនកែសម្រួល time zone, ភាសា, geolocation និងលក្ខណៈឧបករណ៍ឱ្យស្របគ្នាដោយស្វ័យប្រវត្តិទេ។ ដូច្នេះ ទោះមានគណនីតែមួយ និងអ្នកប្រើតែម្នាក់ក៏ដោយ អ្នកអាចជួបស្ថានភាពដែលអាសយដ្ឋានមានស្ថិរភាពហើយ ប៉ុន្តែបរិស្ថាននៅតែមិនត្រូវគ្នា។
ចំណុចមួយចំនួនសម្រាប់រក្សាការប្រើប្រាស់ប្រចាំថ្ងៃឱ្យមានស្ថិរភាព
អ្វីដែលសំខាន់ពិតប្រាកដគឺបំបែកគណនី បរិស្ថាន និងបណ្តាញពីគ្នា។ គណនីនីមួយៗគួរមាន browser environment ផ្ទាល់ខ្លួន ដោយមិនឱ្យ Cookies, cache និង local data ឆ្លងកាត់គ្នា ហើយច្រកចេញបណ្តាញក៏គួរតែឯករាជ្យ និងមានស្ថិរភាពតាមដែលអាចធ្វើបាន។
ចំពោះចង្វាក់ប្រើប្រាស់ សូមព្យាយាមឱ្យស្រដៀងនឹងការប្រើរបស់មនុស្សពិតម្នាក់។ ជៀសវាងការផ្ញើ request ជាបាច់ដោយញឹកញាប់ខ្ពស់ក្នុងរយៈពេលខ្លី ហើយកុំប្តូរឧបករណ៍ ខ្សែបណ្តាញ ឬ environment parameters ញឹកញាប់។ វាមិនមែនជាគោលការណ៍ថ្មីទេ ប៉ុន្តែអាចជួយការពារភាពមិនធម្មតាច្រើនដែលពិបាកពន្យល់។
បើត្រូវប្រើគណនីច្រើនក្នុងពេលតែមួយលើកុំព្យូទ័រតែមួយ ការបំបែក environment អាចផ្តល់ឱ្យឧបករណ៍ឯកទេសគ្រប់គ្រង។ PurpleMark ផ្តល់សមត្ថភាពប្រភេទនេះ៖ គណនីនីមួយៗមាន configuration ផ្ទាល់ខ្លួន ហើយមិនប៉ះពាល់គ្នា។
ការចែករំលែកការជាវតែមួយក្នុងក្រុម គឺជាហានិភ័យមួយប្រភេទផ្សេងទៀត។ ការផ្ញើ password គណនីទៅសមាជិកដោយផ្ទាល់ មានន័យថាត្រឡប់ទៅការប្រើដោយមនុស្សច្រើនវិញ ដូច្នេះកូតាត្រូវបានប្រើលឿន និងអាចបង្កើត sharing restrictions បានងាយ។ វិធីដែលមានស្ថិរភាពជាងគឺផ្តល់ការជាវដាច់ដោយឡែកដល់សមាជិកម្នាក់ៗ។ បើចាំបាច់ត្រូវសហការក្រោមគណនីតែមួយ ត្រូវធានាថាម្នាក់ៗធ្វើការនៅក្នុង environment ដាច់ដោយឡែក និងរក្សាទុក usage records ដែលអាចតាមដានបាន។
លំដាប់ត្រួតពិនិត្យ
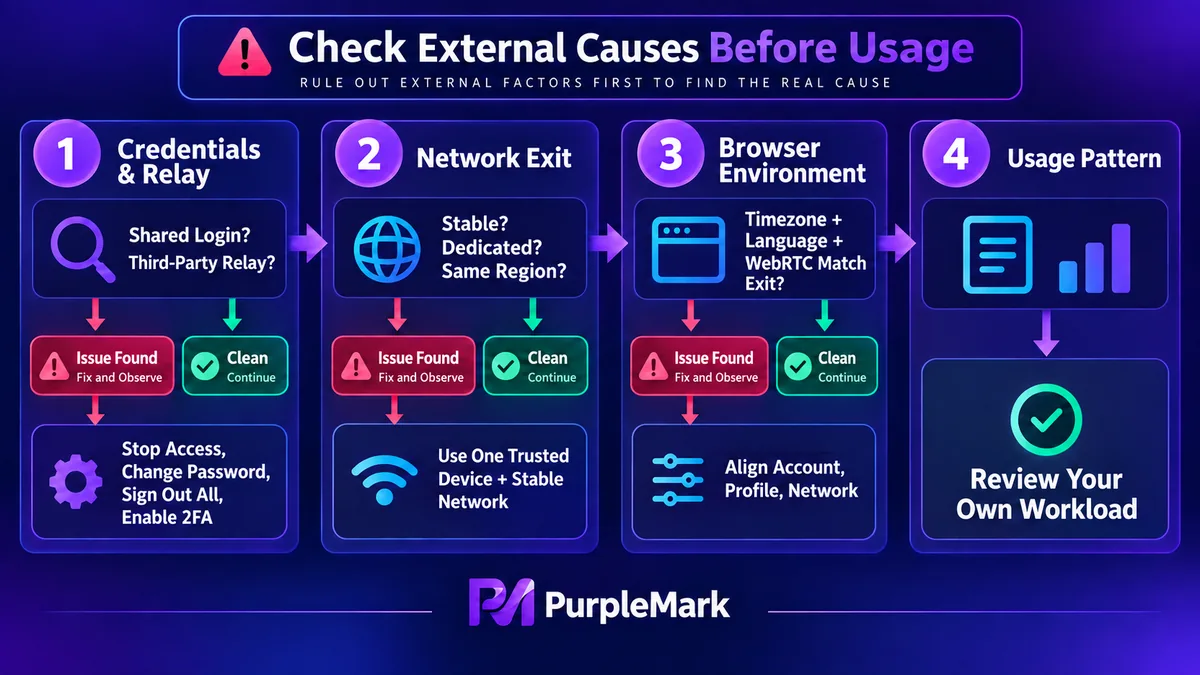
ជំហានដំបូង គឺលុបចោលលទ្ធភាពនៃការប្រគល់ credentials និង third-party relays។ បន្ទាប់មកពិនិត្យថាច្រកចេញមានស្ថិរភាព និងស្របនឹងតំបន់ដែលគណនីប្រើជាទៀងទាត់ឬទេ។ ចុងក្រោយពិនិត្យថាបរិស្ថាន browser និងច្រកចេញស្របគ្នាឬទេ។ បើទាំងបីផ្នែកមិនមានបញ្ហា មូលហេតុភាគច្រើនស្ថិតនៅក្នុងការចែកចាយការប្រើប្រាស់របស់អ្នកផ្ទាល់។
ការកើនឡើង ឬថយចុះនៃការប្រើកូតា កម្រមានមូលហេតុតែមួយណាស់។ បើចាត់ទុកវាជាដំណើរការត្រួតពិនិត្យបញ្ហា ជំនួសឱ្យការឆ្លើយតបតាមអារម្មណ៍ អ្នកនឹងអាចដោះស្រាយបានច្បាស់ជាងមុន។
សម្រាប់ច្បាប់កូតា និងការគិតថ្លៃជាក់លាក់ សូមយោងទៅព័ត៌មានផ្លូវការរបស់អ្នកផ្តល់សេវា។


