
La seguridad suele ser la capacidad más difícil de verificar al elegir un proveedor. Esta guía explica los cinco criterios de servicios de confianza de SOC 2, la diferencia temporal entre Type I y Type II y qué revisar en el informe para evaluar su propio riesgo.
Al contratar un servicio en la nube o una herramienta, la seguridad suele ser uno de los aspectos más difíciles de comprobar. Las funciones se pueden probar y los precios se pueden comparar, pero una demostración no permite ver cómo una empresa gestiona internamente los permisos, responde a incidentes o distribuye el almacenamiento de los datos.
El informe SOC 2 existe precisamente para eso. No evalúa si un producto es fácil de usar, sino una cuestión más profunda: si la organización de servicios aplica realmente los controles de seguridad tal como afirma hacerlo.
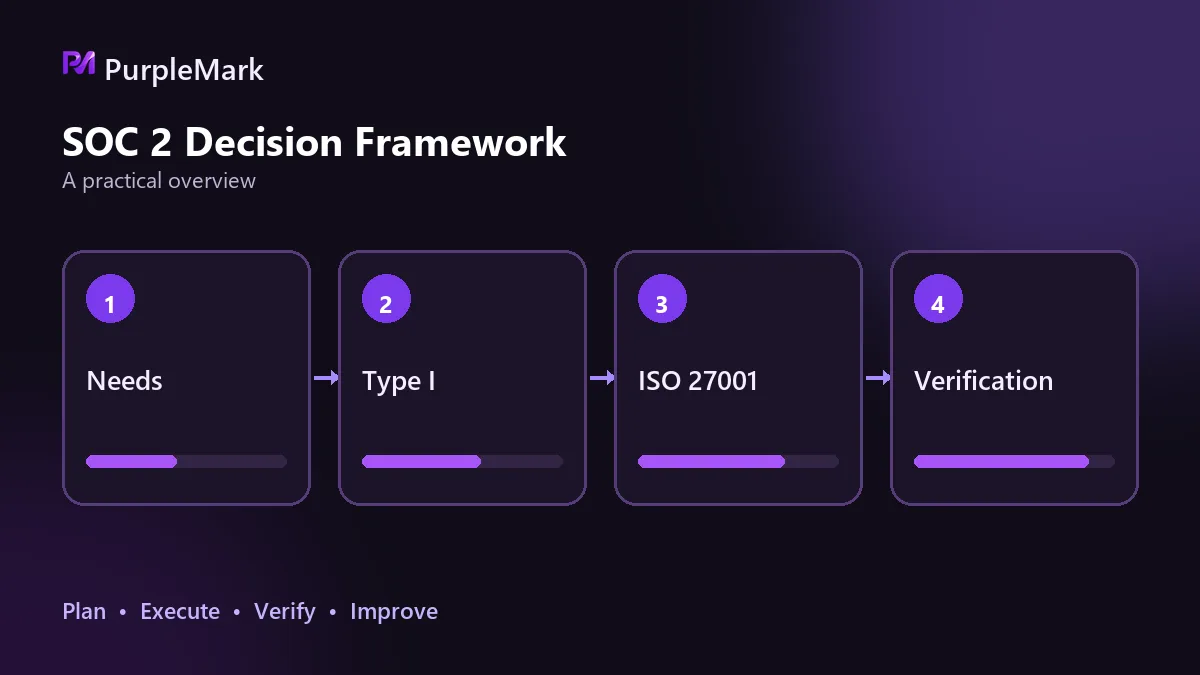
Audita a la organización, no al producto
SOC 2 (System and Organization Controls 2) es un estándar de auditoría para organizaciones de servicios desarrollado por el American Institute of Certified Public Accountants. El informe lo emite una firma contable independiente e incluye una opinión de auditoría. Una Unqualified Opinion indica que el sistema de controles funcionó de manera efectiva durante todo el periodo auditado y representa la conclusión más sólida en este tipo de auditoría.
La auditoría se articula en torno a cinco criterios de servicios de confianza. Seguridad es obligatorio y los otros cuatro se seleccionan según la naturaleza del negocio:
| Criterio | Qué evalúa |
|---|---|
| Seguridad | Prevención de accesos no autorizados e intrusiones |
| Disponibilidad | Funcionamiento estable del servicio según lo prometido |
| Integridad del procesamiento | Procesamiento de datos correcto, completo y oportuno |
| Confidencialidad | Cifrado de información confidencial y limitación de su acceso |
| Privacidad | Recopilación, uso y disposición final de información personal |
Type I y Type II se diferencian por el tiempo
Es una de las diferencias que más fácilmente se confunden y una de las que más afecta al valor del informe.
Type I revisa el diseño de los controles en un momento determinado; en términos simples, si las políticas y los controles están razonablemente diseñados. Type II revisa el funcionamiento de esos controles durante un periodo, normalmente de 6 a 12 meses, y durante ese tiempo rastrea operaciones diarias, cambios de código, cambios de personal y muestras de evidencia.
Uno responde si la organización documentó un marco de control; el otro, si lo siguió día tras día durante los últimos meses. Por eso, cuando alguien afirma haber “superado SOC 2”, conviene preguntar primero si se trata de Type I o Type II.
Relación con ISO 27001
Ambos nombres suelen aparecer juntos, pero cumplen funciones distintas. SOC 2 lo emite una firma contable y se centra en un informe de confianza orientado al cliente que contiene descripciones de controles y resultados de pruebas. Es habitual en la diligencia debida de compras B2B de clientes norteamericanos. ISO 27001 la certifica un organismo de certificación y se centra en el sistema de gestión de seguridad de la información de una organización; el resultado principal es un certificado con mayor reconocimiento internacional.
Muchos proveedores cuentan con ambos y no hay contradicción. ISO 27001 muestra que se ha establecido un sistema de gestión completo, mientras que SOC 2 Type II muestra que los controles realmente se ejecutan. Para valorar el riesgo, este último suele ofrecer más detalle.
Qué revisar después de recibir el informe
Los proveedores suelen entregar el informe bajo un acuerdo de confidencialidad. Hay varias secciones que no conviene omitir.
Empiece por el alcance de la auditoría. ¿Qué producto, centro de datos y línea de negocio están incluidos? ¿Coinciden con lo que usted realmente va a usar? El informe no demuestra nada sobre aquello que queda fuera del alcance.
Después, revise el periodo cubierto. ¿Es continuo y contiene el ciclo completo más reciente? Un informe de hace dos años no describe necesariamente la situación actual.
Luego examine las excepciones (Exceptions), que suelen concentrar la información más útil. Allí se detalla qué controles no funcionaron de forma efectiva, cuál fue el impacto y si existe un plan de corrección. Una excepción no significa automáticamente que el servicio no pueda utilizarse. Lo importante es si afecta a su exposición al riesgo y si la corrección está claramente definida y se está siguiendo.
Por último, vuelva a sus propias necesidades. Si le preocupa la disponibilidad de los datos pero el informe solo cubre seguridad, entonces no responde a la pregunta que usted necesita resolver. Esto se pasa por alto con frecuencia: que un informe tenga cientos de páginas no significa que cada una sea relevante para su caso.
Lo que una certificación no puede sustituir
Una certificación de seguridad demuestra el nivel de gestión del proveedor, pero no demuestra que su forma de utilizar el servicio sea conforme.
Pensemos en la gestión de cuentas. Aunque el sistema de seguridad del proveedor supere una auditoría, la forma en que usted asigna permisos, configura entornos y opera en distintas plataformas debe seguir cumpliendo las reglas de cada plataforma. La certificación responde si sus datos reciben un tratamiento adecuado por parte del proveedor, pero no si sus propias operaciones son conformes.
La separación de entornos y unos límites de acceso claros son temas recurrentes en este tipo de auditorías. Convertir cada entorno en una unidad independiente y evitar que las sesiones o los datos se mezclen entre cuentas responde al mismo principio; la diferencia es que la implementación está en sus manos. PurpleMark proporciona este tipo de capacidad en la capa de aislamiento de entornos.
Este artículo solo explica estándares de auditoría. El contenido y el alcance aplicables dependen del informe oficial proporcionado por el proveedor.


