
នៅពេលគណនី ChatGPT ត្រូវបានស្នើឱ្យផ្ទៀងផ្ទាត់ ឬត្រូវបានកម្រិត មូលហេតុមិនមែនតែងតែជាការប្រើប្រាស់ញឹកញាប់ទេ។ ការប្ដូរប្រទេសច្រកចេញ ឧបករណ៍ ឬប៉ារ៉ាម៉ែត្រកម្មវិធីរុករក អាចបំបែកលំនាំចូលប្រើធម្មតា និងបង្កការត្រួតពិនិត្យបន្ថែម។
នៅពេលគណនីមួយត្រូវបានស្នើឱ្យផ្ទៀងផ្ទាត់ ឬត្រូវបានកម្រិតជាបណ្ដោះអាសន្ន មនុស្សជាច្រើនគិតជាមុនថាបានប្រើញឹកញាប់ពេក ឬ IP របស់ខ្លួនមិនស្អាតគ្រប់គ្រាន់។ ភាពញឹកញាប់ និង IP អាចមានឥទ្ធិពល ប៉ុន្តែមូលហេតុដែលជួបញឹកញាប់ជាងគេគឺបរិស្ថានចូលប្រើកំពុងផ្លាស់ប្ដូរ។
វេទិកាចងចាំលំនាំដំណើរការ មិនមែនតែ IP មួយទេ
ការគ្រប់គ្រងហានិភ័យមិនមើលតែថាអាសយដ្ឋានណាមួយស្អាតឬអត់ទេ។ វាក៏ពិនិត្យថាបរិស្ថានចូលប្រើទាំងមូលមានភាពស៊ីសង្វាក់គ្នាតាមពេលវេលាឬអត់។ ក្រៅពី IP សញ្ញាអាចរួមមានការស្ថិតក្នុងបណ្តាញ ASN ទីតាំងភូមិសាស្ត្រ ឧបករណ៍ចុងក្រោយ និងលក្ខណៈ fingerprint នៅកម្រិត TLS និង HTTP។ សម្រាប់គណនីដែលប្រើប្រាស់ធម្មតារយៈពេលវែង ព័ត៌មានទាំងនេះបង្កើតជាលំនាំចូលប្រើដែលមានស្ថិរភាពមួយ ហើយវេទិកាអាចយកលំនាំនេះធ្វើជាមូលដ្ឋាននៃទំនុកចិត្ត។
នេះក៏បង្ហាញចំណុចមួយទៀត៖ ការលុប Cookies មិនស្មើនឹងការប្ដូរអត្តសញ្ញាណទេ។ ការសម្គាល់ឧបករណ៍ពឹងផ្អែកលើ browser fingerprint ដែលរួមបញ្ចូល Canvas, WebGL, User-Agent និងប្រព័ន្ធប្រតិបត្តិការ។ Cookies គ្រាន់តែជាស្រទាប់មួយប៉ុណ្ណោះ។ ដូច្នេះ ការលុប Cache ពេលមានភាពមិនធម្មតា ជាញឹកញាប់មិនផ្លាស់ប្ដូរអ្វីសំខាន់ទេ។
អ្វីដែលវេទិកាមើលឃើញពេលគណនីដដែលប្ដូរច្រកចេញ ឬឧបករណ៍
- ប្ដូរប្រទេសច្រកចេញ៖ ប្រសិនបើព្រឹកប្រើបណ្តាញក្នុងស្រុក ហើយរសៀលប្រើ node នៅក្រៅប្រទេស វេទិកានឹងឃើញគណនីមួយសកម្មនៅទីតាំងភូមិសាស្ត្រពីរ។ ជាទូទៅវាអាចស្នើឱ្យចូលម្ដងទៀត ឬផ្ញើលេខកូដផ្ទៀងផ្ទាត់តាមអ៊ីមែល ឬទូរស័ព្ទ ហើយករណីធ្ងន់អាចកម្រិតការចូលប្រើជាបណ្ដោះអាសន្ន
- ចូលពេលតែមួយលើឧបករណ៍ច្រើន៖ គណនីដដែលត្រូវបានប្រើស្របគ្នាលើឧបករណ៍ជាច្រើន ហើយសំណើពីទីតាំងខុសៗគ្នាត្រួតគ្នាតាមពេលវេលា បង្កើត concurrent sessions
- ប្ដូរកម្មវិធីរុករក ឬដំឡើងប្រព័ន្ធឡើងវិញ៖ ប៉ារ៉ាម៉ែត្រឧបករណ៍ផ្លាស់ប្ដូរទាំងមូល ធ្វើឱ្យវេទិកាពិបាកបង្កើត profile ដែលស៊ីសង្វាក់ និងអាចស្នើការផ្ទៀងផ្ទាត់ញឹកញាប់ជាងមុន
- បរិស្ថាន និងច្រកចេញមិនត្រូវគ្នា៖ IP ស្ថិតនៅសហរដ្ឋអាមេរិក ប៉ុន្តែ timezone នៅតែមូលដ្ឋាន ហើយភាសា interface នៅតែជាភាសាចិន។ ភាពផ្ទុយគ្នាបែបនេះអាចត្រូវបានរកឃើញដោយមិនចាំបាច់ប្រើការរកឃើញកម្រិតខ្ពស់
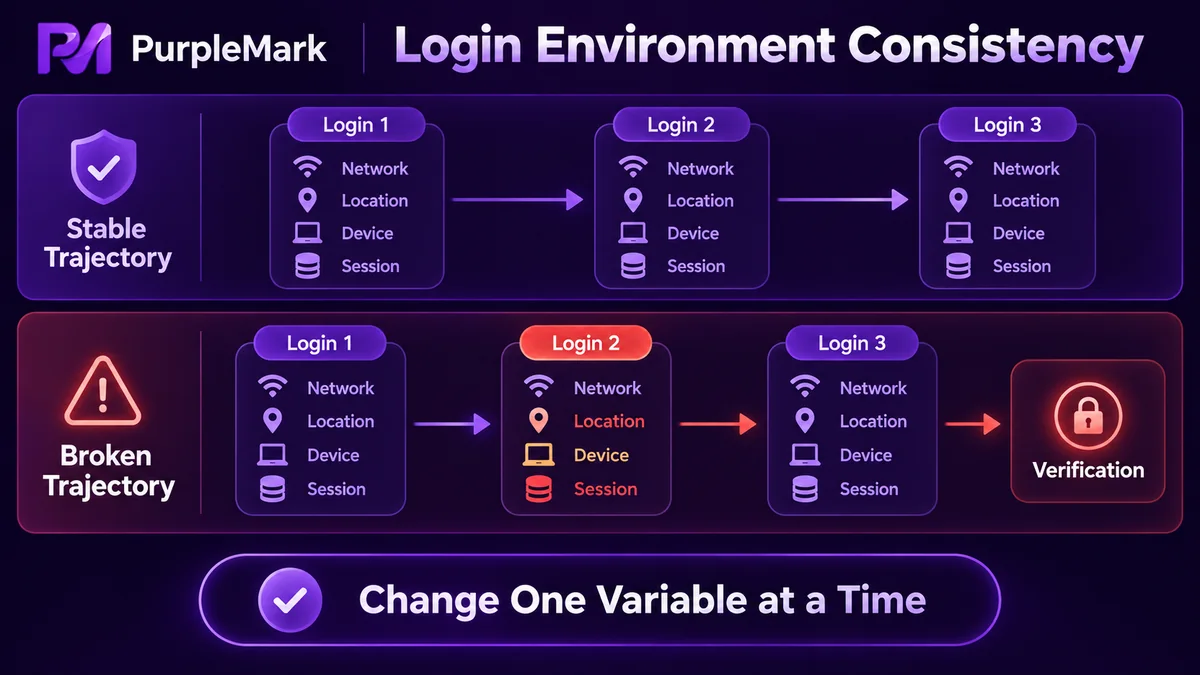
ហេតុអ្វីការផ្លាស់ប្ដូរទាំងនេះត្រូវបានចាត់ទុកជាសញ្ញាហានិភ័យ
សំណួរដែលការគ្រប់គ្រងហានិភ័យចង់ឆ្លើយគឺសាមញ្ញ៖ តើវាមើលទៅដូចជាមនុស្សធម្មតាម្នាក់កំពុងប្រើគណនីមួយយ៉ាងមានស្ថិរភាពឬទេ? ការដាច់ខាតរបស់បរិស្ថាន ការត្រួតគ្នានៃអត្តសញ្ញាណ និងចង្វាក់ប្រើប្រាស់មិនធម្មតា ធ្វើឱ្យចម្លើយនេះមិនប្រាកដ ហើយបន្ទាប់មកអាចមានការផ្ទៀងផ្ទាត់ ឬការកម្រិត។
ការត្រួតគ្នានៃអត្តសញ្ញាណគួរត្រូវបានពិភាក្សាដាច់ដោយឡែក។ នៅពេលគណនីជាច្រើនចែករំលែកបរិស្ថានកម្មវិធីរុករកដូចគ្នាយូរពេល ការចាកចេញគ្រាន់តែបញ្ចប់ session របស់គណនី ប៉ុន្តែមិនបំបែកស្ថានភាពនៃបរិស្ថាន browser ទេ។ Fingerprint, Cache និងប៉ារ៉ាម៉ែត្រឧបករណ៍នៅតែត្រួតគ្នាខ្លាំង ហើយអាចបង្កើតសញ្ញាភ្ជាប់រវាងគណនី។ ប្រសិនបើគណនីមួយត្រូវបានដាក់ក្រោមការសង្កេត គណនីផ្សេងទៀតក៏អាចត្រូវបានស្នើការផ្ទៀងផ្ទាត់បន្ថែម។
ករណីមួយទៀតដែលមនុស្សជាច្រើនមើលរំលងគឺគណនីដែលស្ទើរតែមិនមានប្រវត្តិប្រើប្រាស់។ គណនីថ្មីមានទម្ងន់ទាបក្នុង trust model។ ប្រសិនបើបន្ទាប់ពីចុះឈ្មោះភ្លាមៗ វាចាប់ផ្ដើមបង្កើតមាតិកាបន្តបន្ទាប់ ហៅប្រើជាបាច់ និងចូលលើឧបករណ៍ច្រើនពេលតែមួយ វាអាចងាយចូលក្នុងការសង្កេត។ ការប្រើតាមចង្វាក់ធម្មតាមួយរយៈ ហើយបង្កើតប្រវត្តិបន្តិចម្ដងៗ មានប្រយោជន៍ជាងល្បិចណាមួយ។
លើសពីនេះ ការចែករំលែកគណនីផ្ទាល់ក៏រំលោភលក្ខខណ្ឌប្រើប្រាស់របស់សេវាភាគច្រើន។ ជំនួសឱ្យការស្វែងរកវិធីចែករំលែកដោយមិនឱ្យរកឃើញ គួររៀបចំ subscription ដាច់ដោយឡែកសម្រាប់អ្នកប្រើម្នាក់ៗ។
វិធីធ្វើឱ្យបរិស្ថានមានស្ថិរភាព
គោលដៅមិនមែនធ្វើឱ្យប៉ារ៉ាម៉ែត្រមានភាពចម្លែកទេ ប៉ុន្តែរក្សាគណនីដដែលឱ្យស្ថិតក្នុងបរិស្ថានដដែលរយៈពេលវែង។ អាចធ្វើតាមលំដាប់នេះ៖
- រក្សាបរិស្ថាន browser មួយថេរ និងភ្ជាប់វាជាមួយក្រុមច្រកចេញដដែល ដើម្បីឱ្យផ្លូវចូលស្ថិតក្នុងរចនាសម្ព័ន្ធបណ្តាញ និងឧបករណ៍ដដែល។ នៅពេលត្រូវកែបណ្តាញ ប្ដូរតែអាសយដ្ឋានច្រកចេញ កុំប្ដូរប៉ារ៉ាម៉ែត្រ browser ក្នុងពេលតែមួយ ដើម្បីកំណត់ចំនួនអថេរដែលផ្លាស់ប្ដូរ
- រក្សា timezone, ភាសា, screen resolution, WebRTC និង DNS ជាសំណុំប៉ារ៉ាម៉ែត្រមួយ ហើយប្រើយូរពេល។ ឱ្យសំណុំនេះសមស្របនឹងតំបន់ច្រកចេញ និងជៀសវាងការកែដោយដៃញឹកញាប់
- ប្រើបរិស្ថានឯករាជ្យមួយសម្រាប់គណនីមួយ ហើយកុំចែករំលែក Cookies, Cache ឬ local storage។ ក៏អាចបែង container តាមគោលបំណង ដើម្បីឱ្យគណនីមាតិកា ផ្សព្វផ្សាយ និងសេវាអតិថិជនមានផ្លូវដាច់ដោយឡែក
- រក្សាច្រកចេញឱ្យនៅតំបន់ដដែល ឬ ASN ដដែលតាមដែលអាចធ្វើបាន និងជៀសវាងការលោតឆ្លងប្រទេស។ នៅពេលចំនួនគណនីកើនឡើង កំណត់ការភ្ជាប់រវាងគណនី បរិស្ថាន និងច្រកចេញឱ្យថេរ ដើម្បីកាត់បន្ថយការចូលបណ្ដោះអាសន្ន និងការប្ដូរបរិស្ថាន
- ផ្លាស់ទី local data ជាមួយបរិស្ថានទាំងមូល។ ពេលប្ដូរឧបករណ៍ ឬប្រគល់ការងារ ត្រូវផ្ទេរទិន្នន័យបរិស្ថានពេញលេញ។ បើមានបញ្ហា ត្រឡប់ទៅស្ថានភាពមានស្ថិរភាពចុងក្រោយ ជំនួសឱ្យការដំឡើងឡើងវិញទាំងអស់
នៅពេលបរិស្ថានកើនច្រើន ការពឹងផ្អែកតែការចងចាំដើម្បីគ្រប់គ្រងការភ្ជាប់អាចបង្កកំហុស។ ឧបករណ៍ដូចជា PurpleMark មានតួនាទីរក្សាគណនីនីមួយៗក្នុងបរិស្ថានឯករាជ្យ ជាមួយច្រកចេញផ្ទាល់ខ្លួន និងមិនចែករំលែកទិន្នន័យរវាងបរិស្ថាន ដើម្បីឱ្យស្រទាប់អត្តសញ្ញាណគណនីមានស្ថិរភាព។
បន្ទាប់ពីគណនីត្រូវបានកម្រិតរួចហើយ
ជំហានដំបូងគឺបែងចែកប្រភេទកម្រិត។ ការកម្រិតបណ្ដោះអាសន្នជាញឹកញាប់អាចស្តារឡើងវិញដោយរង់ចាំ ឬបញ្ចប់ការផ្ទៀងផ្ទាត់ ខណៈការហាមឃាត់ត្រូវការបណ្ដឹងឧទ្ធរណ៍។ វិធីដោះស្រាយខុសគ្នា។
ប្រសិនបើបញ្ហាមកពីបរិស្ថាន ត្រូវដោះស្រាយបញ្ហានោះមុនប្ដឹងឧទ្ធរណ៍ បើមិនដូច្នោះទេ បញ្ហាអាចកើតឡើងម្ដងទៀតបន្ទាប់ពីស្តារការចូលប្រើ។ ដាក់បណ្ដឹងតាមការណែនាំផ្លូវការ ពន្យល់ស្ថានភាពឱ្យច្បាស់ និងកុំដាក់សំណើម្ដងហើយម្ដងទៀតក្នុងរយៈពេលខ្លី។ ក៏កុំប្រើបរិស្ថានដដែលដើម្បីចុះឈ្មោះគណនីថ្មីនៅពេលគណនីចាស់កំពុងត្រូវបានកម្រិត ព្រោះគណនីថ្មីអាចទទួលសញ្ញាភ្ជាប់។
សរុបមក ការគ្រប់គ្រងហានិភ័យវាយតម្លៃលើស្ថិរភាព និងភាពស៊ីសង្វាក់។ បរិស្ថានចូលប្រើថេរ ប៉ារ៉ាម៉ែត្រតំបន់ដែលត្រូវគ្នា និងចង្វាក់ប្រើប្រាស់ធម្មតា អាចជួយជៀសវាងបញ្ហាបែបនេះភាគច្រើន។


