
जब किसी ChatGPT अकाउंट से सत्यापन मांगा जाता है या उस पर प्रतिबंध लगता है, तो कारण केवल अधिक उपयोग नहीं होता। एग्जिट लोकेशन, डिवाइस या ब्राउज़र पैरामीटर बदलने से सामान्य एक्सेस पैटर्न टूट सकता है और अतिरिक्त जांच शुरू हो सकती है।
जब किसी अकाउंट से सत्यापन मांगा जाता है या उसे अस्थायी रूप से सीमित किया जाता है, तो बहुत से लोग सबसे पहले यह मानते हैं कि उन्होंने बहुत अधिक उपयोग किया या उनकी IP पर्याप्त रूप से साफ नहीं है। उपयोग की आवृत्ति और IP दोनों का असर हो सकता है, लेकिन अधिक सामान्य कारण लॉगिन वातावरण का बदलना है।
प्लेटफ़ॉर्म किसी एक IP को नहीं, बल्कि पूरी एक्सेस ट्रैजेक्टरी को देखता है
जोखिम नियंत्रण केवल यह नहीं देखता कि कोई एक पता साफ है या नहीं। यह भी देखता है कि समय के साथ पूरा लॉगिन वातावरण कितना एकसमान रहता है। IP के अलावा ASN नेटवर्क स्वामित्व, भौगोलिक स्थान, एंडपॉइंट डिवाइस और TLS व HTTP स्तर के फिंगरप्रिंट संकेत भी शामिल हो सकते हैं। लंबे समय तक सामान्य रूप से उपयोग किए गए अकाउंट में ये जानकारी मिलकर अपेक्षाकृत स्थिर एक्सेस पैटर्न बनाती है, और प्लेटफ़ॉर्म इसी पैटर्न पर आधारभूत भरोसा बनाता है।
इससे एक और बात स्पष्ट होती है: Cookies साफ करना पहचान बदलना नहीं है। डिवाइस की पहचान मुख्यतः ब्राउज़र फिंगरप्रिंट से होती है, जिसमें Canvas, WebGL, User-Agent और ऑपरेटिंग सिस्टम जैसे पैरामीटर शामिल होते हैं। Cookies केवल एक परत हैं। इसलिए किसी असामान्यता के बाद Cache साफ कर देना अक्सर बहुत कम बदलाव करता है।
एक ही अकाउंट के एग्जिट या डिवाइस बदलने पर प्लेटफ़ॉर्म क्या देखता है
- एग्जिट देश बदलना: यदि सुबह घरेलू नेटवर्क और दोपहर में विदेशी नोड का उपयोग होता है, तो प्लेटफ़ॉर्म एक ही अकाउंट को दो भौगोलिक स्थानों पर सक्रिय देखता है। सामान्य प्रतिक्रिया दोबारा लॉगिन मांगना या ईमेल अथवा फोन पर सत्यापन कोड भेजना हो सकती है; गंभीर स्थिति में अस्थायी एक्सेस प्रतिबंध लग सकता है
- कई डिवाइस पर एक साथ लॉगिन: एक ही अकाउंट कई एंडपॉइंट पर समानांतर उपयोग होता है, और अलग-अलग स्थानों से आने वाले अनुरोध समय में ओवरलैप होकर concurrent sessions बनाते हैं
- ब्राउज़र बदलना या सिस्टम फिर से इंस्टॉल करना: डिवाइस पैरामीटर एक साथ बदल जाते हैं, जिससे प्लेटफ़ॉर्म को एकसमान प्रोफ़ाइल बनाना कठिन होता है और सत्यापन अधिक बार हो सकता है
- वातावरण और एग्जिट में मेल न होना: IP अमेरिका में हो, टाइमज़ोन स्थानीय ही रहे और इंटरफ़ेस भाषा चीनी हो। ऐसे विरोधाभास बिना किसी उन्नत पहचान तकनीक के भी दिख सकते हैं
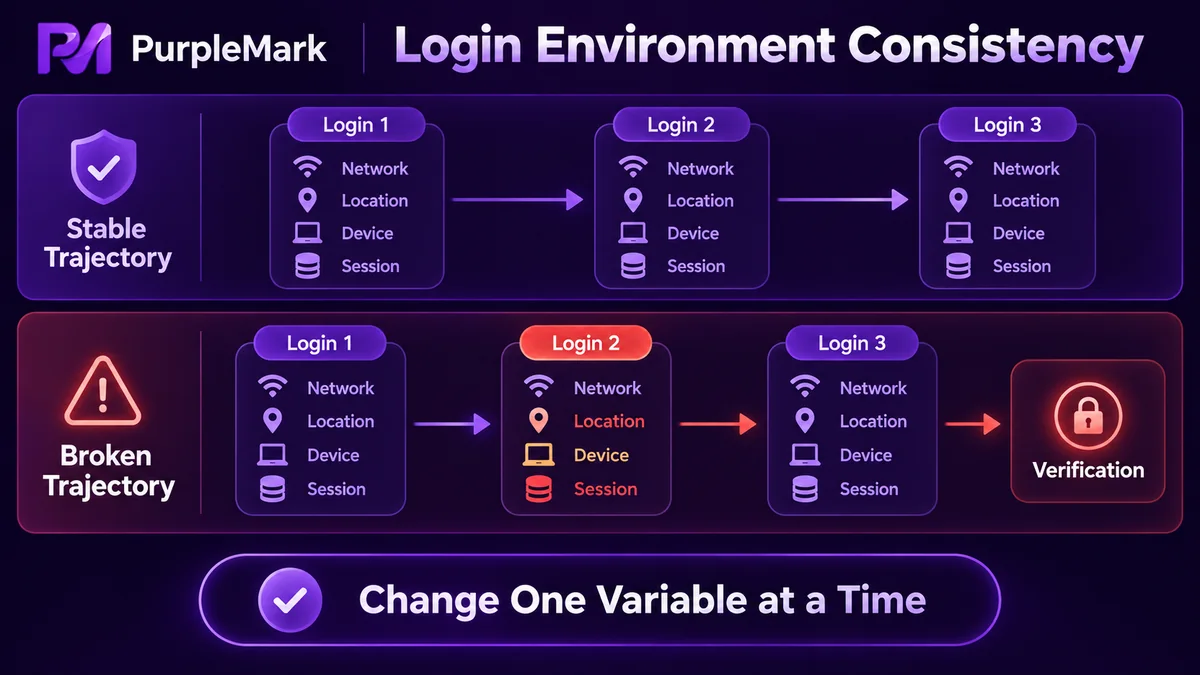
इन बदलावों को जोखिम क्यों माना जाता है
जोखिम नियंत्रण मूलतः एक सरल प्रश्न का उत्तर ढूंढता है: क्या यह एक सामान्य व्यक्ति द्वारा एक अकाउंट का स्थिर तरीके से उपयोग जैसा दिखता है? वातावरण में टूटन, पहचान का ओवरलैप और असामान्य उपयोग लय इस प्रश्न का भरोसेमंद उत्तर कठिन बना देते हैं, इसलिए सत्यापन या प्रतिबंध आ सकते हैं।
पहचान के ओवरलैप पर अलग से ध्यान देना जरूरी है। जब कई अकाउंट लंबे समय तक एक ही ब्राउज़र वातावरण साझा करते हैं, तो लॉगआउट केवल अकाउंट सत्र समाप्त करता है; ब्राउज़र वातावरण की स्थिति अलग नहीं होती। फिंगरप्रिंट, Cache और डिवाइस पैरामीटर काफी हद तक समान रह सकते हैं, जिससे अकाउंटों के बीच संबंध संकेत बनते हैं। यदि एक अकाउंट निगरानी में आता है, तो दूसरे अकाउंटों से भी अतिरिक्त सत्यापन मांगा जा सकता है।
एक और अक्सर अनदेखी स्थिति वह है जब अकाउंट का लगभग कोई उपयोग इतिहास नहीं होता। नए अकाउंट का भरोसा मॉडल में वजन कम होता है। यदि रजिस्ट्रेशन के तुरंत बाद लगातार कंटेंट जनरेशन, बड़े पैमाने पर कॉल और कई डिवाइस पर एक साथ लॉगिन शुरू हो जाए, तो वह जल्दी निगरानी में आ सकता है। कुछ समय सामान्य गति से उपयोग करके धीरे-धीरे इतिहास बनाना किसी भी तरकीब से अधिक उपयोगी है।
इसके अलावा, अकाउंट साझा करना अधिकांश सेवाओं की उपयोग शर्तों का उल्लंघन करता है। यह सोचने के बजाय कि अकाउंट को कैसे साझा करें ताकि पता न चले, हर उपयोगकर्ता के लिए अलग सदस्यता रखना बेहतर है।
वातावरण को स्थिर रखने के तरीके
लक्ष्य पैरामीटर को असामान्य बनाना नहीं, बल्कि उसी अकाउंट को लंबे समय तक उसी समग्र वातावरण में रखना है। यह क्रम अपनाया जा सकता है:
- एक स्थिर ब्राउज़र वातावरण रखें और उसे उसी एग्जिट समूह से जोड़ें, ताकि लॉगिन पथ लंबे समय तक उसी नेटवर्क और डिवाइस संरचना में रहे। नेटवर्क बदलना हो तो केवल एग्जिट पता बदलें, उसी समय ब्राउज़र पैरामीटर न बदलें, ताकि हर बदलाव में कम से कम चर बदलें
- टाइमज़ोन, भाषा, स्क्रीन रिज़ॉल्यूशन, WebRTC और DNS को एक स्थिर पैरामीटर समूह की तरह रखें। इन्हें एग्जिट क्षेत्र के साथ समूह के रूप में मेल कराएं और बार-बार हाथ से न बदलें
- हर अकाउंट के लिए अलग वातावरण रखें और Cookies, Cache या लोकल स्टोरेज संरचना साझा न करें। उपयोग के आधार पर कंटेनर भी अलग रखें, ताकि कंटेंट, विज्ञापन और सपोर्ट अकाउंट अपने-अपने पथ पर चलें
- जहां संभव हो एग्जिट को उसी क्षेत्र या उसी ASN में रखें और देशों के बीच बार-बार छलांग से बचें। अकाउंट बढ़ने पर अकाउंट, वातावरण और एग्जिट की मैपिंग तय रखें, ताकि अस्थायी लॉगिन और वातावरण बदलना कम हो
- लोकल डेटा को पूरे वातावरण के साथ ले जाएं। डिवाइस बदलने या हैंडओवर के समय पूरा वातावरण डेटा माइग्रेट करें। समस्या आने पर सब कुछ फिर से इंस्टॉल करने के बजाय आखिरी स्थिर स्थिति पर लौटें
जब वातावरण बढ़ जाते हैं, तो केवल याददाश्त पर निर्भर रहकर सभी बाइंडिंग संभालना आसान नहीं रहता। PurpleMark जैसे टूल हर अकाउंट को अलग वातावरण और अपने एग्जिट के साथ रखने में मदद करते हैं, ताकि वातावरणों के बीच डेटा साझा न हो और अकाउंट पहचान की परत स्थिर बनी रहे।
अकाउंट पहले से सीमित हो तो
पहले प्रतिबंध का प्रकार समझें। अस्थायी प्रतिबंध अक्सर कुछ समय प्रतीक्षा या सत्यापन पूरा करने से हट सकते हैं, जबकि बैन के लिए अपील करनी पड़ती है। दोनों का तरीका अलग है।
यदि समस्या वातावरण से जुड़ी है, तो अपील से पहले उसे ठीक करें, वरना एक्सेस बहाल होने के बाद वही समस्या फिर आ सकती है। आधिकारिक निर्देशों के अनुसार अपील भेजें, स्थिति स्पष्ट रूप से बताएं और कम समय में बार-बार अपील न करें। प्रतिबंधित स्थिति में उसी वातावरण का उपयोग करके नया अकाउंट भी न बनाएं, क्योंकि नए अकाउंट में संबंध संकेत आ सकते हैं।
अंततः जोखिम नियंत्रण स्थिरता और निरंतरता को देखता है। एक तय लॉगिन वातावरण, आपस में मेल खाते क्षेत्रीय पैरामीटर और सामान्य उपयोग गति से अधिकांश ऐसे जोखिम नियंत्रण समस्याएं टाली जा सकती हैं।


