
Mai multe conturi de Instagram care împart o singură ieșire de rețea ajung adesea să aibă probleme împreună. Articolul explică de ce fiecare cont are nevoie de propria ieșire, cum diferă proxy-urile rezidențiale de cele de centru de date, cum se aliniază regiunea cu profilul contului și ce se face când o ieșire cade.
Cine administrează mai multe conturi de Instagram ajunge mai devreme sau mai târziu la aceeași problemă: toate conturile publică conform programului și par normale, dar unul dintre ele este brusc pus să se re-verifice, ori interacțiunea lui scade aproape de zero. De cele mai multe ori problema nu este conținutul, ci faptul că mai multe conturi împart o singură ieșire de rețea.
Să trasăm mai întâi o linie. Termenii platformelor interzic interacțiunea automatizată în sine: like-uri în masă, urmăriri în masă, comentarii în masă, folosirea de scripturi care imită comportamentul uman. Aceste operațiuni încalcă regulile indiferent de proxy; un proxy nu rezolvă o problemă de conformitate. Scenariul care merită discutat este altul: agenții, branduri sau echipe care dețin deja mai multe conturi reale și trebuie să le opereze stabil pe termen lung.
De ce un cont are nevoie de o singură ieșire
Platformele nu evaluează asocierea pornind de la o singură autentificare, ci combină semnale pe termen lung: locația înregistrată a IP-ului de ieșire la autentificare, caracteristicile dispozitivului și ale browserului, cookie-urile și stocarea locală, precum și intervalele orare ale autentificărilor obișnuite. Când mai multe conturi se autentifică mult timp din aceeași ieșire, consecința cea mai directă este că sunt grupate sub o singură entitate, astfel încât problema unuia le trage după sine pe celelalte. Invers, o ieșire care sare prin mai multe regiuni într-un timp scurt declanșează și ea o re-verificare.
Prin ce diferă proxy-urile rezidențiale de cele de centru de date
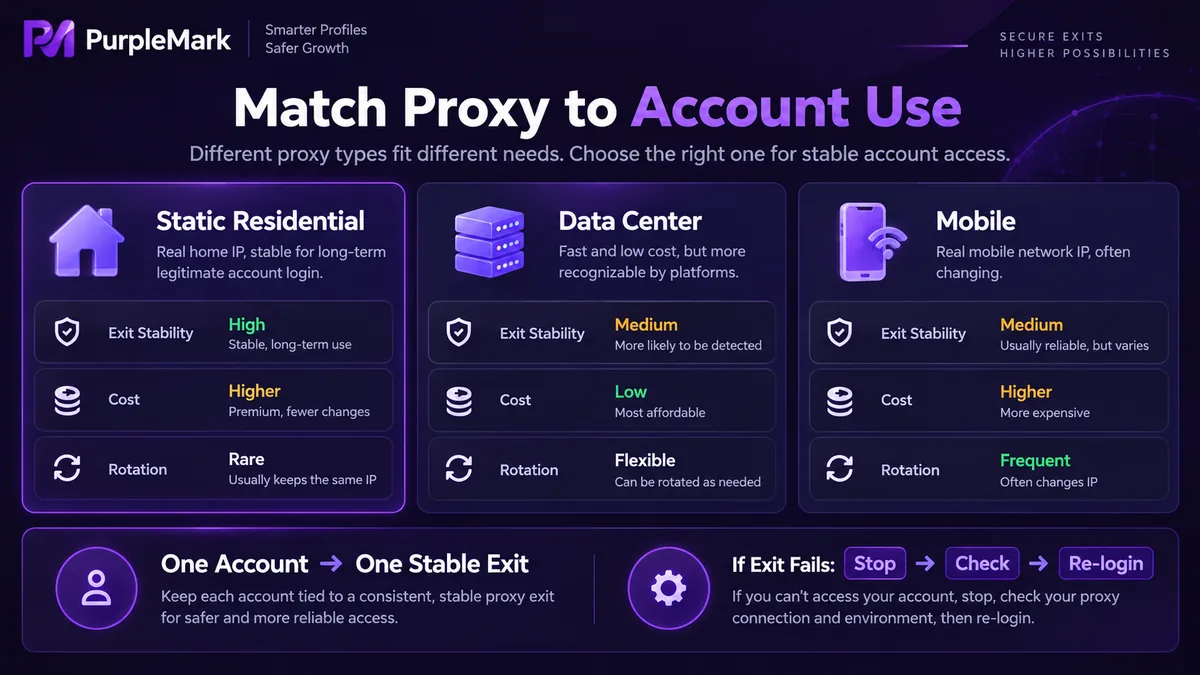
- Proxy-urile rezidențiale trec prin adrese reale de bandă largă ale unui ISP: locația și operatorul corespund celor ale unui utilizator obișnuit. Pentru autentificări fixe pe termen lung par mai naturale, însă costă mai mult pe unitate, au lățime de bandă limitată și o stabilitate neuniformă.
- Proxy-urile de centru de date provin din centre de date: sunt rapide, ieftine și disponibile în volum, dar intervalele lor de IP sunt ușor identificabile și mult mai des marcate drept proxy.
- Proxy-urile mobile trec prin rețelele operatorilor, unde în spatele unui singur IP se află adesea un număr mare de utilizatori reali. Atribuirea pare naturală, însă adresa se schimbă frecvent, ceea ce le face nepotrivite pentru conturile care au nevoie de o ieșire fixă pe termen lung.
Proxy-urile rezidențiale statice sunt cea mai comună alegere pentru autentificările de cont pe termen lung: adresa nu se schimbă niciodată, ceea ce îi permite platformei să lege ușor un cont de o regiune stabilă. Proxy-urile rotative se potrivesc mai bine scenariilor precum colectarea de date, care nu necesită menținerea stării de autentificare.
Regiunea trebuie să se potrivească cu profilul contului
Alegerea regiunii proxy nu înseamnă să o iei pe cea mai rapidă, ci să fie consecventă cu celelalte informații ale contului: locația înregistrată a numărului folosit la înscriere, regiunea completată în profil, limba principală, piața vizată de conținut și distribuția geografică a interacțiunii. Ieșire în SUA, profil care indică Europa și conținut despre Asia de Sud-Est: doar această combinație este suficientă pentru ca un cont să fie marcat drept inter-regional.
La alegerea regiunii, prioritizează piața în care își desfășoară activitatea afacerea. Dacă servești un public din SUA, folosește o ieșire din SUA; dacă servești clienți locali, rămâi pe plan local. Nu schimba des doar ca să pari mai profesionist.
Ce faci când o ieșire cade
O ieșire inutilizabilă este normalitatea, nu un accident. Există trei simptome frecvente: serviciul proxy în sine cade; adresa este blocată de platformă și autentificările cer verificare în mod repetat; sau ieșirea se deplasează la mijlocul sesiunii și contul este deconectat forțat.
Principiul este să nu schimbi niciodată ieșirea în interiorul unei sesiuni active. Când observi o anomalie, oprește mai întâi activitatea în curs, confirmă că noua ieșire este stabilă și utilizabilă și abia apoi autentifică-te din nou — în loc să lași instrumentul să treacă automat pe un nod de rezervă când o cerere eșuează. Ultima variantă face ca același cont să se autentifice din mai multe regiuni în câteva minute, ceea ce declanșează mai ușor controalele de risc decât o simplă deconectare.
În activitatea curentă, notează ieșirea asociată fiecărui cont, verifică periodic dacă disponibilitatea și localizarea s-au schimbat și pregătește ieșiri de rezervă din timp, menținându-le în așteptare. Când numărul conturilor crește, corespondența dintre ieșiri și conturi trebuie documentată clar: bazarea pe memorie duce în cele din urmă la încurcături.
Unde se plasează stratul de mediu
Un proxy acoperă doar ieșirea de rețea. Caracteristicile dispozitivului, amprentele browserului, cookie-urile și starea de autentificare formează un strat pe care proxy-ul nu îl gestionează. Când administrezi zeci de conturi reale simultan, plasarea fiecărui cont într-un mediu de browser izolat propriu — la fel ca fixarea unei ieșiri pentru fiecare cont — este practica standard pentru a reduce judecățile greșite. PurpleMark oferă exact acest tip de izolare a mediului la nivel de cont: starea de autentificare, cookie-urile și configurația de ieșire pot fi salvate separat pentru fiecare cont.
Există un singur criteriu: toate semnalele pe termen lung ale acestui cont indică spre aceeași entitate stabilă? Dacă sunt consecvente, contul rămâne stabil; dacă se contrazic, niciun proxy, oricât de scump, nu îl va menține.


