
Одна й та сама IP-адреса може отримувати протилежні висновки в різних інструментах. У статті пояснено, як покриття баз і частота оновлення створюють розбіжності, як виконувати багатоджерельну перевірку та в якій послідовності шукати причину, коли тести нормальні, але реальне використання все одно дає проблеми.
Ви купуєте проксі, завершуєте налаштування, з’єднання показує успіх, але з акаунтом усе одно виникають проблеми. Перша реакція багатьох — один раз перевірити IP. Якщо геолокація правильна й позначки проксі немає, середовище вважають нормальним і починають шукати причину в іншому місці.
Проблема в тому, що одна перевірка може відповісти лише на обмежене коло питань, і навіть її висновок не обов’язково надійний.
Одна й та сама IP-адреса може мати різні результати в різних інструментах
Засоби, які використовують для перевірки IP, насправді часто відповідають на різні запитання.
Одна категорія перевіряє геолокацію та належність і показує країну, місто, оператора, ASN і часовий пояс. Інша аналізує проксі та ризик: чи є адреса резидентською або адресою дата-центру, чи має ознаки проксі та який отримує показник шахрайства. Третя категорія шукає витоки й перевіряє, чи WebRTC або DNS не розкривають справжню IP-адресу. Ці три типи даних не взаємозамінні: IP може мати правильне місцезнаходження та не бути позначеною як проксі, але браузер усе одно може видати справжню IP через WebRTC — геолокаційний сервіс цього не покаже.
Навіть інструменти однієї категорії часто не збігаються. Причин кілька: різні джерела даних — реєстраційні дані операторів, активне сканування й honeypot-мережі або скарги користувачів; різне покриття, тому одна база може мати запис про IP, а інша — ні; різна частота оновлення, тож після зміни власника застаріла база може ще показувати старі дані; а також різні пороги оцінювання, оскільки кожен постачальник сам визначає, який рівень підозри вважати високим ризиком.
Коли ці відмінності накладаються, один інструмент може позначити IP червоним, а інший — зеленим. Тому не варто поспішати з висновком. Сприймайте інструменти як різні джерела інформації, а не як різних суддів.
Як виконувати перехресну перевірку
Перший рівень — порівняння кількох джерел. Перевірте ту саму IP щонайменше у двох інструментах із різною логікою покриття. Головне не визначити, хто правий, а побачити, де саме виникає розбіжність. Великі відмінності в геолокації означають ненадійність даних про належність; великі відмінності в оцінці ризику свідчать, що сама IP перебуває в сірій зоні й потребує обережнішого ставлення.
Другий рівень — розглядати разом дані про належність і про оператора. Збігу міста недостатньо; потрібно також перевірити, кому належить ASN. ASN домашнього інтернет-провайдера та ASN хмарного сервісу для платформи — це дві зовсім різні речі: перший схожий на реального користувача, другий — на сервер. Якщо IP показує потрібне місто, але ASN веде до дата-центру, правильна геолокація не робить її надійнішою.
Третій рівень — фактична поведінка. Країна, до якої віднесено IP, і те, чи узгоджується з нею спосіб використання, — це різні питання. IP може показувати США, а браузер — азійський часовий пояс, китайську мову інтерфейсу та невідповідні уподобання контенту. Такі суперечності часто легше виявити, ніж сам IP. Часовий пояс, мова, відображення валюти та типові пошукові звички мають узгоджуватися з місцем IP як єдиний набір. Цей рівень неможливо перевірити лише через базу даних; потрібно зайти на цільову платформу й протестувати все на практиці.
Усі перевірки пройдено, але акаунт усе одно має проблеми
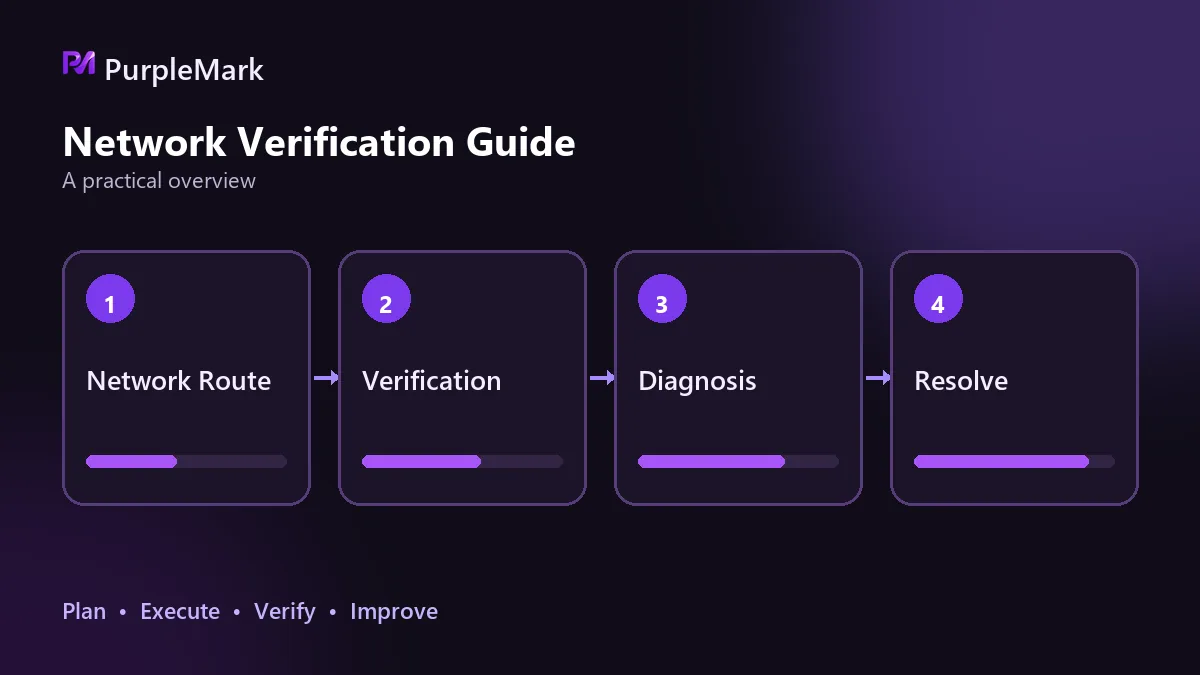
Під час подальшої діагностики порядок важливіший за конкретний інструмент.
Спочатку переконайтеся, що проксі справді працює. Перевірте це окремо, особливо два канали витоку — WebRTC і DNS; вони не залежать від того, чи сама IP вважається чистою. У багатьох на вигляд чистих IP проблема саме тут.
Далі перевірте узгодженість ідентичності пристрою та мережі. Якщо IP, часовий пояс, мова, роздільна здатність та інші параметри суперечать один одному, універсальні інструменти часто не покажуть помилки, але система ризик-контролю платформи може зафіксувати цю невідповідність як аномальний сигнал.
Потім зверніть увагу на сигнали з боку акаунта. Протестуйте невелику кількість конфігурацій на цільовій платформі й відстежуйте, чи частішають CAPTCHA, чи з’являються попередження про незвичний вхід, чи зменшуються охоплення та обсяг рекомендацій. Такі зміни часто з’являються раніше за офіційні обмеження або блокування. Успішна загальна перевірка не означає, що платформа приймає середовище, тому цей крок пропускати не можна.
Насамкінець знову перевірте стан самої IP. Репутація IP змінюється: адреса, чиста сьогодні, не обов’язково залишиться такою наступного тижня. Особливо це стосується спільних IP, де дії попереднього користувача могли занести адресу до сірих списків; резидентські IP теж можуть отримувати хибні позначки. Якщо результати перевірок і реальна поведінка не збігаються, цей напрям варто перевірити повторно.
У сценаріях підвищеного ризику потрібно мати регулярний графік повторних перевірок, а не тестувати лише після проблеми. Щоразу записуйте ключові показники, щоб у разі збою мати базову точку для порівняння. Інакше доведеться покладатися лише на враження, чи ситуація погіршилася, чи була такою завжди.
Рівень за межами перевірки IP
Навіть якщо IP чиста й витоків немає, акаунт усе одно може мати проблеми, оскільки ризик-контроль оцінює загальну узгодженість. Мережева ідентичність, ідентичність пристрою та ідентичність акаунта пов’язані так: перші дві мають бути узгоджені між собою, а акаунти — незалежні один від одного.
Будь-яка невідповідність в одному з цих трьох компонентів може створити аномальний сигнал. На рівні ідентичності пристрою звичною практикою є окреме браузерне середовище для кожного акаунта та узгодження IP, часового поясу й мови як одного набору, щоб мережевий і пристроєвий рівні збігалися. PurpleMark забезпечує ізоляцію середовищ на цьому рівні; кожне середовище працює незалежно, а параметри можна налаштовувати відповідно до геолокації IP.
Жоден інструмент не може бути повністю всеохопним і точним, а виявлення якісних резидентських проксі саме по собі складне. Практичний підхід — використовувати постійний набір інструментів, регулярно повторювати перевірки, зберігати результати й робити остаточний висновок разом із невеликими практичними тестами на реальній платформі.
Це лише пояснення технічних методів і типів інструментів, а не рекомендація будь-якого інструмента чи сервісу.


