
Același IP poate primi concluzii opuse în instrumente diferite. Articolul explică diferențele create de acoperirea și frecvența de actualizare a bazelor de date, modul de validare din mai multe surse și ordinea verificărilor atunci când testele par normale, dar utilizarea reală continuă să aibă probleme.
Cumperi un proxy, termini configurarea, conexiunea apare ca reușită, dar contul continuă să aibă probleme. Prima reacție a multora este să verifice IP-ul o singură dată; dacă locația este corectă și nu apare niciun marcaj de proxy, mediul este considerat în regulă și cauza este căutată în altă parte.
Problema este că o singură interogare poate răspunde la foarte puține întrebări, iar chiar concluzia ei poate să nu fie fiabilă.
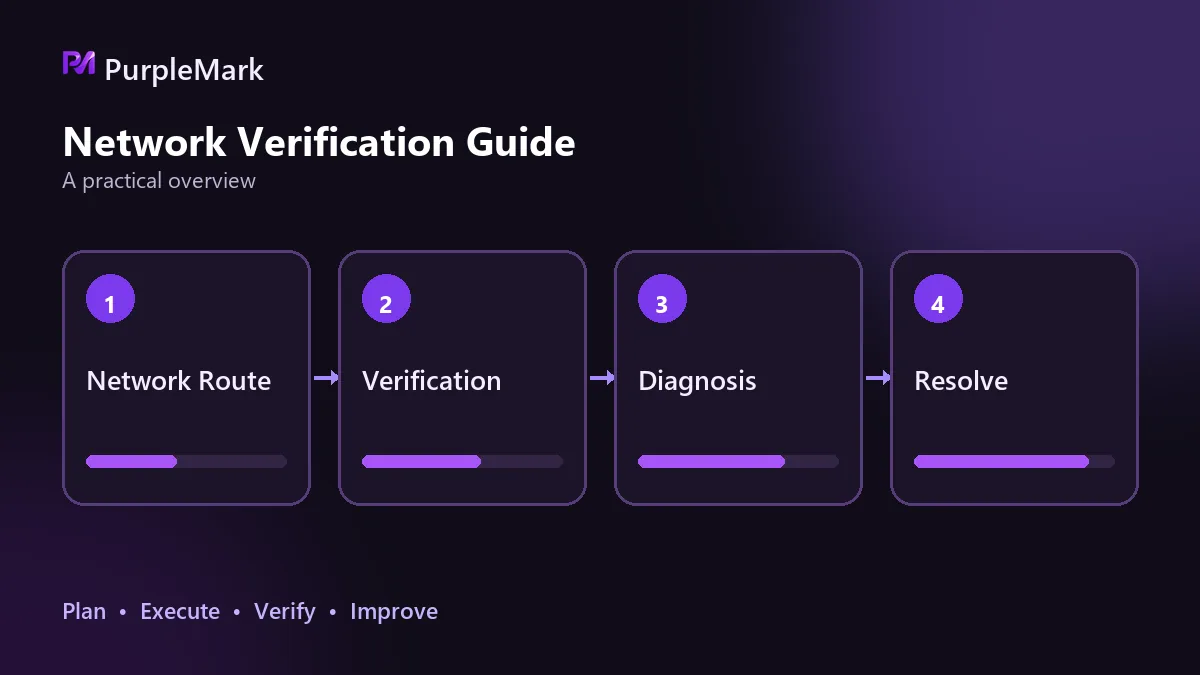
Același IP poate primi răspunsuri diferite de la instrumente diferite
Instrumentele folosite pentru verificarea IP-urilor răspund, de fapt, la întrebări diferite.
O categorie verifică geolocalizarea și atribuirea și afișează țara, orașul, operatorul, ASN-ul și fusul orar. Alta verifică proxy-ul și riscul, stabilind dacă IP-ul este rezidențial sau de centru de date, dacă prezintă caracteristici de proxy și ce scor de fraudă primește. O a treia categorie verifică scurgerile și vede dacă WebRTC sau DNS expun IP-ul real. Aceste trei tipuri de informații nu se pot înlocui reciproc: un IP poate avea o locație complet corectă și să nu fie marcat ca proxy, în timp ce browserul expune în continuare IP-ul real prin WebRTC, lucru pe care un instrument de geolocalizare nu îl va raporta niciodată.
Chiar și instrumentele din aceeași categorie dau frecvent rezultate diferite. Există mai multe motive: sursele de date pot diferi — date de înregistrare ale operatorilor, sondare activă și rețele honeypot sau raportări ale utilizatorilor; acoperirea diferă, astfel încât o bază poate avea date despre un IP pe care alta nu îl cunoaște; frecvența de actualizare diferă, iar o bază rămasă în urmă poate continua să afișeze vechiul titular după schimbare; și pragurile de evaluare diferă, deoarece fiecare furnizor stabilește singur ce nivel de suspiciune înseamnă risc ridicat.
Când aceste diferențe se adună, un instrument poate marca IP-ul cu roșu, iar altul cu verde. De aceea, nu te grăbi să tragi concluzii. Tratează instrumentele ca surse diferite de informații, nu ca arbitri diferiți.
Cum se face validarea încrucișată
Primul nivel este compararea mai multor surse. Verifică același IP în cel puțin două instrumente care folosesc logici de acoperire diferite. Scopul nu este să afli care are dreptate, ci să vezi unde apare diferența. Divergențele mari de geolocalizare indică date de atribuire nesigure; divergențele mari de risc arată că IP-ul se află într-o zonă gri și trebuie tratat mai prudent.
Al doilea nivel este analizarea împreună a informațiilor de atribuire și a celor despre operator. Nu este suficient ca orașul să corespundă; trebuie văzut și cui aparține ASN-ul. Un ASN al unui operator rezidențial și unul al unui furnizor cloud sunt două lucruri complet diferite pentru o platformă: primul seamănă cu un utilizator real, al doilea cu un server. Dacă un IP apare în orașul țintă, dar ASN-ul indică un centru de date, faptul că locația este corectă nu îi crește credibilitatea.
Al treilea nivel este comportamentul real. Țara atribuită IP-ului și coerența modului în care îl folosești sunt două lucruri distincte. Un IP poate indica Statele Unite, în timp ce browserul folosește un fus orar asiatic, interfața este în chineză și preferințele de conținut nu se potrivesc. Astfel de contradicții sunt adesea mai ușor de identificat decât IP-ul însuși. Fusul orar, limba, moneda afișată și obiceiurile de căutare ar trebui să formeze un ansamblu coerent cu locația IP-ului. Această parte nu se poate verifica într-o bază de date; trebuie să accesezi platforma țintă și să testezi în practică.
Toate testele trec, dar contul are în continuare probleme
În continuarea diagnosticului, ordinea este mai importantă decât instrumentul.
Mai întâi confirmă că proxy-ul este activ cu adevărat. Fă verificarea separat și urmărește în mod special cele două puncte de scurgere, WebRTC și DNS; acestea nu au legătură cu faptul că IP-ul este sau nu curat. Multe IP-uri care par curate au problema chiar aici.
Apoi verifică dacă identitatea dispozitivului și identitatea rețelei sunt coerente. Dacă parametri precum IP, fus orar, limbă și rezoluție se contrazic, instrumentele generale de verificare de obicei nu semnalează nimic, dar sistemul de control al riscului al platformei poate înregistra neconcordanța ca semnal anormal.
După aceea, urmărește semnalele de pe partea contului. Testează un lot mic de configurații pe platforma țintă și observă dacă crește frecvența CAPTCHA, apar avertizări de autentificare neobișnuită sau scad acoperirea conținutului și volumul recomandărilor. Aceste schimbări apar adesea înaintea limitărilor sau blocărilor oficiale. Faptul că o verificare generală trece nu înseamnă că platforma acceptă mediul, deci acest pas nu trebuie omis.
La final, verifică din nou starea IP-ului. Reputația IP se schimbă: un IP curat astăzi poate să nu mai fie curat săptămâna viitoare. IP-urile partajate sunt mai expuse, deoarece comportamentul unui utilizator anterior poate duce adresa pe o listă gri; și IP-urile rezidențiale pot fi marcate din greșeală. Când rezultatele testelor nu se potrivesc cu comportamentul real, merită revizuit din nou acest aspect.
În scenarii cu risc ridicat trebuie stabilit un ritm fix de retestare, nu doar verificări după apariția unei probleme. Înregistrează de fiecare dată indicatorii esențiali, pentru a avea o bază de comparație atunci când apare un incident; altfel poți judeca doar din impresii dacă situația s-a înrăutățit sau a fost mereu la fel.
Stratul de dincolo de verificarea IP
Chiar și cu un IP curat și fără scurgeri, un cont poate avea probleme, deoarece controalele de risc evaluează coerența generală. Relația dintre identitatea rețelei, identitatea dispozitivului și identitatea contului este următoarea: primele două trebuie să fie coerente, iar conturile trebuie să rămână independente între ele.
Orice nepotrivire într-unul dintre cele trei elemente poate genera un semnal anormal. La nivelul identității dispozitivului, configurarea unui mediu de browser separat pentru fiecare cont și potrivirea IP-ului, fusului orar și limbii ca un set reprezintă o practică obișnuită pentru alinierea nivelului de rețea cu cel al dispozitivului. PurpleMark oferă izolare de mediu la acest nivel; fiecare mediu rulează independent, iar parametrii săi pot fi configurați după locația IP-ului.
Niciun instrument nu poate fi complet și perfect precis, iar identificarea proxy-urilor rezidențiale avansate este dificilă prin natura ei. O abordare practică este să păstrezi o combinație fixă de instrumente, să retestezi periodic, să arhivezi rezultatele și să stabilești concluzia finală împreună cu teste reale la scară mică pe platforma respectivă.
Acest material explică doar metode tehnice și tipuri de instrumente și nu reprezintă o recomandare pentru niciun instrument sau serviciu.


