
Les comparatifs de navigateurs anti-détection se contredisent souvent parce que les besoins diffèrent. Commencez par classer volume de comptes, plateformes, collaboration et besoin d’API, puis notez cinq capacités et vérifiez-les pendant un essai réel.
Les comparatifs de navigateurs anti-détection sont nombreux et leurs conclusions se contredisent souvent : l’un préfère le produit A, l’autre le produit B. Ce n’est pas forcément parce que quelqu’un ment, mais parce que la notion de « meilleur » dépend des besoins. La première étape d’un vrai choix n’est donc pas d’ouvrir une liste de produits, mais de clarifier ses propres exigences.
Commencer par quatre questions pour classer les besoins
La première question concerne le nombre de comptes. Moins de 10, de 10 à 100 et plus de 100 correspondent à trois situations très différentes. En dessous de 10, la priorité est une isolation propre et une validation à faible coût. À partir de plusieurs centaines, l’attention se déplace immédiatement vers la création en masse, la gestion par groupes, l’import-export en lot et le taux de réussite des lancements simultanés. Si les environnements deviennent introuvables dès qu’ils sont nombreux ou si chaque réglage doit être modifié un par un, l’exploitation devient vite ingérable.
La deuxième question porte sur le nombre de plateformes et la sévérité de leurs contrôles de risque. Travailler sur une seule plateforme n’impose pas les mêmes exigences qu’utiliser un compte sur plusieurs plateformes à la fois, notamment en matière de cohérence des paramètres. Les plateformes aux contrôles stricts peuvent surveiller le fuseau horaire, la langue, Canvas ou WebGL. Si les paramètres d’un environnement se contredisent, leur nombre ne sert à rien.
La troisième question est celle du travail en équipe. Une personne seule n’a pas besoin d’un système de permissions élaboré. Quand trois à dix personnes se partagent la gestion d’un ensemble de comptes, le partage des environnements, les niveaux de droits et les journaux d’opérations deviennent indispensables. À mesure que l’équipe grandit, il devient impossible d’attribuer les responsabilités sans droits ni logs. C’est là le vrai point de douleur, pas l’absence de fonctionnalités techniques.
La quatrième question est le besoin d’une API. Si les environnements doivent être intégrés à votre propre système d’automatisation ou à un AI Agent, l’idéal est que chaque étape — création, lancement, consultation, arrêt et récupération — soit accessible par API. Dès qu’une seule étape du cycle impose de cliquer manuellement dans l’interface, l’automatisation s’interrompt à cet endroit.
Une fois ces quatre questions traitées, la liste des options se réduit généralement fortement. L’erreur la plus fréquente consiste à sauter cette étape, comparer directement les produits et acheter l’offre la plus complète pour n’utiliser ensuite que moins de la moitié de ses fonctions.
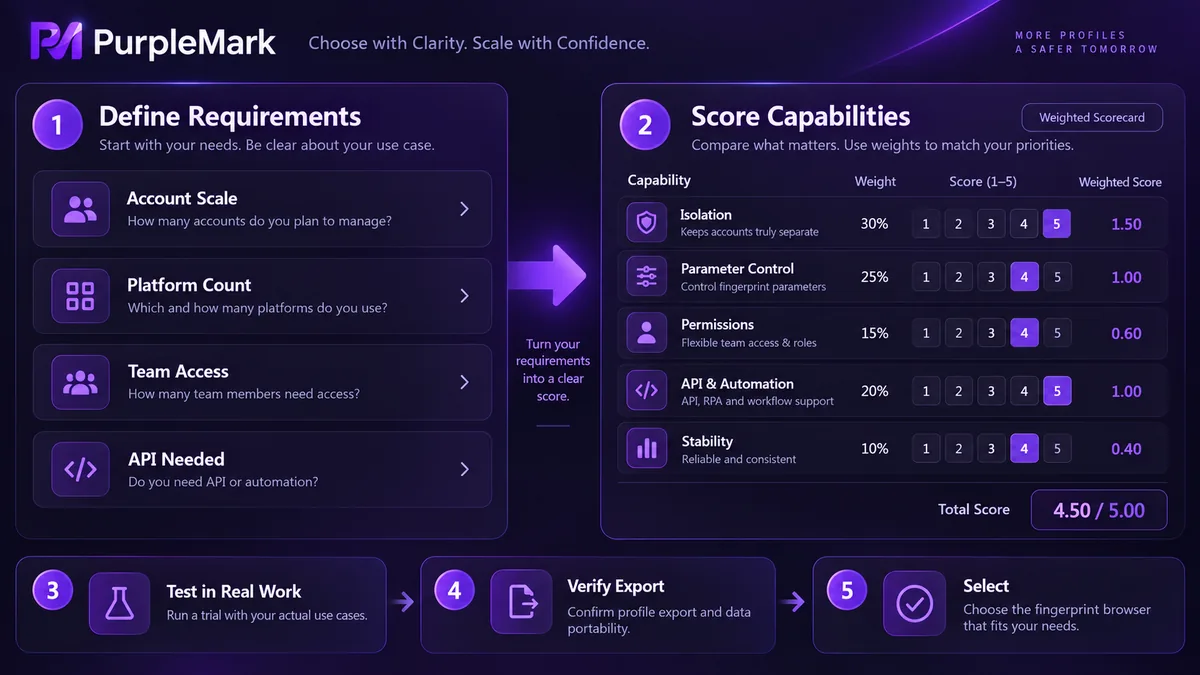
Noter ensuite cinq dimensions
Une fois les besoins classés, utilisez le même critère pour tous les candidats. Deux des cinq dimensions constituent des exigences minimales.
L’isolation des environnements vient en premier. La capacité à empêcher les empreintes, les Cookies et le stockage local de se mélanger détermine si l’outil remplit sa fonction. Si l’isolation est incomplète, les autres capacités perdent leur intérêt.
Le contrôle des paramètres se juge sur deux points : les réglages géographiques comme le fuseau horaire et la langue peuvent-ils s’adapter automatiquement à la sortie réseau, et les paramètres internes de l’environnement sont-ils cohérents entre eux ? Disposer de nombreux paramètres modifiables n’est pas synonyme d’une meilleure isolation. Réduire les contradictions compte davantage qu’augmenter le nombre de réglages.
Les permissions d’équipe sont la ligne de partage dans les usages collaboratifs. Peut-on partager un environnement sans communiquer le mot de passe d’origine ? Peut-on attribuer plusieurs niveaux de droits ? Existe-t-il des journaux d’opérations ? Si l’un de ces éléments manque, des problèmes finiront par apparaître.
Les API et l’automatisation déterminent le plafond de la solution. Il faut vérifier si création, lancement, consultation et arrêt sont tous accessibles par API, si l’outil fonctionne avec les principaux frameworks d’automatisation et s’il prend en charge des protocoles comme MCP pour connecter des outils d’AI.
La stabilité arrive en dernier, mais ses faiblesses n’apparaissent souvent qu’après usage. Elle comporte deux volets : le noyau suit-il les versions courantes des navigateurs et à quelle vitesse l’outil réagit-il lorsque les plateformes modifient leurs contrôles de risque ? Il faut aussi mesurer le taux de réussite et la consommation de ressources lorsque des dizaines d’environnements démarrent simultanément.
La méthode de notation est simple : classez ces cinq dimensions selon vos besoins métier et éliminez les candidats qui échouent sur une exigence non négociable. Ne faites pas de compromis sur les minimums. Les économies apparentes se transforment souvent plus tard en pannes et en reprises de travail.
Checklist de validation pendant l’essai
Ne vous fiez pas uniquement aux présentations. Utilisez la période d’essai pour exécuter votre activité réelle. Tous les points ci-dessous peuvent être vérifiés directement.
Pour l’isolation, vérifiez d’abord que les environnements ne se contaminent pas et que les Cookies et le stockage local restent indépendants. Contrôlez ensuite si WebRTC révèle la sortie réseau réelle. Enfin, vérifiez que les empreintes diffèrent suffisamment d’un environnement à l’autre.
Pour la cohérence, concentrez-vous sur l’adéquation du fuseau horaire et de la langue avec la sortie réseau, ainsi que sur l’absence de contradictions entre paramètres internes.
Pour la stabilité, lancez une douzaine d’environnements en même temps et observez le taux de réussite, le temps de démarrage et l’utilisation des ressources. Consultez ensuite la version du noyau et le journal des mises à jour, puis comparez-les aux versions actuelles des navigateurs les plus répandus.
Pour l’équipe, testez réellement le partage, les permissions et les journaux afin de vérifier qu’ils sont utilisables en pratique et pas seulement présents dans un menu.
Pour l’API, parcourez tout le cycle de vie, de la création à la récupération de l’environnement, uniquement par interface de programmation, et repérez les étapes qui exigent encore une intervention manuelle. Cela détermine si l’automatisation peut fonctionner de bout en bout.
Une autre capacité est souvent oubliée lors du choix : l’export des données. Au moment de changer d’outil, pouvez-vous exporter complètement les informations sur les environnements et les comptes ? Cela détermine votre niveau de dépendance envers une solution unique.
Un essai de deux semaines est une bonne durée et il n’a pas besoin d’être mené à grande échelle. Un petit volume de travail réel est plus instructif que n’importe quel tableau comparatif.
Trois erreurs fréquentes
Comparer le nombre de paramètres d’empreinte. Avoir davantage de paramètres modifiables et obtenir une meilleure isolation sont deux choses différentes.
Croire les classements publiés par les fournisseurs eux-mêmes. La plupart de ces classements viennent des éditeurs et placent leur propre produit en tête. La seule méthode fiable consiste à exécuter ses propres cas de test.
Ne regarder que le prix. Le coût d’une solution moins chère se déplace souvent vers l’efficacité du personnel, le taux de panne et les pertes de comptes. Avec les outils multi-environnements, la dépense réelle ne réside pas tant dans le logiciel que dans la reconstruction nécessaire après un incident sur les comptes.
Comparer le prix avant les capacités inverse le bon ordre et finit généralement par provoquer du travail à refaire.


