
ब्राउज़र प्रॉक्सी एक्सटेंशन में सबसे आम गलती दायरे को लेकर होती है: यह केवल ब्राउज़र का ट्रैफ़िक लेता है और नियम न मिलने पर सीधे कनेक्शन पर चला जाता है। यह लेख एक्सटेंशन को उपयोग के अनुसार वर्गीकृत करता है, प्रोटोकॉल, प्रमाणीकरण, अनुमतियाँ और रखरखाव जैसे मानदंड बताता है, और एग्ज़िट IP तथा WebRTC लीक जाँचने के चरण देता है।
ब्राउज़र प्रॉक्सी एक्सटेंशन की एक सीमा अक्सर नज़रअंदाज़ हो जाती है: यह केवल वही अनुरोध लेता है जो ब्राउज़र भेजता है। सिस्टम अपडेट, डेस्कटॉप क्लाइंट और अन्य ऐप अपने पुराने रास्ते से ही चलते रहते हैं। पहले यह तय करें कि प्रॉक्सी से वास्तव में क्या भेजना है, फिर टूल चुनें; इससे आगे की बहुत सी जाँच बच जाती है।
पहले उपयोग के आधार पर तीन श्रेणियाँ
सबसे आम ज़रूरत साइट-वार स्विचिंग है: कुछ डोमेन प्रॉक्सी से जाएँ और बाकी सीधे कनेक्ट हों। यह स्थिति नियम-सूची से नियंत्रित होती है, और एक्सटेंशन का महत्व तेज़ स्विचिंग तथा डोमेन-आधारित बँटवारे में है।
दूसरा प्रकार वैश्विक प्रॉक्सी है, जिसमें ब्राउज़र का पूरा ट्रैफ़िक एक ही एग्ज़िट से बाहर जाता है। सेटअप सबसे आसान है, पर कीमत सीधी है: एग्ज़िट बंद होते ही ब्राउज़र लगभग ऑफ़लाइन हो जाता है, जिससे रोज़मर्रा का उपयोग अस्थिर रहता है।
तीसरा प्रकार किसी वातावरण से जुड़ा होता है: हर ब्राउज़र प्रोफ़ाइल एक निश्चित एग्ज़िट पर तय होती है और प्रोफ़ाइल एक-दूसरे को प्रभावित नहीं करतीं। कई अकाउंट या कई प्रोजेक्ट साथ चलाते समय यही तरीका अपनाया जाता है; यहाँ एक्सटेंशन ज़्यादा पूरक है, क्योंकि एग्ज़िट खुद आमतौर पर निचली परत पर कॉन्फ़िगर होता है।
एक्सटेंशन का मूल्यांकन करते समय क्या देखें
प्रोटोकॉल सपोर्ट पहले नंबर पर है। HTTP और HTTPS प्रॉक्सी केवल TCP संभालते हैं, जबकि SOCKS5 अधिक सामान्य है, लेकिन UDP के लिए सपोर्ट इस बात पर निर्भर करता है कि इसे कैसे लागू किया गया है, और कई एक्सटेंशन UDP को यूँ ही जाने देते हैं या पूरी तरह गिरा देते हैं। यह आगे मायने रखता है, क्योंकि इसका सीधा संबंध WebRTC लीक से है।
प्रमाणीकरण का तरीका ध्यान से देखें। उपयोगकर्ता नाम और पासवर्ड आसान है, पर एक्सटेंशन में सहेजी गई जानकारी स्थानीय रूप से सादे टेक्स्ट में या कमज़ोर एन्क्रिप्शन के साथ रहती है, इसलिए कंप्यूटर इस्तेमाल करने वाला कोई भी व्यक्ति उसे पढ़ सकता है; IP अनुमति-सूची वाला प्रमाणीकरण एक्सटेंशन में कुछ भी नहीं रखता, पर हर बार नेटवर्क बदलने पर सूची फिर से जोड़नी पड़ती है।
दायरा वह जगह है जहाँ सबसे ज़्यादा दिक्कत आती है। नियम मोड में जो डोमेन किसी नियम से नहीं मिलते वे डिफ़ॉल्ट रूप से सीधे जाते हैं, और आपको पता भी नहीं हो सकता कि पेज वास्तव में कौन-से डोमेन माँग रहा है। HTTPS साइट कनेक्शन बनाने के बाद एक्सटेंशन केवल डोमेन देख सकता है, पथ नहीं, इसलिए पथ के आधार पर बाँटने का विचार व्यावहारिक रूप से काम नहीं करता।
अनुमतियों का दायरा भी देख लें। अगर कोई प्रॉक्सी एक्सटेंशन सभी वेबसाइटों का डेटा पढ़ने, टैब की जानकारी या क्लिपबोर्ड जैसी अनुमतियाँ भी माँग रहा है, तो पूछें कि इन अनुमतियों का उसके बताए गए काम से कोई संबंध है या नहीं। ब्राउज़र एक्सटेंशन के मैनिफ़ेस्ट संस्करण अपग्रेड भी उपलब्ध इंटरफ़ेस को सीमित कर रहे हैं, जिसके कारण कुछ पुराने एक्सटेंशन को अपनी संरचना बदलनी पड़ी।
रखरखाव की सक्रियता के लिए चेंजलॉग की गिनती नहीं, यह देखें कि कोई अपस्ट्रीम बदलावों पर नज़र रख रहा है या नहीं। प्रॉक्सी एक्सटेंशन में Proxy SwitchyOmega का स्टोर संस्करण हटा दिया गया है, और समुदाय द्वारा बनाए रखा गया फ़ोर्क (जैसे ZeroOmega की श्रृंखला) आगे का अनुकूलन संभाल रहा है; FoxyProxy जैसे एक्सटेंशन कई ब्राउज़रों के लिए उपलब्ध हैं। ये केवल तटस्थ उदाहरण हैं; कौन बेहतर है यह ऊपर बताए बिंदुओं पर निर्भर करता है।
वह ट्रैफ़िक जो इसके दायरे में नहीं आता
एक्सटेंशन लगाने के बाद ब्राउज़र खुद प्रॉक्सी से जाता है, पर उसी कंप्यूटर के अन्य प्रोग्राम, बैकग्राउंड अपडेट सेवाएँ, और ब्राउज़र के भीतर का कुछ ऐसा ट्रैफ़िक जो एक्सटेंशन के अनुरोध-पथ का पालन नहीं करता, अब भी स्थानीय एग्ज़िट से बाहर जा सकता है। नेटवर्क की एकरूपता जाँचने के लिए केवल एक्सटेंशन पैनल देखना काफ़ी नहीं है। पूरी अलगाव के लिए सिस्टम प्रॉक्सी या उससे ऊपर की परत पर समाधान करना पड़ता है।
स्व-परीक्षण: पहले एग्ज़िट, फिर लीक
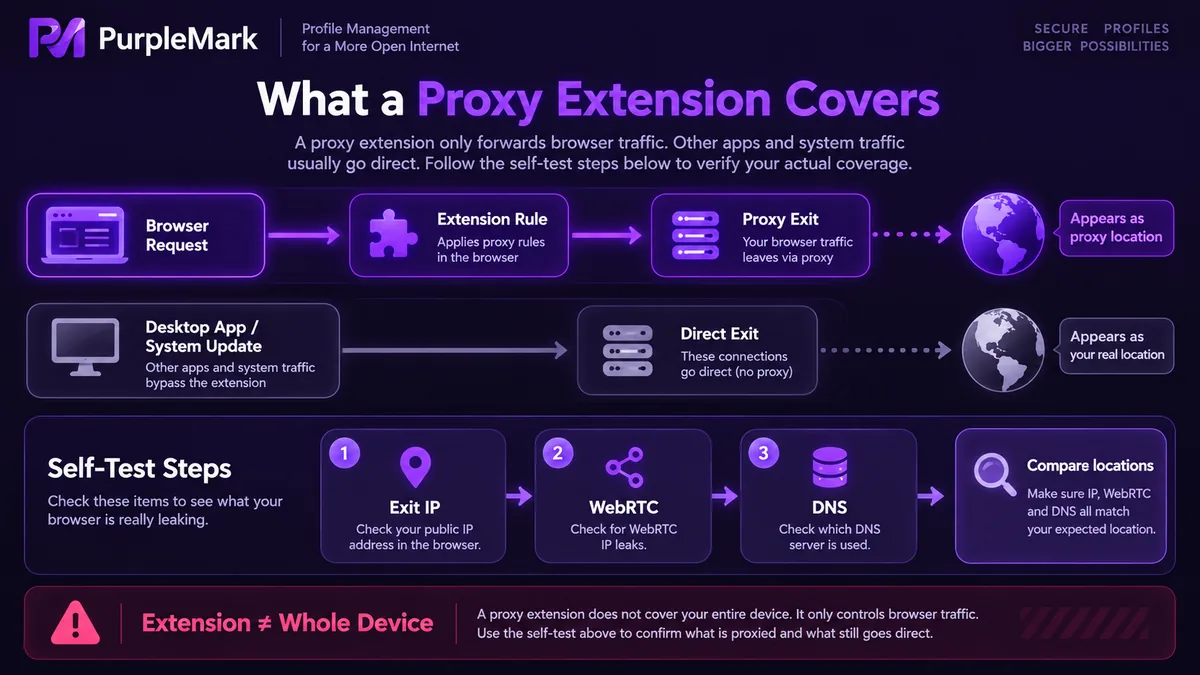
पहला चरण एग्ज़िट IP जाँचना है। ऐसे कुछ पेज खोलें जो विज़िटर का IP और स्थान बताते हैं, एक बार सामान्य विंडो में और एक बार उस टैब में जाँचें जो आपके नियमों से मेल खाता हो, फिर देखें कि नतीजे समान हैं या नहीं। अगर नियम में प्रॉक्सी लिखा है और फिर भी स्थानीय पता दिखे, तो नियम लागू नहीं हुआ या डोमेन मेल नहीं खाया। कई साइटें जाँचने पर वे मामले भी पकड़ में आते हैं जहाँ केवल कुछ अनुरोध प्रॉक्सी से जाते हैं।
दूसरा चरण WebRTC जाँचना है। विशेष परीक्षण पेज ब्राउज़र द्वारा प्राप्त स्थानीय और सार्वजनिक कैंडिडेट पते बताते हैं; अगर सार्वजनिक सूची में प्रॉक्सी एग्ज़िट की जगह आपका असली IP दिखे, तो UDP प्रॉक्सी से नहीं जा रहा है और पेज स्क्रिप्ट अब भी आपकी वास्तविक नेटवर्क स्थिति जान सकती है।
तीसरा चरण DNS जाँचना है। अगर नाम हल करने वाले सर्वर का स्थान और एग्ज़िट का स्थान बहुत दूर हों, तो कुछ साइटें वातावरण को असामान्य मानती हैं।
आखिरी चरण है इनकॉग्निटो विंडो में फिर से परीक्षण। कई एक्सटेंशन डिफ़ॉल्ट रूप से इनकॉग्निटो मोड में काम नहीं करते और उन्हें एक्सटेंशन सेटिंग में मैन्युअली अनुमति देनी पड़ती है; यह चरण भूलने पर नतीजे पूरी तरह गलत निकलते हैं।
परीक्षण के बाद तय करें कि कैसे इस्तेमाल करें
स्व-परीक्षण के नतीजे एक्सटेंशन के विवरण से ज़्यादा भरोसेमंद होते हैं। असली एग्ज़िट, DNS हल होने का स्थान और WebRTC का खुलासा, ये तीनों मेल खा जाने के बाद तय करें कि एक्सटेंशन जारी रखना है या एग्ज़िट को और निचली परत पर ले जाना है। कई वातावरण साथ चलाने की स्थिति में हर वातावरण को अपना अलग और स्थिर एग्ज़िट देना बेहतर है, बजाय इसके कि कई मशीनें एक ही एग्ज़िट साझा करें।


