
Tarayıcı proxy eklentilerinde en sık düşülen tuzak kapsamdır: yalnızca tarayıcı trafiğini devralırlar ve hiçbir kural eşleşmediğinde doğrudan bağlantıya düşebilirler. Bu yazı eklentileri kullanım amacına göre sınıflandırıyor, protokol, kimlik doğrulama, izinler ve bakım durumu gibi değerlendirme ölçütlerini sıralıyor ve çıkış IP'si ile WebRTC sızıntılarını kontrol etmek için test adımları veriyor.
Tarayıcı proxy eklentilerinin sıklıkla gözden kaçan bir sınırı vardır: yalnızca tarayıcının gönderdiği istekleri devralırlar. Sistem güncellemeleri, masaüstü istemcileri ve diğer uygulamalar yine eski yoldan gider. Önce tam olarak neyi proxy üzerinden geçirmek istediğinizi netleştirin, sonra aracı seçin; bu, sonraki birçok sorun giderme adımını ortadan kaldırır.
Önce üç kullanım amacına göre ayırın
En yaygın ihtiyaç site bazında geçiştir: birkaç alan adı proxy üzerinden gitsin, geri kalanı doğrudan bağlansın. Bu senaryo bir kural listesiyle yönetilir ve eklentinin değeri hızlı geçiş ile alan adına göre yönlendirmedir.
İkinci tür, tüm tarayıcı trafiğinin tek bir çıkış noktasından dışarı çıktığı genel proxy'dir. Kurulumu en basittir, ancak bedeli doğrudandır: çıkış düşerse tarayıcı fiilen çevrimdışı kalır ve günlük kullanım kararsız hale gelir.
Üçüncü tür bir ortama bağlıdır: her tarayıcı profili sabit bir çıkışa bağlanır ve profiller birbirini etkilemez. Birden fazla hesap veya birden fazla proje paralel yürütülürken bu yaklaşım kullanılır; burada eklenti daha çok bir tamamlayıcıdır, çünkü çıkışın kendisi genelde daha alt bir katmanda yapılandırılır.
Bir eklentiyi değerlendirirken nelere bakılır
Protokol desteği ilk sıradadır. HTTP ve HTTPS proxy'leri yalnızca TCP ile ilgilenir; SOCKS5 daha geneldir, ancak UDP desteği uygulamaya bağlıdır ve birçok eklenti UDP'yi ya olduğu gibi geçirir ya da tamamen düşürür. Bu, ileride önemlidir; çünkü WebRTC'nin sızıp sızmamasıyla doğrudan ilgilidir.
Kimlik doğrulama yöntemine dikkatle bakın. Kullanıcı adı ve parola ile kimlik doğrulama kullanışlıdır, ancak eklentide saklanan kimlik bilgileri yerelde düz metin ya da zayıf şifrelemeyle tutulur, dolayısıyla bilgisayarı kullanan başka biri bunları okuyabilir; IP izin listesiyle kimlik doğrulama eklentide hiçbir şey saklamaz, karşılığında ağ değiştirdiğinizde listeyi yeniden güncellemeniz gerekir.
Kapsam en çok sorun çıkan yerdir. Kural modunda hiçbir kuralla eşleşmeyen alan adları varsayılan olarak doğrudan çıkar ve sayfanın gerçekte hangi alan adlarını istediğini bilmeyebilirsiniz. Bir HTTPS sitesi bağlantıyı kurduktan sonra eklenti yalnızca alan adını görür, belirli yolu göremez; bu nedenle yola göre yönlendirme fikri pratikte işlemez.
İzin kapsamına da göz atın. Bir proxy eklentisi ayrıca tüm sitelerdeki verileri okuma, sekme bilgileri veya pano erişimi gibi izinler istiyorsa, bu izinlerin sunduğunu iddia ettiği işlevle ilgisi olup olmadığını sorun. Tarayıcı eklentilerinde manifest sürüm yükseltmeleri de kullanılabilir arayüzleri daraltıyor; bu yüzden bazı eski eklentiler mimarilerini değiştirmek zorunda kaldı.
Bakım etkinliği için değişiklik günlüğündeki kayıt sayısına değil, kaynak taraftaki değişiklikleri takip eden biri olup olmadığına bakın. Proxy eklentileri arasında Proxy SwitchyOmega'nın mağaza sürümü kaldırıldı ve topluluk tarafından sürdürülen bir çatal (örneğin ZeroOmega hattı) sonraki uyarlamaları devraldı; FoxyProxy gibi eklentilerin birkaç tarayıcıda sürümü var. Bunlar yalnızca tarafsız örneklerdir; hangisinin daha uygun olduğu yine yukarıdaki maddelere bağlıdır.
Kapsamadığı trafik
Eklenti kurulduktan sonra tarayıcının kendisi proxy üzerinden gider, ancak aynı bilgisayardaki diğer programlar, arka plan güncelleme hizmetleri ve tarayıcı içinde eklentinin istek yolunu izlemeyen bazı trafik yerel çıkıştan çıkmaya devam edebilir. Ağ tutarlılığı kontrolü yalnızca eklenti paneline bakarak yapılamaz. Tam yalıtım için sistem proxy'sinde veya daha üst bir katmanda çözüm üretmek gerekir.
Kendi kendine test: önce çıkış, sonra sızıntı
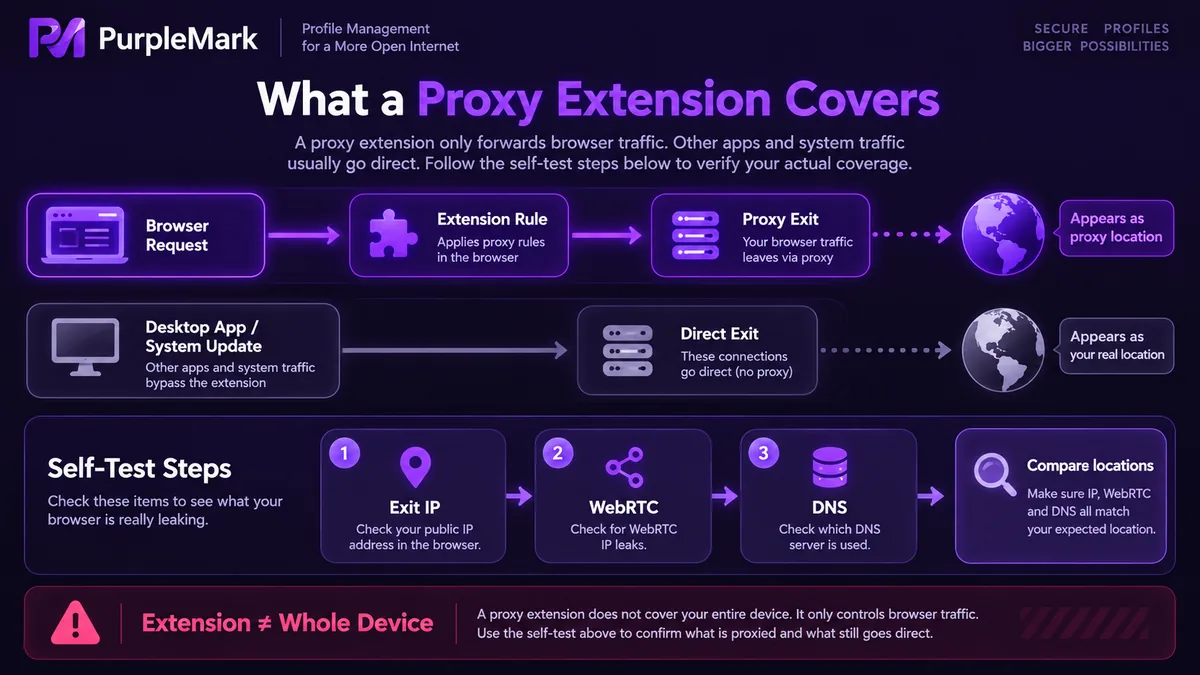
İlk adım çıkış IP'sini kontrol etmektir. Ziyaretçi IP'sini ve konumunu döndüren birkaç sayfa açın, bir kez normal pencerede bir kez de kurallarınıza uyan bir sekmede kontrol edin ve sonuçların uyuşup uyuşmadığını karşılaştırın. Kural bir proxy belirtiyor ama yine yerel adres görünüyorsa kural devreye girmemiş ya da alan adı eşleşmemiştir. Birkaç site denemek, isteklerin yalnızca bir kısmının proxy üzerinden gittiği durumları ortaya çıkarır.
İkinci adım WebRTC kontrolüdür. Özel test sayfaları tarayıcının elde ettiği yerel aday adresleri ve genel aday adresleri listeler; genel adaylar arasında proxy çıkışı yerine gerçek IP'niz görünüyorsa UDP proxy üzerinden gitmiyor demektir ve sayfa betikleri gerçek ağ konumunuzu hâlâ belirleyebilir.
Üçüncü adım DNS kontrolüdür. DNS çözümleyicisinin konumu ile çıkışın konumu birbirinden çok uzaksa bazı siteler ortamı aykırı sayar.
Son adım, gizli pencerede yeniden test etmektir. Birçok eklenti gizli modda varsayılan olarak çalışmaz ve eklenti ayarlarından elle izin verilmesi gerekir; bu adımı atlamak tamamen yanlış sonuçlara götürür.
Test sonrası nasıl kullanacağınıza karar verin
Kendi kendine test sonuçları eklentinin açıklamasından daha güvenilirdir. Gerçek çıkış, DNS çözümleme konumu ve WebRTC açığa çıkması uyumlu hale geldikten sonra eklentiyi kullanmaya devam mı edeceğinize yoksa çıkışı daha alt bir katmana mı indireceğinize karar verin. Birden fazla ortamın paralel çalıştığı senaryolarda her ortama kendi sabit çıkışını vermek, birkaç makinenin tek çıkışı paylaşmasından daha iyidir.


