
เบราว์เซอร์สามารถแบ่งใช้งานจริงได้เป็น 4 กลุ่ม ได้แก่ เบราว์เซอร์โลคัล เบราว์เซอร์ antidetect โทรศัพท์/เบราว์เซอร์บนคลาวด์ และเบราว์เซอร์สำหรับระบบอัตโนมัติ ควรกำหนดวิธีจัดการตัวตนก่อน แล้วจึงตัดสินใจว่างานจะรันที่ไหน
เวลาเลือกเบราว์เซอร์ คำถามแรกมักผิดจุดว่า “ตัวไหนดีกว่า?” คำถามที่มีประโยชน์กว่าคือ “ฉันต้องทำงานอะไรในเบราว์เซอร์นี้?” หากแบ่งตามหน้าที่ ตัวเลือกที่ใช้งานจริงมี 4 กลุ่ม ได้แก่ เบราว์เซอร์ทั่วไปบนเครื่องของเรา เบราว์เซอร์ antidetect สำหรับจัดการตัวตนของบัญชี โทรศัพท์หรือเบราว์เซอร์ที่ทำงานบนคลาวด์ และเบราว์เซอร์เฉพาะทางสำหรับระบบอัตโนมัติที่ให้ scripts และ AI เรียกใช้
เบราว์เซอร์โลคัล: ง่ายที่สุด แต่ชนข้อจำกัดก่อน
สำหรับการท่องเว็บทั่วไป ค้นข้อมูล และล็อกอินบัญชีของตัวเองไม่กี่บัญชี เบราว์เซอร์โลคัลเป็นทางเลือกที่ง่ายที่สุด ติดตั้งส่วนขยายด้านความเป็นส่วนตัวและปิดการซิงค์ที่ไม่จำเป็น ต้นทุนเพิ่มเติมแทบเป็นศูนย์
ปัญหาเริ่มขึ้นเมื่อจำนวนบัญชีเพิ่มขึ้น หลาย profile ช่วยแยก Cookie ได้ แต่ลักษณะพื้นฐานของอุปกรณ์ยังเหมือนเดิม Proxy ก็มักตั้งค่าแบบรวม ทำให้กำหนดทางออกแยกให้แต่ละ profile ได้ยาก พอ profile เยอะ การไม่มี group และ label ก็ทำให้ค้นหาและจัดการลำบากขึ้น ที่สำคัญกว่านั้นคือความสอดคล้องของตัวตน: เมื่อหลายบัญชีอยู่บนเครื่องเดียวและ environment เดียวกัน แพลตฟอร์มอาจมองว่าเป็นกิจกรรมจากผู้ปฏิบัติคนเดียวกันมากขึ้น
เครื่องมือประเภทนี้ออกแบบมาเพื่อทำให้ติดตามได้ยากขึ้น โดยเพิ่ม randomness และลด entropy ของ fingerprint แต่การทำงานแบบหลายบัญชีต้องการสิ่งตรงกันข้าม คือความเสถียรระยะยาวและพารามิเตอร์ที่สอดคล้องกัน เป้าหมายจึงสวนทางกันและไม่สามารถใช้แทนกันได้
เบราว์เซอร์ antidetect: หนึ่งตัวตนที่สอดคล้องต่อหนึ่งบัญชี
เบราว์เซอร์ antidetect สร้าง environment แยกสำหรับแต่ละบัญชี พารามิเตอร์ fingerprint ถูกสร้างเป็นชุดและคงค่าไว้ ครอบคลุม IP, time zone, User-Agent, Canvas, WebGL, audio fingerprint, font fingerprint และ media-device ID รวมถึงแยก Cookie และ local storage ออกจากกัน หลังสร้างแล้วพารามิเตอร์จะไม่เปลี่ยน ดังนั้นการล็อกอินครั้งถัดไปยังดูเหมือนอุปกรณ์เดิม
Proxy ถูกผูกกับแต่ละ environment ทำให้แต่ละอันมีทางออกของตัวเองและรองรับ protocol หลักอย่าง HTTP, HTTPS และ SOCKS5 หลังผูก Proxy แล้ว สามารถปรับ time zone และภาษาให้สอดคล้องกัน เพื่อลดความผิดปกติ เช่น IP อยู่สหรัฐฯ แต่ภาษาและ time zone กลับอยู่คนละภูมิภาค แพลตฟอร์มไม่ได้ตัดสินความสมจริงของ environment จาก IP เพียงอย่างเดียว
ความสามารถด้านการจัดการคือคุณค่าอีกครึ่งหนึ่ง เช่น group, label, note, bulk import/export, การเปลี่ยน configuration เป็นชุด และการ start/stop หลาย environment พร้อมกัน การสร้างและ recycle environment ยังทำผ่าน API ได้ เพื่อให้ scripts และ AI เรียกใช้โดยตรง
ข้อจำกัดก็ต้องชัดเจน มันไม่ได้สร้างมาสำหรับการท่องเว็บประจำวันทั่วไป และมีทั้งความซับซ้อนกับต้นทุนที่สูงกว่า อีกประเด็นระยะยาวคือ browser core ตามการอัปเดตระบบควบคุมความเสี่ยงของแพลตฟอร์มได้หรือไม่ ตอนเลือกควรดู changelog ว่าระบุสิ่งที่เปลี่ยนอย่างเป็นรูปธรรมหรือมีแต่ข้อความทั่วไป
โทรศัพท์คลาวด์และเบราว์เซอร์คลาวด์: ย้ายอุปกรณ์ไปอยู่บนคลาวด์
สองกลุ่มนี้มีจุดร่วมคือย้ายสถานที่ทำงานจากเครื่องโลคัลไปสู่คลาวด์ โทรศัพท์คลาวด์ให้ mobile device บนคลาวด์ เหมาะกับสถานการณ์มือถือที่ต้องการ environment แบบอุปกรณ์จริงหรือต้องติดตั้ง App ส่วนเบราว์เซอร์คลาวด์ให้ browser instance บนคลาวด์ ทำให้เครื่องโลคัลไม่ต้องรับภาระ memory และการประมวลผล
ต้นทุนตรงไปตรงมา: คิดเงินตามเวลา ดังนั้นยิ่งรันนานและเปิดหลาย instance ค่าใช้จ่ายก็ยิ่งเพิ่มตามสัดส่วนโดยประมาณ การส่งข้อมูลไปกลับผ่านเครือข่ายทำให้เกิด latency ซึ่งไม่เหมาะกับงานที่ต้องโต้ตอบอย่างละเอียด และไฟล์ในเครื่องต้องอัปโหลดก่อน ข้อแลกเปลี่ยนคือเข้าถึงได้ง่ายจากหลายอุปกรณ์และหลายสถานที่ และสมาชิกทีมหลายคนสามารถเชื่อมต่ออุปกรณ์คลาวด์ตัวเดียวกันได้
อีกเรื่องที่มักถูกมองข้ามคือ cloud instance โดยปกติเป็นเพียงสถานที่สำหรับ execution ตัวตนของบัญชีไม่ได้เกิดขึ้นอัตโนมัติบนนั้น ดังนั้น identity management และ isolation ยังต้องวางแผนแยกต่างหาก
เบราว์เซอร์สำหรับระบบอัตโนมัติ: executor สำหรับ scripts และ AI
เบราว์เซอร์ประเภทนี้มีเป้าหมายเดียวคือทำ workflow ให้สำเร็จ รองรับ programmatic control เชื่อมต่อกับ external framework ผ่าน protocol CDP ได้ และสามารถให้ AI tools เรียกผ่าน interface เพื่อควบคุมหน้าเว็บ จับภาพหน้าจอ อ่านเนื้อหา และกรอกแบบฟอร์ม
เหมาะกับงานเก็บข้อมูล regression testing และการทำงานซ้ำจำนวนมาก ตัวมันเองไม่มี account identity ในสถานการณ์หลายบัญชี วิธีที่ใช้กันทั่วไปคือเชื่อมต่อไปยัง isolated environment ที่มีอยู่แล้ว: execution อยู่ใน execution layer ส่วน identity อยู่ใน identity layer
ข้อจำกัดคือมันไม่มี business judgment หากหน้าเว็บ redesign หรือ element หาย script ก็ล้มเหลว ยังต้องมีคนตัดสินใจก่อนรันและจัดการ exception ภายหลัง
เลือกตามลักษณะของงาน
ขั้นแรกถามว่าจำเป็นต้องรักษา account identity หลายชุดให้เสถียรในระยะยาวหรือไม่ ถ้าจำเป็น ให้ดูเบราว์เซอร์ antidetect ถ้าไม่ ให้ไปขั้นถัดไป
จากนั้นถามว่ามีข้อกำหนดตายตัวเรื่อง environment ของอุปกรณ์จริงหรือ mobile App หรือไม่ ถ้ามี ให้ดูโทรศัพท์คลาวด์ ถ้าเพียงต้องการย้ายภาระออกจากเครื่องโลคัล ให้ดูเบราว์เซอร์คลาวด์
ต่อมาถามว่างานถูกขับเคลื่อนด้วย scripts หรือ AI และรัน workflow เดิมซ้ำ ๆ หรือไม่ ถ้าใช่ ให้ใช้เบราว์เซอร์สำหรับระบบอัตโนมัติ พร้อมเก็บ account identity ไว้ที่ environment layer และให้ executor เชื่อมต่อเข้าไป
ถ้าไม่เข้าทั้งสามเงื่อนไข เบราว์เซอร์โลคัลพร้อม privacy settings ก็เพียงพอ ไม่จำเป็นต้องใช้เครื่องมือที่หนักกว่า
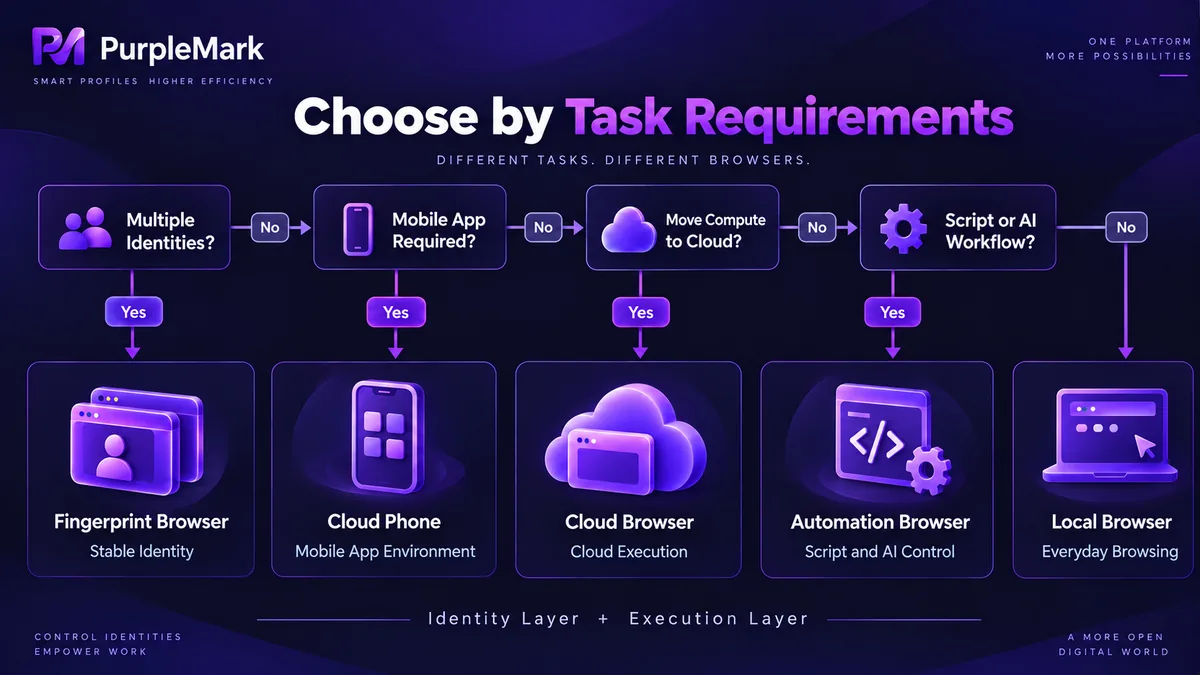
ในโครงการจริง มักใช้หลายประเภทซ้อนกัน: เบราว์เซอร์ antidetect ดูแล identity ใน environment layer, เบราว์เซอร์ automation รัน workflow ใน execution layer และส่วนที่ต้องใช้อุปกรณ์จริงหรือการเข้าถึงจากระยะไกลก็ย้ายไปคลาวด์ ในงานหลายบัญชีขนาดใหญ่ เครื่องมือจัดการ environment อย่าง PurpleMark ทำหน้าที่ใน environment layer นี้ โดยแยก identity และ session ของแต่ละบัญชี เพื่อให้ executor ชั้นบนเข้ามาควบคุมได้
สรุปสั้น ๆ: ตัดสินใจก่อนว่าจะจัดการ identity อย่างไร แล้วจึงตัดสินใจว่างานจะรันที่ไหน


