
Browser lassen sich praktisch in vier Gruppen einteilen: lokale Browser, Antidetect-Browser, Cloud-Smartphones beziehungsweise Cloud-Browser und Browser für Automatisierung. Zuerst wird festgelegt, wie Identitäten verwaltet werden, danach, wo die Arbeit ausgeführt wird.
Bei der Browserwahl wird oft die falsche Frage gestellt: Welcher ist besser? Hilfreicher ist die Frage: Welche Aufgabe soll ich in diesem Browser erledigen? Nach ihrer Funktion lassen sich die brauchbaren Optionen in vier Gruppen einteilen: normale Browser auf dem eigenen Rechner, Antidetect-Browser für Account-Identitäten, Cloud-Smartphones oder Cloud-Browser sowie spezielle Automatisierungsbrowser für Skripte und KI.
Lokale Browser: am einfachsten, aber schnell an Grenzen
Für alltägliches Surfen, Recherche und die Anmeldung bei einigen eigenen Konten ist ein lokaler Browser die einfachste Lösung. Eine Datenschutz-Erweiterung installieren, unnötige Synchronisierung deaktivieren – und die Kosten liegen praktisch bei null.
Schwieriger wird es, sobald die Zahl der Konten steigt. Mehrere Profile trennen zwar Cookies, doch die grundlegenden Gerätemerkmale bleiben gleich. Proxys lassen sich meist nur global einstellen, nicht mit einem eigenen Ausgang pro Profil. Bei vielen Profilen fehlen zudem häufig Gruppen und Tags, wodurch die Verwaltung mühsam wird. Noch wichtiger ist die Konsistenz der Identität: Wenn mehrere Konten auf derselben Maschine und in derselben Umgebung laufen, kann die Plattform sie eher demselben Betreiber zuordnen.
Solche Tools sollen Tracking erschweren, indem sie mehr Zufälligkeit erzeugen und die Entropie des Fingerprints senken. Multi-Account-Arbeit braucht genau das Gegenteil: langfristige Stabilität und in sich stimmige Parameter. Die Ziele sind entgegengesetzt und können einander deshalb nicht ersetzen.
Antidetect-Browser: pro Konto eine konsistente Identität
Ein Antidetect-Browser erstellt für jedes Konto eine eigene Umgebung. Die Fingerprint-Parameter werden als zusammenhängendes Set erzeugt und anschließend stabil gehalten. Dazu gehören IP, Zeitzone, User-Agent, Canvas, WebGL, Audio-Fingerprint, Font-Fingerprint und IDs von Mediengeräten. Cookies und lokaler Speicher sind voneinander isoliert. Nach der Erstellung bleiben die Parameter gleich, sodass ein späterer Login weiterhin wie dasselbe Gerät aussieht.
Der Proxy wird an die jeweilige Umgebung gebunden. Jede Umgebung nutzt ihren eigenen Ausgang und unterstützt gängige Protokolle wie HTTP, HTTPS und SOCKS5. Nach dem Einrichten des Proxys lassen sich auch Zeitzone und Sprache passend abstimmen, damit keine Widersprüche entstehen, etwa eine US-IP bei Sprache und Zeitzone eines anderen Landes. Ob eine Umgebung wie ein echter Nutzer wirkt, entscheidet eine Plattform nie nur anhand der IP.
Die Verwaltungsfunktionen bilden die zweite Hälfte des Nutzens: Gruppen, Tags, Notizen, Massenimport und -export, gebündelte Konfigurationsänderungen sowie das gleichzeitige Starten und Stoppen. Erstellung und Rücknahme von Umgebungen können außerdem per API erfolgen, sodass Skripte und KI sie direkt ansprechen können.
Auch die Grenzen sollten klar sein. Diese Browser sind nicht für normales Alltags-Surfen gedacht, und sowohl Komplexität als auch Kosten sind höher. Langfristig ist außerdem wichtig, ob der Browser-Kern mit Änderungen der Plattform-Risikokontrollen Schritt hält. Bei der Auswahl lohnt sich deshalb ein Blick in das Änderungsprotokoll: Stehen dort konkrete Anpassungen oder überwiegend allgemeine Formulierungen?
Cloud-Smartphones und Cloud-Browser: das Gerät in die Cloud verlagern
Beide Kategorien verschieben die Ausführung vom lokalen Rechner in die Cloud. Ein Cloud-Smartphone stellt ein mobiles Gerät in der Cloud bereit und eignet sich für mobile Szenarien, die eine reale Geräteumgebung oder die Installation einer App verlangen. Ein Cloud-Browser stellt eine Browserinstanz in der Cloud bereit, sodass Arbeitsspeicher und Rechenleistung des lokalen Geräts entlastet werden.
Die Nachteile sind direkt sichtbar: Die Abrechnung erfolgt nach Zeit, also steigen die Kosten mit Laufzeit und Zahl der Instanzen nahezu linear. Netzwerklatenz durch Hin- und Rückwege ist ungünstig für Aufgaben mit sehr präziser Interaktion, und lokale Dateien müssen zunächst hochgeladen werden. Dafür ist der Zugriff bequem über verschiedene Geräte und Standorte möglich, und mehrere Teammitglieder können sich mit demselben Cloud-Gerät verbinden.
Ein Punkt wird häufig übersehen: Eine Cloud-Instanz ist meist nur der Ausführungsort. Die Kontoidentität entsteht dort nicht automatisch; Identitätsverwaltung und Isolation müssen weiterhin separat geplant werden.
Automatisierungsbrowser: Ausführer für Skripte und KI
Diese Browser haben ein einziges Ziel: Abläufe zuverlässig auszuführen. Sie lassen sich programmatisch steuern, über das CDP-Protokoll mit externen Frameworks verbinden und von KI-Tools über Schnittstellen für Seitenaktionen, Screenshots, das Auslesen von Inhalten und das Ausfüllen von Formularen aufrufen.
Geeignet sind sie für Datenerfassung, Regressionstests und wiederkehrende Aktionen in großer Zahl. Eine eigene Kontoidentität bringen sie nicht mit. In Multi-Account-Szenarien verbindet man sie daher üblicherweise mit einer bereits bestehenden isolierten Umgebung: Die Ausführung bleibt in der Ausführungsschicht, die Identität in der Identitätsschicht.
Die Grenze liegt im fehlenden fachlichen Urteilsvermögen. Wird eine Seite umgebaut oder verschwindet ein Element, scheitert das Skript. Vorher müssen weiterhin Entscheidungen getroffen und hinterher Ausnahmen bearbeitet werden.
Auswahl nach den Eigenschaften der Aufgabe
Zuerst fragen: Müssen mehrere Kontoidentitäten langfristig stabil erhalten bleiben? Wenn ja, sind Antidetect-Browser relevant. Wenn nein, weiter zur nächsten Frage.
Dann prüfen, ob zwingend eine reale Geräteumgebung oder eine mobile App benötigt wird. Falls ja, kommen Cloud-Smartphones infrage. Soll lediglich die Last vom eigenen Rechner weg, sind Cloud-Browser relevant.
Anschließend fragen, ob Skripte oder KI die Aufgabe steuern und immer wieder denselben Ablauf ausführen. Wenn ja, passt ein Automatisierungsbrowser; die Kontoidentität bleibt dabei in der Umgebungsschicht, mit der sich der Ausführer verbindet.
Trifft nichts davon zu, reicht ein lokaler Browser mit passenden Datenschutzeinstellungen. Ein schwergewichtiges Werkzeug ist dann nicht nötig.
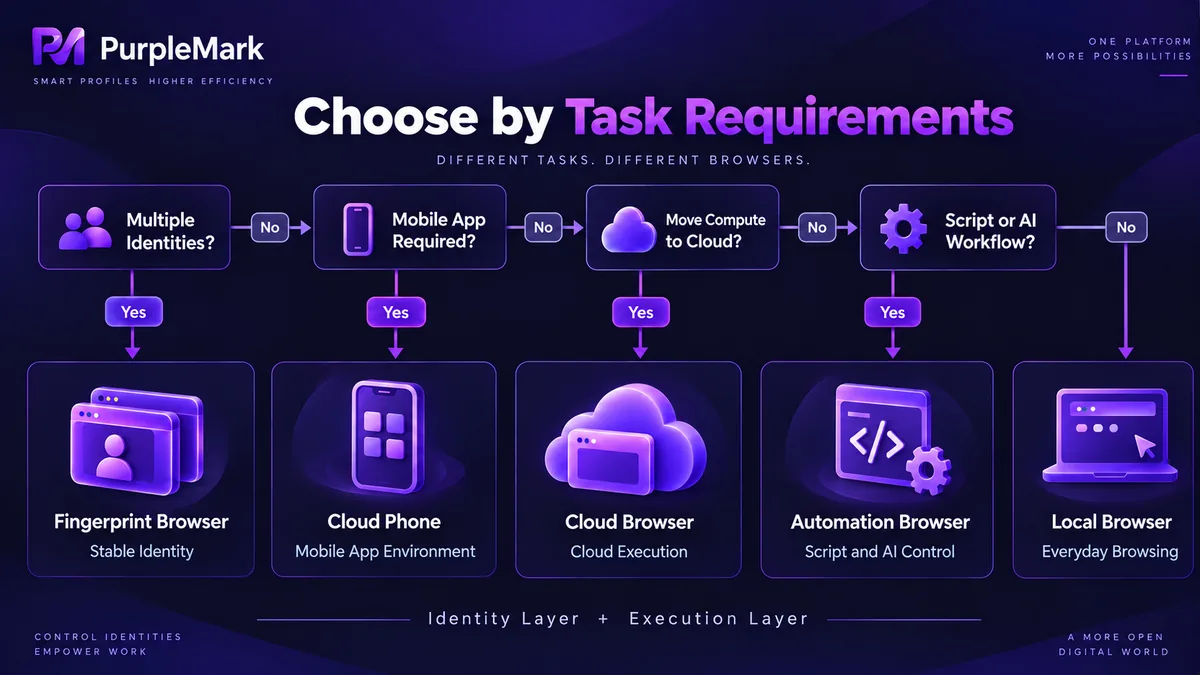
In realen Projekten werden diese Kategorien häufig kombiniert: Antidetect-Browser verwalten Identitäten in der Umgebungsschicht, Automatisierungsbrowser führen Prozesse in der Ausführungsschicht aus, und Teile mit Bedarf an realen Geräten oder standortunabhängigem Zugriff wandern in die Cloud. In groß angelegten Multi-Account-Szenarien übernehmen Umgebungsmanagement-Tools wie PurpleMark genau diese Rolle: Sie trennen Identität und Sitzung jedes Kontos, damit darüberliegende Ausführer gezielt darauf zugreifen können.
Kurz gesagt: zuerst festlegen, wie Identitäten verwaltet werden, dann entscheiden, wo die Arbeit läuft.


