
Tarayıcılar pratikte dört gruba ayrılabilir: yerel, antidetect, bulut telefon/bulut tarayıcı ve otomasyon odaklı tarayıcı. Önce kimliklerin nasıl yönetileceğini, ardından işin nerede çalışacağını belirlemek gerekir.
Tarayıcı seçerken çoğu zaman yanlış soru sorulur: hangisi daha iyi? Daha kullanışlı soru şudur: bu tarayıcıda hangi işi yapacağım? İşlevine göre bakıldığında pratik seçenekler dört gruptur: yerel bilgisayardaki normal tarayıcılar, hesap kimlikleri için antidetect tarayıcılar, bulutta çalışan bulut telefonlar veya bulut tarayıcılar ve script ile AI için tasarlanmış otomasyon tarayıcıları.
Yerel tarayıcılar: en kolay seçenek, ama sınırlara en hızlı ulaşan
Günlük gezinme, araştırma ve birkaç kişisel hesaba giriş için yerel tarayıcı en basit çözümdür. Bir gizlilik eklentisi kurup gereksiz senkronizasyonu kapatırsanız ek maliyet neredeyse sıfırdır.
Sorunlar hesap sayısı arttıkça ortaya çıkar. Birden fazla profil Cookie'leri ayırabilir, ancak temel cihaz özellikleri aynı kalır. Proxy genellikle genel düzeyde ayarlanır; her profile ayrı bir çıkış vermek kolay değildir. Profil sayısı arttığında grup ve etiket eksikliği de yönetimi zorlaştırır. Daha önemlisi kimlik tutarlılığıdır: birden fazla hesap aynı makine ve aynı environment içinde toplandığında platform açısından aynı operatörün faaliyeti gibi görünebilir.
Bu tür araçlar izlenmeyi zorlaştırmak için rastgeleliği artırır ve fingerprint entropisini düşürür. Çoklu hesap çalışması ise tam tersini ister: uzun vadeli istikrar ve birbiriyle uyumlu parametreler. Hedefler zıt olduğu için bir yaklaşım diğerinin yerini tutmaz.
Antidetect tarayıcılar: her hesap için tutarlı bir kimlik
Antidetect tarayıcı her hesap için bağımsız bir environment oluşturur. Fingerprint parametreleri bir set halinde üretilir ve sabit tutulur; bunlar IP, saat dilimi, User-Agent, Canvas, WebGL, ses fingerprint'i, font fingerprint'i ve medya cihazı ID'lerini kapsar. Cookie'ler ve yerel depolama birbirinden yalıtılır. Environment oluşturulduktan sonra parametreler değişmez, böylece sonraki giriş yine aynı cihazdan yapılmış gibi görünür.
Proxy her environment'a bağlanır, böylece her biri kendi çıkışını kullanır ve HTTP, HTTPS, SOCKS5 gibi yaygın protokolleri destekler. Proxy bağlandıktan sonra saat dilimi ve dil de eşleştirilebilir; örneğin IP ABD'deyken dil ve saat diliminin başka bir bölgeyi göstermesi gibi tutarsızlıklar azaltılır. Bir platform, bir environment'ın gerçek kullanıcı gibi görünüp görünmediğini yalnızca IP'ye bakarak değerlendirmez.
Yönetim kabiliyeti değerin diğer yarısıdır: gruplar, etiketler, notlar, toplu içe/dışa aktarma, toplu yapılandırma değişiklikleri ve toplu başlatma/durdurma. Environment'lar API üzerinden oluşturulup geri dönüştürülebilir; böylece scripts ve AI bunları doğrudan çağırabilir.
Sınırlar da açıktır. Günlük normal gezinme için tasarlanmamıştır ve hem karmaşıklık hem maliyet daha yüksektir. Uzun vadede gözden kaçabilen başka bir konu, tarayıcı çekirdeğinin platformların risk kontrol güncellemelerine ayak uydurup uydurmadığıdır. Seçim yaparken changelog'u inceleyip somut değişiklikler açıklanıyor mu, yoksa genel ifadeler mi tekrarlanıyor bakmak yararlıdır.
Bulut telefonlar ve bulut tarayıcılar: cihazı buluta taşımak
İki kategorinin ortak noktası çalıştırma konumunu yerel makineden buluta taşımaktır. Bulut telefon, bulutta bir mobil cihaz sunar ve gerçek cihaz benzeri environment veya App kurulumu gereken mobil senaryolara uygundur. Bulut tarayıcı ise bulutta bir browser instance sunar; böylece yerel makine bellek ve hesaplama yükünü taşımaz.
Bedel nettir: ücretlendirme zamana bağlıdır, dolayısıyla ne kadar uzun süre ve ne kadar çok instance çalıştırırsanız maliyet de yaklaşık doğrusal artar. Ağ gidiş-dönüşleri gecikme ekler; bu da hassas etkileşim gerektiren işler için elverişli değildir. Yerel dosyaların da önce yüklenmesi gerekir. Buna karşılık farklı cihaz ve konumlardan erişim kolaydır ve ekipteki birkaç kişi aynı bulut cihazına bağlanabilir.
Sık gözden kaçan bir nokta daha vardır: cloud instance genellikle yalnızca çalıştırma konumudur. Hesap kimliği orada kendiliğinden oluşmaz; kimlik yönetimi ve izolasyon yine ayrıca tasarlanmalıdır.
Otomasyon tarayıcıları: scripts ve AI için çalıştırıcı
Bu tarayıcı türünün tek amacı workflow'u düzgün yürütmektir. Programatik kontrolü destekler, CDP protokolüyle harici framework'lere bağlanabilir ve AI araçları tarafından arayüz üzerinden sayfa işlemleri, ekran görüntüsü alma, içerik okuma ve form doldurma için çağrılabilir.
Veri toplama, regresyon testi ve çok sayıda tekrarlanan işlem için uygundur. Kendi başına hesap kimliği taşımaz. Çoklu hesap senaryolarında genel yöntem onu mevcut izole bir environment'a bağlamaktır: yürütme execution layer'da, kimlik identity layer'da kalır.
Sınırı, iş kararları verememesidir. Sayfa yeniden tasarlanır veya bir element kaybolursa script başarısız olabilir. Öncesinde karar verecek ve sonrasında istisnaları ele alacak bir kişiye yine ihtiyaç vardır.
Görevin özelliklerine göre ilerleyin
Önce birden fazla hesap kimliğinin uzun süre kararlı tutulması gerekip gerekmediğini sorun. Gerekiyorsa antidetect tarayıcılara bakın. Gerekmiyorsa devam edin.
Ardından gerçek cihaz environment'ı veya mobil App için kesin bir gereksinim olup olmadığını kontrol edin. Varsa bulut telefonu değerlendirin. Amaç yalnızca yükü yerel makineden taşımaksa bulut tarayıcıya bakın.
Sonra görevin scripts veya AI tarafından yönetilip yönetilmediğini ve aynı workflow'u tekrar tekrar çalıştırıp çalıştırmadığını sorun. Evetse otomasyon tarayıcısı kullanın, hesap kimliğini environment layer'a bırakın ve çalıştırıcıyı oraya bağlayın.
Üç koşulun hiçbiri yoksa gizlilik ayarları yapılmış yerel bir tarayıcı yeterlidir. Daha ağır bir araca gerek yoktur.
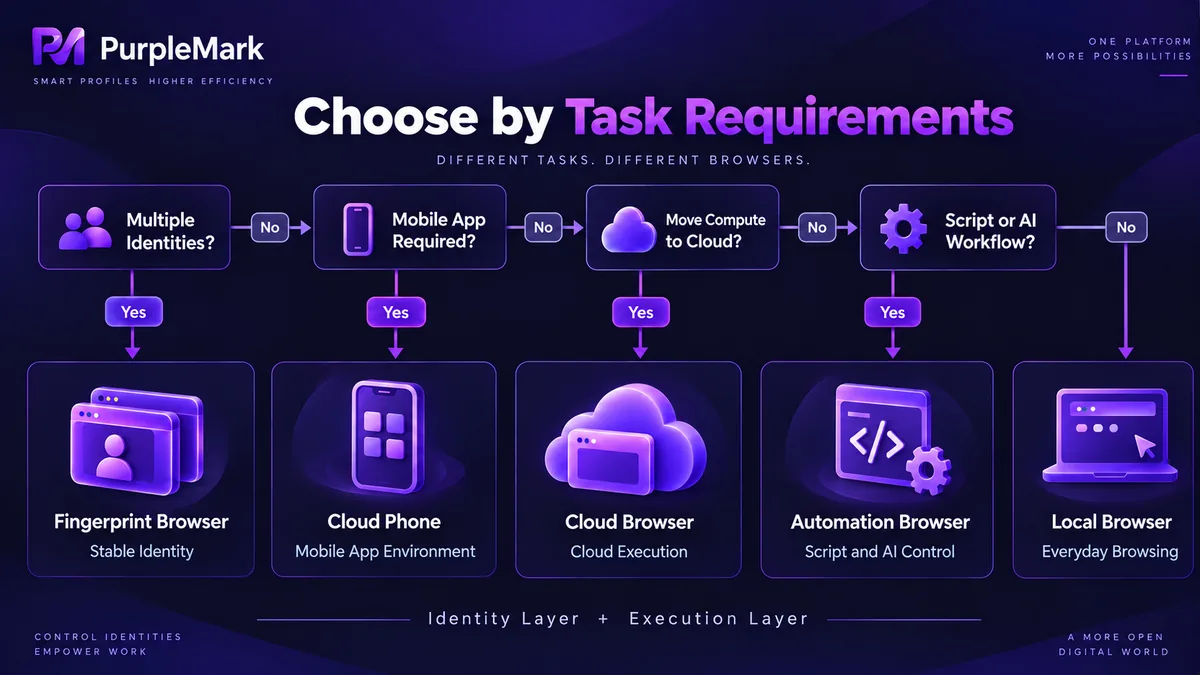
Gerçek projelerde bu kategoriler sık sık birlikte kullanılır: environment layer'da antidetect tarayıcı kimliği yönetir, execution layer'da otomasyon tarayıcısı süreçleri çalıştırır, gerçek cihaz veya uzaktan erişim gerektiren bölümler ise buluta taşınır. Ölçekli çoklu hesap senaryolarında PurpleMark gibi environment yönetim araçları tam da bu katmanı üstlenir; her hesabın kimliğini ve oturumunu ayırarak üst katmandaki çalıştırıcıların bunları kullanabilmesini sağlar.
Tek cümleyle: önce kimliklerin nasıl yönetileceğine karar verin, sonra işin nerede çalışacağını belirleyin.


