
До появи проблем з акаунтом Claude налаштуйте способи відновлення, збережіть їх офлайн і підтримуйте стабільне середовище входу. Також регулярно перевіряйте сторонні авторизації та дотримуйтеся правильної послідовності дій під час перевірки.
Люди, чиї акаунти було обмежено, часто згодом згадують ситуацію й думають, що не робили нічого незвичного. Проте з погляду контролю ризиків обмеження частіше спричиняє не те, що ви говорили, а спосіб доступу до акаунта, який не схожий на поведінку звичайного користувача.
Сьогодні вхід з одного пристрою, завтра з іншого, а точка виходу в мережу постійно змінює місце — саме такі речі особливо помітні в журналах. Тому захист акаунта полягає не стільки в тому, як рятувати ситуацію після проблеми, скільки у двох речах, на які мало хто хоче витрачати час, поки все працює нормально.
Налаштуйте відновлення, поки акаунт працює нормально
Саме цей крок найпростіше відкласти до появи проблеми, коли вже може бути пізно.
Додайте резервну адресу електронної пошти зараз. Не використовуйте того самого провайдера, що й для основної пошти, і не діліть цю адресу з іншими акаунтами. Якщо одна адреса відновлення використовується повторно й один акаунт буде скомпрометовано, під загрозою можуть опинитися всі інші акаунти, що залежать від неї.
Увімкніть двоетапну перевірку, одразу під час налаштування перепишіть коди відновлення й зберігайте їх офлайн. Знімок екрана в хмарі, закладка браузера чи історія чату не є офлайн-зберіганням. Коди відновлення потрібні для входу, коли ви не можете отримати код підтвердження, тому вони мають бути в місці, доступному навіть без інтернету.
Також запишіть ключові дані акаунта: адресу реєстрації, регіон акаунта, приблизний час створення та спосіб оплати. У повсякденному житті майже ніхто цього не пам’ятає, але під час апеляції такі дані часто потрібно вказувати.
Однієї практики варто повністю уникати: куплених або позичених спільних акаунтів. Вони порушують умови сервісу й можуть перестати працювати будь-коли. Ще гірше, що спосіб відновлення залишається в іншої людини: якщо щось трапиться, у вас не буде надійного способу повернути акаунт, а накопичена історія розмов також може зникнути.
Зберігайте середовище входу максимально стабільним
Стабільне середовище саме по собі є додатковим рівнем захисту.
Один пристрій, один браузер, один акаунт — найстабільніше поєднання. Якщо потрібно користуватися локальними сервісами, відкрийте інший браузер або повністю закрийте поточний. Не вимикайте й не вмикайте проксі тимчасово в тому самому вікні.
Після вибору регіону виходу не змінюйте його постійно. Те, що вузол іноді сповільнюється, нормально. Перехід на швидший маршрут заради невеликого виграшу в швидкості додає ще один різкий стрибок до історії доступу. Часті зміни виходу, особливо між кількома країнами за короткий час, належать до найризикованіших ознак.
Варто також заздалегідь відбирати вузли. Оцінки ризику можуть бути орієнтиром: що нижче, то краще; явно високих значень краще уникати. Статичні резидентські маршрути зазвичай більше схожі на трафік звичайного користувача, ніж спільні динамічні маршрути.
Перевірте ще одне: чи збігається місцезнаходження, яке бачить сторінка, з вихідною IP-адресою. Браузер має канал, що може напряму розкрити реальну адресу; якщо проксі його не перекриває, навіть чиста вихідна IP-адреса мало допоможе. Коли ця функція не потрібна, вимикайте її.
Під час оплати узгодженість також важлива. Віртуальні картки незрозумілого походження або картки, чия платіжна адреса тривалий час не відповідає регіону акаунта, можуть підвищити оцінку ризику.
Регулярно очищайте сторонні авторизації та сеанси
Сторонні застосунки, інтеграції й розширення підключаються швидко, а потім про них легко забути. Залишати такі з’єднання активними — це наче тримати відкритими додаткові двері до акаунта. Час від часу переглядайте список і відкликайте доступ для всього, чим більше не користуєтеся.
Також варто перевіряти списки пристроїв, на яких виконано вхід, і активних сеансів. Якщо бачите незнайоме місце або пристрій, спочатку змініть пароль, завершіть цей сеанс, а потім з’ясуйте, чи не отримав хтось доступ до акаунта.
Не використовуйте паролі повторно. Якщо один і той самий пароль електронної пошти використовується на кількох сайтах, витік на будь-якому з них може означати, що акаунт більше не перебуває лише під вашим контролем.
Якщо команді справді потрібні кілька акаунтів, призначайте кожній людині окремий акаунт і окреме середовище, а не дозволяйте кільком людям по черзі користуватися одним акаунтом. Такі інструменти, як PurpleMark, можуть окремо зберігати стан входу кожного акаунта й централізовано ними керувати, щоб кожен учасник працював у власному середовищі, а акаунти не пов’язувалися через спільне середовище.
Порядок дій, коли запускається перевірка
Перша реакція важлива. Неправильні дії можуть перетворити невелику проблему на серйознішу.
Спочатку зупиніться. Повторні спроби, постійне оновлення сторінки або вхід через інший шлях можуть посилити запис про аномалію. Те, що почалося як проста перевірка, може перетворитися на обмеження.
Не поспішайте змінювати пристрій, регіон або акаунт, щоб спробувати ще раз. З погляду контролю ризиків це може виглядати як спроба обійти перевірку й зачепити інші акаунти.
Пройдіть офіційну процедуру перевірки згідно з інструкціями. У більшості випадків після успішної перевірки акаунт повертається до нормальної роботи без додаткових дій.
Заодно перевірте середовище: чи не змінювалася різко точка виходу, чи не користується тим самим акаунтом хтось інший і чи не залишилися активні входи на інших пристроях.
Якщо акаунт справді обмежили, подайте апеляцію. Зробіть це швидко, бажано протягом 48 годин. Чітко поясніть, для чого використовується акаунт і як ви зазвичай до нього підключаєтесь. Визнання можливої помилки в діях зазвичай підвищує шанси на успішну апеляцію порівняно з простим наполяганням, що нічого неправильного не сталося. Через сім днів можна один раз чемно нагадати про себе, але потім не варто писати повторно знову й знову.
Є чимало випадків, коли апеляції не задовольняють. Якщо це станеться, не створюйте одразу новий акаунт із тією самою схемою використання, адже його також сприймуть як спробу обійти обмеження.
Не поспішайте в перший день нового акаунта
У перші 24 години після реєстрації кілька дій мають найвищий ризик: негайна оплата, вхід з іншого пристрою та запитання на чутливі теми. У цей період достатньо звичайних запитань і розмов. Коли накопичиться певна історія використання, а середовище стане стабільним, можна подумати про оновлення плану.
Вибудуйте правильну послідовність
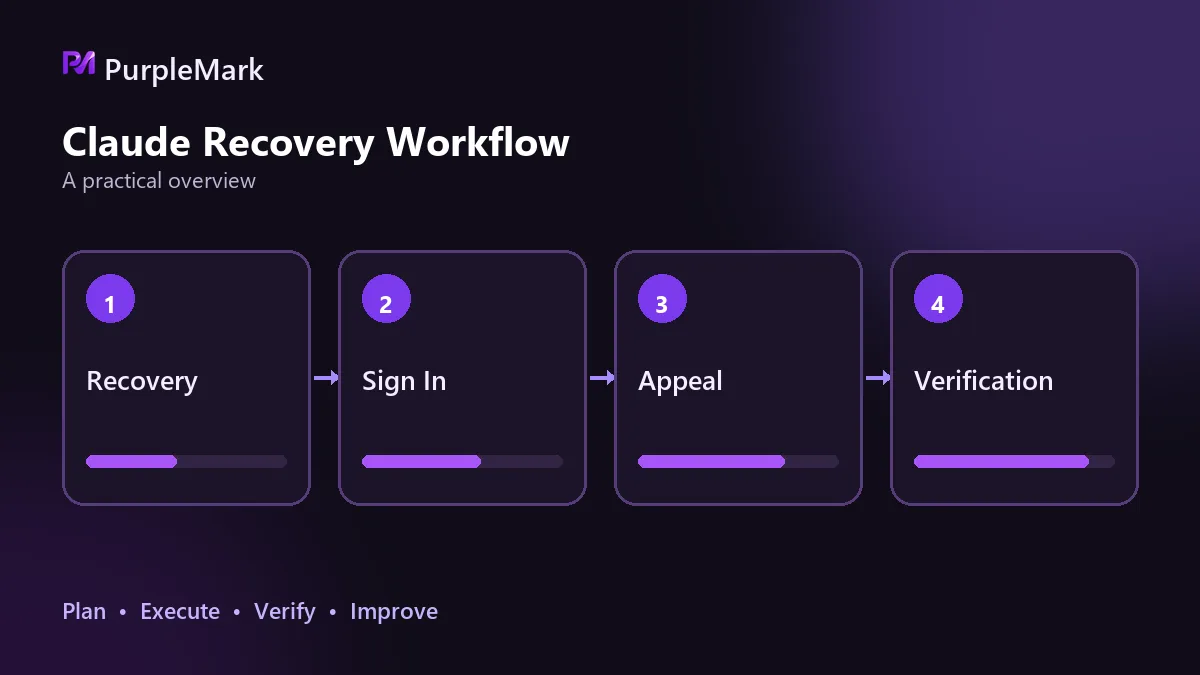
Спочатку налаштуйте відновлення, потім стабілізуйте середовище, регулярно очищайте авторизації й під час перевірки дійте по порядку. Усі чотири кроки потребують мало зусиль, поки акаунт працює нормально; після виникнення проблеми можливостей щось виправити часто залишається значно менше.


