
Claude अकाउंट में समस्या आने से पहले रिकवरी विकल्प सेट करें, उन्हें ऑफलाइन सुरक्षित रखें और लॉगिन वातावरण को स्थिर बनाए रखें। साथ ही थर्ड-पार्टी अनुमतियों की नियमित सफाई करें और सत्यापन आने पर सही क्रम से कदम उठाएँ।
जिन लोगों के अकाउंट पर पाबंदी लगती है, वे बाद में अक्सर सोचते हैं कि उन्होंने कुछ असामान्य नहीं किया था। लेकिन जोखिम नियंत्रण के दृष्टिकोण से पाबंदी का कारण अक्सर यह नहीं होता कि आपने क्या कहा, बल्कि यह होता है कि अकाउंट तक पहुँचने का तरीका सामान्य उपयोगकर्ता जैसा नहीं दिखता।
आज एक डिवाइस से लॉगिन, कल दूसरे से, और नेटवर्क एग्जिट की जगह बार-बार बदलना — रिकॉर्ड में यही चीजें सबसे अधिक ध्यान खींचती हैं। इसलिए अकाउंट सुरक्षा का मुख्य उद्देश्य समस्या होने के बाद बचाव करना नहीं, बल्कि उन दो क्षेत्रों को पहले से ठीक रखना है जिन पर लोग सामान्य समय में कम ध्यान देते हैं।
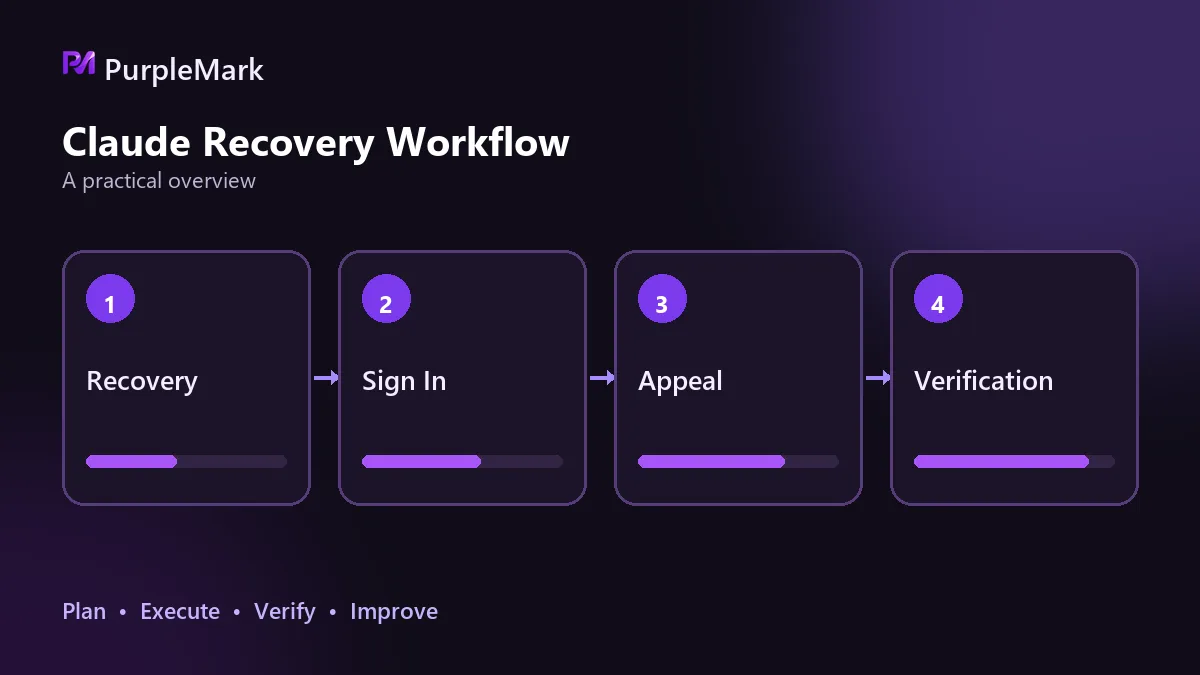
अकाउंट सामान्य रहते हुए रिकवरी तरीके सेट करें
यही वह काम है जिसे लोग सबसे आसानी से समस्या आने तक टाल देते हैं, और तब बहुत देर हो सकती है।
अभी एक बैकअप ईमेल जोड़ें। मुख्य ईमेल वाला ही प्रदाता न रखें और इसे अपने अन्य अकाउंटों के साथ साझा न करें। यदि एक ही रिकवरी ईमेल कई अकाउंटों में इस्तेमाल होता है और एक अकाउंट से समझौता हो जाता है, तो उस ईमेल पर निर्भर बाकी अकाउंट भी जोखिम में आ सकते हैं।
टू-स्टेप वेरिफिकेशन चालू करें, उसे सक्रिय करते ही रिकवरी कोड लिख लें और ऑफलाइन सुरक्षित रखें। क्लाउड में रखा स्क्रीनशॉट, ब्राउज़र बुकमार्क या चैट हिस्ट्री ऑफलाइन स्टोरेज नहीं माने जाते। रिकवरी कोड उस समय काम आते हैं जब आप सत्यापन कोड प्राप्त नहीं कर सकते, इसलिए उन्हें ऐसी जगह रखें जहाँ इंटरनेट न होने पर भी पहुँच हो।
अकाउंट की जरूरी जानकारी भी लिखकर रखें: रजिस्ट्रेशन वाला ईमेल, अकाउंट क्षेत्र, लगभग कब बनाया गया था और भुगतान का तरीका। रोजमर्रा में लोग ये बातें याद नहीं रखते, लेकिन अपील के समय अक्सर इन्हें भरना पड़ता है।
एक तरीका पूरी तरह टालना चाहिए: खरीदे गए या उधार लिए गए साझा अकाउंट। वे सेवा की शर्तों का उल्लंघन करते हैं और कभी भी काम करना बंद कर सकते हैं। सबसे बड़ी समस्या यह है कि रिकवरी का नियंत्रण किसी और के पास रहता है; परेशानी होने पर आपके पास अकाउंट वापस पाने का भरोसेमंद तरीका नहीं होता और जमा हुई बातचीत का इतिहास भी खो सकता है।
लॉगिन वातावरण को यथासंभव स्थिर रखें
एक स्थिर वातावरण अपने आप में सुरक्षा की एक परत है।
एक डिवाइस, एक ब्राउज़र और एक अकाउंट सबसे स्थिर संयोजन है। यदि आपको स्थानीय सेवाओं तक पहुँचना हो, तो दूसरा ब्राउज़र इस्तेमाल करें या मौजूदा ब्राउज़र को पूरी तरह बंद करें। उसी विंडो में प्रॉक्सी को थोड़ी देर बंद करके फिर चालू न करें।
एक बार एग्जिट क्षेत्र चुनने के बाद उसे बार-बार न बदलें। किसी नोड का थोड़ी देर धीमा होना सामान्य है। थोड़ी अधिक गति के लिए तेज रूट चुनना एक्सेस हिस्ट्री में एक और अचानक बदलाव जोड़ देता है। एग्जिट का बार-बार बदलना, खासकर कम समय में कई देशों के बीच जाना, सबसे अधिक जोखिम वाले पैटर्न में से एक है।
नोड पहले से छाँटना भी उपयोगी है। जोखिम स्कोर को संदर्भ के रूप में देखा जा सकता है: जितना कम, उतना बेहतर; स्पष्ट रूप से ऊँचे स्कोर से बचना चाहिए। स्थिर रेजिडेंशियल रूट आमतौर पर साझा डायनेमिक रूट की तुलना में सामान्य उपयोगकर्ता ट्रैफिक के अधिक करीब दिखते हैं।
एक और बात जाँचें: पेज को दिखाई देने वाली लोकेशन और एग्जिट IP क्या एक ही जगह के हैं? ब्राउज़र में ऐसा चैनल हो सकता है जो वास्तविक पता सीधे दिखा दे; यदि प्रॉक्सी उसे कवर नहीं करता, तो साफ एग्जिट IP भी ज्यादा मदद नहीं करेगा। जरूरत न होने पर उस सुविधा को बंद रखें।
भुगतान के समय भी संगति देखी जाती है। अस्पष्ट स्रोत वाले वर्चुअल कार्ड या ऐसे कार्ड जिनका बिलिंग पता लंबे समय तक अकाउंट क्षेत्र से मेल नहीं खाता, जोखिम स्कोर बढ़ा सकते हैं।
थर्ड-पार्टी अनुमतियाँ और सेशन नियमित रूप से साफ करें
थर्ड-पार्टी ऐप, इंटीग्रेशन और प्लगइन जल्दी अधिकृत हो जाते हैं और बाद में आसानी से भूल जाते हैं। इन कनेक्शनों को सक्रिय छोड़ना अकाउंट के लिए अतिरिक्त दरवाजे खुले रखने जैसा है। समय-समय पर सूची देखें और जिनका उपयोग नहीं करते उनकी अनुमति रद्द करें।
लॉगिन किए गए डिवाइस और सक्रिय सेशन की सूची भी जाँचें। कोई अनजान स्थान या डिवाइस दिखे तो पहले पासवर्ड बदलें, उस सेशन को समाप्त करें और फिर जाँचें कि किसी और को अकाउंट की पहुँच तो नहीं मिल गई।
पासवर्ड दोबारा इस्तेमाल न करें। यदि एक ही ईमेल पासवर्ड कई साइटों पर चलता है, तो किसी एक साइट से लीक होने पर अकाउंट केवल आपके नियंत्रण में नहीं रह सकता।
यदि किसी टीम को वास्तव में कई अकाउंट चाहिए, तो हर व्यक्ति को एक अलग अकाउंट और एक अलग वातावरण दें, न कि कई लोग बारी-बारी से एक ही अकाउंट इस्तेमाल करें। PurpleMark जैसे टूल हर अकाउंट की लॉगिन स्थिति अलग रखकर उन्हें केंद्रीकृत रूप से प्रबंधित कर सकते हैं, ताकि हर सदस्य अपने वातावरण में काम करे और साझा वातावरण के कारण अकाउंट आपस में जुड़े न दिखें।
सत्यापन शुरू होने पर सही क्रम
पहली प्रतिक्रिया बहुत महत्वपूर्ण है। गलत कदम छोटी समस्या को बड़ा बना सकता है।
पहले रुकें। लगातार दोबारा कोशिश करना, बार-बार रिफ्रेश करना या किसी दूसरे प्रवेश बिंदु से फिर प्रयास करना असामान्य गतिविधि के रिकॉर्ड को बढ़ा सकता है। जो केवल सत्यापन था, वह पाबंदी में बदल सकता है।
फिर से कोशिश करने के लिए तुरंत डिवाइस, क्षेत्र या अकाउंट न बदलें। जोखिम नियंत्रण की दृष्टि से यह सत्यापन से बचने का प्रयास लग सकता है और दूसरे अकाउंट भी प्रभावित हो सकते हैं।
निर्देश के अनुसार आधिकारिक सत्यापन प्रक्रिया पूरी करें। ज्यादातर मामलों में सत्यापन सफल होने के बाद अकाउंट बिना अतिरिक्त कार्रवाई के सामान्य हो जाता है।
इसी मौके पर वातावरण भी जाँचें: क्या एग्जिट अचानक बदला था, क्या कोई और वही अकाउंट इस्तेमाल कर रहा है, या दूसरे डिवाइस पर अभी भी लॉगिन सक्रिय है?
यदि अकाउंट वास्तव में प्रतिबंधित हो गया है, तो अपील करें। इसे जल्दी करें, बेहतर है 48 घंटे के भीतर। अकाउंट किस काम के लिए है और आप सामान्यतः कैसे पहुँचते हैं, यह साफ लिखें। संभावित संचालन संबंधी गलती को स्वीकार करने से अपील स्वीकार होने की संभावना केवल यह कहने की तुलना में अधिक होती है कि आपने कुछ गलत नहीं किया। सात दिन बाद एक बार शिष्टतापूर्वक फॉलो-अप किया जा सकता है, उसके बाद बार-बार संदेश न भेजें।
कई अपील सफल नहीं होतीं। ऐसी स्थिति में उसी तरीके से तुरंत नया अकाउंट न बनाएँ, क्योंकि नया अकाउंट भी पाबंदी से बचने की कोशिश माना जाएगा।
नए अकाउंट के पहले दिन जल्दबाज़ी न करें
रजिस्ट्रेशन के बाद पहले 24 घंटों में कुछ गतिविधियाँ सबसे अधिक जोखिम वाली होती हैं: तुरंत भुगतान करना, दूसरे डिवाइस से लॉगिन करना और संवेदनशील विषय पूछना। इस समय सामान्य सवाल और बातचीत ही पर्याप्त हैं। कुछ उपयोग इतिहास बनने और वातावरण स्थिर होने के बाद ही अपग्रेड पर विचार करें।
कदम सही क्रम में रखें
पहले रिकवरी सेट करें, फिर वातावरण स्थिर करें, अनुमतियाँ नियमित रूप से साफ करें और सत्यापन आने पर सही क्रम से कार्रवाई करें। अकाउंट सामान्य होने पर ये चारों काम कम लागत और कम प्रयास वाले हैं; समस्या होने के बाद सुधार की गुंजाइश अक्सर बहुत कम रह जाती है।


