
Avant qu’un problème n’affecte votre compte Claude, configurez les moyens de récupération, conservez-les hors ligne et stabilisez votre environnement de connexion. Vérifiez aussi régulièrement les accès tiers et suivez le bon ordre en cas de contrôle.
Après une restriction de compte, beaucoup de personnes ont l’impression de n’avoir rien fait de particulier. Pourtant, du point de vue du contrôle des risques, la restriction est moins souvent déclenchée par ce que vous avez dit que par une manière d’accéder au compte qui ne ressemble pas à celle d’un utilisateur normal.
Une connexion depuis un appareil aujourd’hui, un autre demain, avec une sortie réseau qui change sans cesse de lieu : ce sont ces éléments qui ressortent vraiment dans les journaux. La protection du compte consiste donc moins à chercher une solution après l’incident qu’à s’occuper de deux points auxquels on consacre rarement du temps lorsque tout va bien.
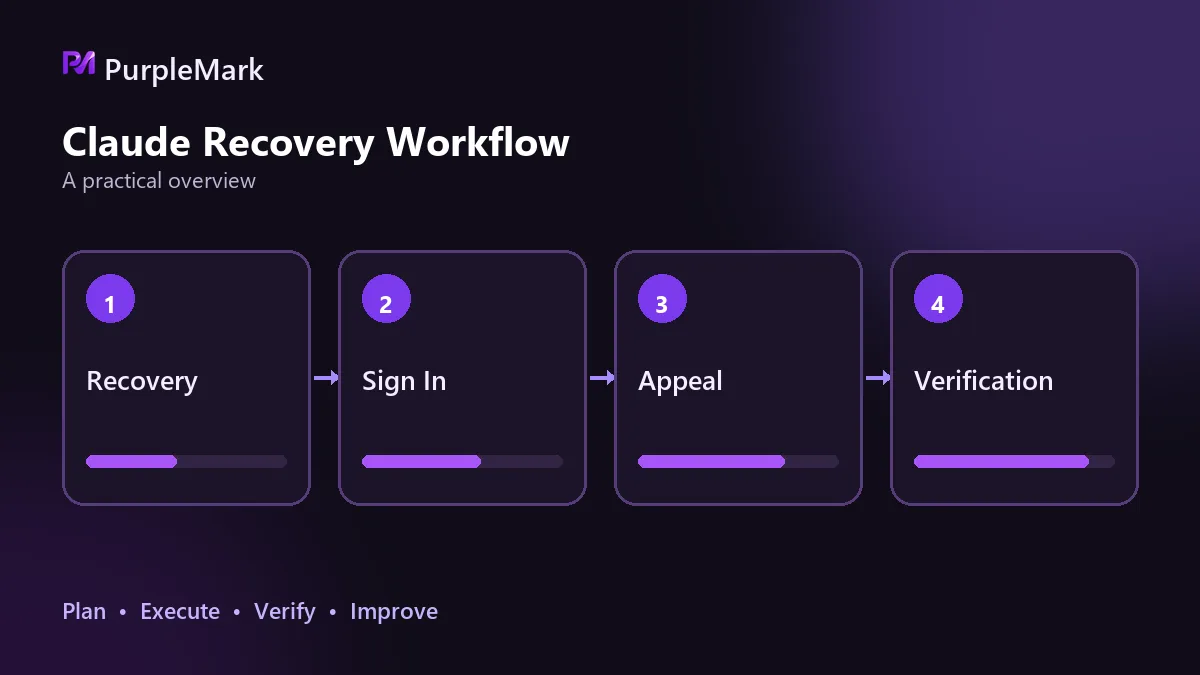
Configurer la récupération tant que le compte fonctionne normalement
C’est le point que l’on repousse le plus facilement jusqu’au jour où un problème survient, parfois trop tard.
Ajoutez dès maintenant une adresse e-mail de secours. Évitez le même fournisseur que pour l’adresse principale et ne la partagez pas avec vos autres comptes. Si une même adresse de récupération sert à plusieurs comptes et que l’un d’eux est compromis, tous les comptes qui en dépendent peuvent aussi être exposés.
Activez la vérification en deux étapes, copiez les codes de récupération dès l’activation et conservez-les hors ligne. Une capture d’écran dans le cloud, un favori de navigateur ou un historique de discussion ne constituent pas une sauvegarde hors ligne. Les codes de récupération servent à vous connecter lorsque vous ne pouvez pas recevoir de code de vérification ; ils doivent donc rester accessibles même sans connexion Internet.
Notez également les informations essentielles du compte : l’adresse utilisée à l’inscription, la région du compte, la période approximative de création et le moyen de paiement. On retient rarement ces éléments au quotidien, alors qu’ils sont souvent demandés lors d’un recours.
Une pratique est à éviter complètement : les comptes partagés achetés ou empruntés. Ils enfreignent les conditions d’utilisation et peuvent cesser de fonctionner à tout moment. Surtout, le moyen de récupération reste entre les mains d’une autre personne : en cas de problème, vous n’avez aucun moyen fiable de reprendre le compte, et l’historique de conversation accumulé peut lui aussi être perdu.
Garder l’environnement de connexion aussi stable que possible
Un environnement stable constitue déjà une couche de protection.
Un appareil, un navigateur, un compte : c’est la combinaison la plus stable. Si vous devez accéder à des services locaux, utilisez un autre navigateur ou fermez complètement le navigateur actuel. N’éteignez pas puis ne rallumez pas temporairement le proxy dans la même fenêtre.
Une fois la région de sortie choisie, évitez d’en changer sans cesse. Un nœud qui ralentit de temps à autre est normal. Changer de route pour gagner un peu de vitesse ajoute en revanche une rupture supplémentaire dans l’historique d’accès. Les changements fréquents de sortie, surtout entre plusieurs pays sur une courte période, font partie des schémas les plus risqués.
Il est également utile de filtrer les nœuds à l’avance. Les scores de risque peuvent servir de repère : plus ils sont bas, mieux c’est ; les scores nettement élevés sont à éviter. Les routes résidentielles statiques ressemblent généralement davantage au trafic d’un utilisateur ordinaire que les routes dynamiques partagées.
Vérifiez aussi si la localisation détectée par la page correspond à l’IP de sortie. Les navigateurs disposent d’un canal capable de révéler directement l’adresse réelle ; si le proxy ne le couvre pas, une IP de sortie propre ne suffira pas. Désactivez cette fonction lorsqu’elle n’est pas nécessaire.
La cohérence compte également lors du paiement. Les cartes virtuelles d’origine incertaine, ou les cartes dont l’adresse de facturation reste durablement incohérente avec la région du compte, peuvent augmenter le score de risque.
Nettoyer régulièrement les autorisations et sessions tierces
Applications tierces, intégrations et extensions sont rapides à autoriser et faciles à oublier. Laisser ces connexions actives revient à ouvrir des portes supplémentaires vers le compte. Passez régulièrement la liste en revue et révoquez ce que vous n’utilisez plus.
La liste des appareils connectés et des sessions actives mérite la même attention. Si vous repérez un lieu ou un appareil inconnu, changez d’abord le mot de passe, fermez la session concernée, puis vérifiez si quelqu’un a obtenu l’accès au compte.
Ne réutilisez pas les mots de passe. Si le même mot de passe de messagerie sert sur plusieurs sites, une fuite sur l’un d’eux peut suffire à faire perdre le contrôle exclusif du compte.
Si une équipe a réellement besoin de plusieurs comptes, il vaut mieux attribuer un compte et un environnement à chaque personne plutôt que de faire tourner un même compte entre plusieurs utilisateurs. Des outils comme PurpleMark peuvent conserver séparément l’état de connexion de chaque compte tout en les gérant de façon centralisée. Chaque membre utilise alors son propre environnement, ce qui évite de créer des liens entre comptes par partage d’environnement.
Que faire lorsqu’une vérification est déclenchée
La première réaction compte. Une mauvaise réponse peut transformer un petit incident en problème plus grave.
Commencez par vous arrêter. Les tentatives répétées, les actualisations constantes ou les essais par un autre point d’entrée peuvent renforcer le signal d’anomalie. Une simple vérification peut alors se transformer en restriction.
Ne changez pas immédiatement d’appareil, de région ou de compte pour réessayer. Du point de vue du contrôle des risques, cela peut ressembler à une tentative de contournement de la vérification et entraîner d’autres comptes dans le problème.
Suivez jusqu’au bout la procédure officielle de vérification. Dans la plupart des cas, une fois la vérification réussie, le compte revient à la normale sans action supplémentaire.
Profitez-en pour contrôler l’environnement : la sortie a-t-elle changé brusquement ? Quelqu’un d’autre utilise-t-il le même compte ? Des sessions sont-elles encore actives sur d’autres appareils ?
Si le compte est réellement restreint, déposez un recours. Faites-le rapidement, idéalement dans les 48 heures. Expliquez clairement l’usage du compte et votre mode d’accès habituel. Reconnaître une éventuelle erreur de manipulation donne généralement plus de chances au recours d’aboutir que d’insister uniquement sur l’absence de faute. Après sept jours, vous pouvez relancer poliment une fois, puis évitez les rappels répétés.
De nombreux recours échouent. Dans ce cas, n’ouvrez pas immédiatement un nouveau compte avec la même configuration, car celui-ci sera également considéré comme une tentative de contournement.
Ne pas se précipiter le premier jour d’un nouveau compte
Certaines actions sont plus risquées durant les 24 premières heures après l’inscription : payer immédiatement, se connecter depuis un autre appareil ou aborder des sujets sensibles. Pendant cette période, des questions et conversations normales suffisent. Une fois qu’un peu d’historique d’utilisation s’est constitué et que l’environnement est stable, vous pourrez envisager une mise à niveau.
Mettre les étapes dans le bon ordre
Configurez d’abord la récupération, stabilisez ensuite l’environnement, nettoyez régulièrement les autorisations et suivez la bonne séquence lorsqu’une vérification apparaît. Ces quatre mesures coûtent peu d’effort tant que le compte fonctionne normalement ; une fois le problème survenu, la marge de correction est souvent bien plus réduite.


