
Antes de que surja un problema con tu cuenta de Claude, configura los métodos de recuperación, guárdalos sin conexión y mantén estable el entorno de inicio de sesión. Revisa también los accesos de terceros y sigue un orden claro cuando aparezca una verificación.
Quienes sufren una restricción de cuenta suelen mirar atrás y pensar que no hicieron nada especial. Sin embargo, desde la perspectiva del control de riesgos, las restricciones suelen activarse menos por lo que dijiste que por patrones de acceso que no parecen los de un usuario normal.
Iniciar sesión hoy desde un dispositivo y mañana desde otro, con una salida de red que cambia constantemente de ubicación, es lo que de verdad llama la atención en los registros. Por eso, proteger una cuenta no consiste tanto en intentar salvarla después de un problema como en cuidar dos aspectos a los que poca gente quiere dedicar tiempo mientras todo funciona bien.
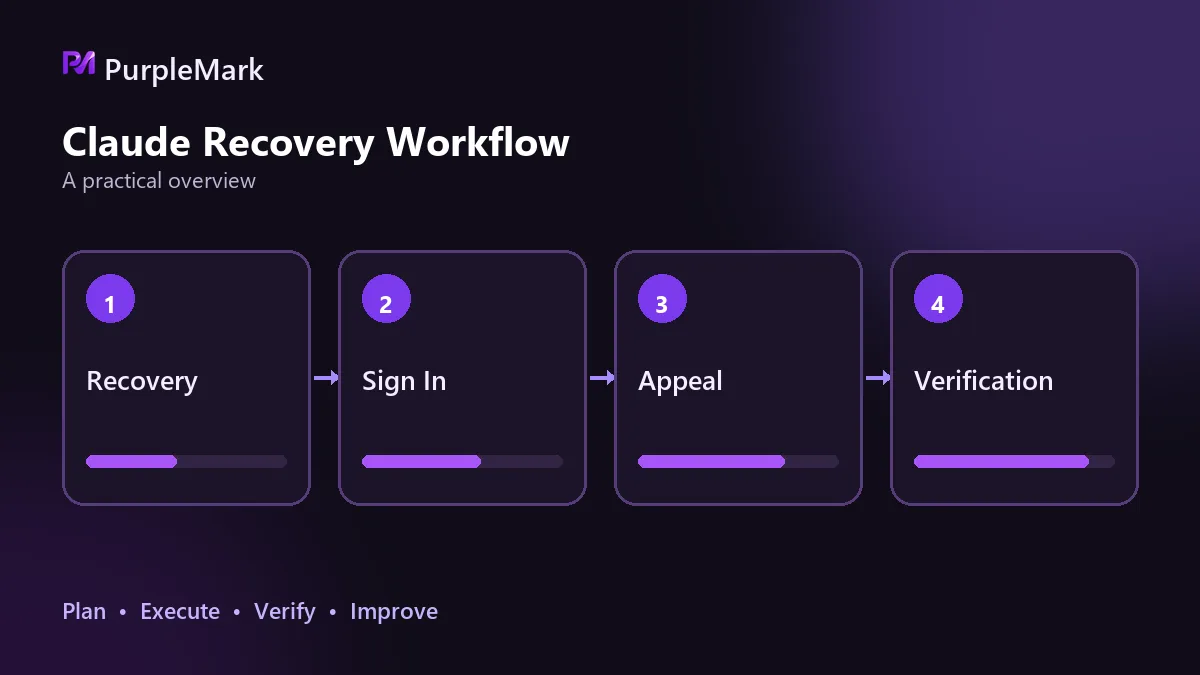
Configura la recuperación mientras la cuenta funciona con normalidad
Este es el punto que más fácilmente se pospone hasta que aparece un problema, y entonces puede ser demasiado tarde.
Añade ahora un correo alternativo. No uses el mismo proveedor que para tu correo principal ni lo compartas con otras cuentas. Si reutilizas una dirección de recuperación y una cuenta se ve comprometida, también pueden quedar expuestas todas las demás que dependan de ella para recuperarse.
Activa la verificación en dos pasos, copia los códigos de recuperación en el momento de configurarla y guárdalos sin conexión. Una captura en la nube, un marcador del navegador o un historial de chat no cuentan como almacenamiento sin conexión. Los códigos de recuperación sirven para entrar cuando no puedes recibir un código de verificación, por lo que deben estar en un lugar accesible incluso sin internet.
Anota también la información clave de la cuenta: correo de registro, región de la cuenta, fecha aproximada de creación y método de pago. Son datos que casi nadie recuerda a diario, pero que suelen pedirte en una apelación.
Hay una práctica que conviene evitar por completo: las cuentas compartidas compradas o prestadas. Incumplen las condiciones del servicio y pueden dejar de funcionar en cualquier momento. Además, el método de recuperación queda en manos de otra persona; si surge un problema, no tienes una forma fiable de recuperar la cuenta y también puedes perder el historial de conversaciones acumulado.
Mantén el entorno de inicio de sesión lo más estable posible
Un entorno estable ya es, por sí mismo, una capa de protección.
Un dispositivo, un navegador y una cuenta es la combinación más estable. Si necesitas acceder a servicios locales, usa otro navegador o cierra por completo el actual. No desactives y vuelvas a activar temporalmente el proxy en la misma ventana.
Una vez elegida la región de salida, evita cambiarla continuamente. Que un nodo se ralentice es algo normal. Cambiar a una ruta más rápida por ganar un poco de velocidad añade otro salto brusco al historial de acceso. Cambiar con frecuencia la salida, sobre todo entre varios países en poco tiempo, es uno de los patrones de mayor riesgo.
También conviene filtrar los nodos con antelación. Las puntuaciones de riesgo pueden servir como referencia: cuanto más bajas, mejor; si son claramente altas, es preferible evitarlas. Las rutas residenciales estáticas suelen parecerse más al tráfico de un usuario común que las rutas dinámicas compartidas.
Comprueba además si la ubicación que detecta la página coincide con la IP de salida. Los navegadores disponen de un canal capaz de revelar directamente la dirección real; si el proxy no lo cubre, una IP de salida limpia no servirá de mucho. Desactiva esa función cuando no la necesites.
La coherencia también importa durante el pago. Las tarjetas virtuales de origen dudoso o las tarjetas cuya dirección de facturación no coincide de forma continuada con la región de la cuenta pueden elevar la puntuación de riesgo.
Limpia periódicamente autorizaciones y sesiones de terceros
Las aplicaciones, integraciones y extensiones de terceros se autorizan en segundos y luego se olvidan con facilidad. Mantener esas conexiones activas equivale a dejar más puertas abiertas a la cuenta. Revisa la lista de vez en cuando y revoca todo lo que ya no uses.
También merece la pena revisar los dispositivos conectados y las sesiones activas. Si aparece una ubicación o un dispositivo que no reconoces, cambia primero la contraseña, cierra esa sesión y después investiga si alguien obtuvo acceso a tu cuenta.
No reutilices contraseñas. Si usas la misma contraseña de correo en varios sitios, una filtración en cualquiera de ellos puede hacer que la cuenta deje de estar solo bajo tu control.
Si un equipo necesita realmente varias cuentas, lo adecuado es asignar una cuenta y un entorno por persona, en lugar de que varias personas se turnen con la misma cuenta. Herramientas como PurpleMark pueden guardar por separado el estado de inicio de sesión de cada cuenta y administrarlas de forma centralizada, de modo que cada miembro entre en su propio entorno y las cuentas no queden vinculadas por compartirlo.
Qué hacer cuando se activa una verificación
La primera reacción es importante. Una respuesta equivocada puede convertir un incidente pequeño en uno mayor.
Primero, detente. Reintentar de forma continua, actualizar una y otra vez o probar por otra entrada puede aumentar el registro de anomalías. Lo que empezó como una simple verificación puede terminar en una restricción.
No cambies de inmediato de dispositivo, región o cuenta para volver a intentarlo. Desde el punto de vista del control de riesgos, eso puede parecer un intento de eludir la verificación y acabar afectando a otras cuentas.
Completa el proceso oficial de verificación siguiendo las indicaciones. En la mayoría de los casos, cuando la verificación se aprueba, la cuenta vuelve a la normalidad sin pasos adicionales.
Aprovecha para revisar el entorno: ¿cambió bruscamente la salida?, ¿hay otra persona usando la misma cuenta?, ¿siguen abiertas sesiones en otros dispositivos?
Si la cuenta realmente queda restringida, presenta una apelación. Hazlo pronto, idealmente dentro de las primeras 48 horas. Explica con claridad para qué usas la cuenta y cómo accedes normalmente. Reconocer un posible error operativo suele tener más probabilidades de favorecer la apelación que limitarse a insistir en que no hiciste nada mal. Después de siete días puedes hacer un seguimiento cortés una vez, pero evita insistir repetidamente.
Hay bastantes casos en los que una apelación no prospera. Si te ocurre, no abras de inmediato una cuenta nueva con la misma configuración, porque también se interpretará como un intento de eludir la restricción.
No te precipites el primer día de una cuenta nueva
Durante las primeras 24 horas tras el registro, algunas acciones presentan más riesgo: pagar de inmediato, iniciar sesión desde otro dispositivo y preguntar por temas sensibles. En ese periodo basta con mantener conversaciones y consultas normales. Cuando haya algo de historial de uso y el entorno se haya estabilizado, entonces puedes plantearte una mejora del plan.
Ordena bien los pasos
Configura primero la recuperación, estabiliza después el entorno, limpia las autorizaciones con regularidad y, cuando aparezca una verificación, sigue los pasos en el orden correcto. Las cuatro medidas cuestan poco mientras la cuenta funciona con normalidad; después de un problema, el margen de maniobra suele ser mucho menor.


