
Bevor es Probleme mit dem Claude-Konto gibt, sollten Wiederherstellungswege eingerichtet und offline gesichert sowie die Anmeldeumgebung stabil gehalten werden. Dazu kommen regelmäßige Prüfungen von Drittanbieterzugriffen und ein klarer Ablauf bei Verifizierungen.
Wer nach einer Kontoeinschränkung zurückblickt, hat oft das Gefühl, nichts Besonderes getan zu haben. Aus Sicht der Risikokontrolle wird eine Einschränkung jedoch seltener durch das Gesagte ausgelöst als durch Zugriffsmuster, die nicht wie die eines normalen Nutzers wirken.
Heute eine Anmeldung von diesem Gerät, morgen von einem anderen, dazu ständig wechselnde Netzwerk-Ausgänge – solche Dinge fallen in den Protokollen wirklich auf. Beim Kontoschutz geht es deshalb weniger darum, nach einem Vorfall zu retten, was noch zu retten ist, sondern um zwei Bereiche, für die sich im Alltag kaum jemand Zeit nimmt.
Wiederherstellungswege einrichten, solange das Konto normal funktioniert
Gerade dieser Punkt wird leicht bis nach einem Problem verschoben – und dann kann es bereits zu spät sein.
Hinterlege jetzt eine Ersatz-E-Mail-Adresse. Sie sollte weder beim selben Anbieter wie die Hauptadresse liegen noch für andere Konten gemeinsam genutzt werden. Wird eine Wiederherstellungsadresse geteilt und ein Konto kompromittiert, können auch alle weiteren Konten gefährdet sein, die darüber wiederhergestellt werden.
Aktiviere die Zwei-Schritt-Verifizierung, schreibe die Wiederherstellungscodes direkt beim Einrichten ab und bewahre sie offline auf. Ein Screenshot im Cloudspeicher, ein Browser-Lesezeichen oder ein Chatverlauf gilt nicht als Offline-Sicherung. Wiederherstellungscodes sind dafür gedacht, Zugang zu ermöglichen, wenn kein Verifizierungscode empfangen werden kann. Sie müssen daher an einem Ort liegen, der auch ohne Internet erreichbar ist.
Notiere außerdem wichtige Kontodaten: die E-Mail-Adresse der Registrierung, die Kontoregion, den ungefähren Erstellungszeitpunkt und die Zahlungsmethode. Im Alltag merkt sich das kaum jemand, bei einem Einspruch werden solche Angaben jedoch häufig abgefragt.
Eine Vorgehensweise sollte man vollständig vermeiden: gekaufte oder geliehene Gemeinschaftskonten. Sie verstoßen gegen die Nutzungsbedingungen und können jederzeit ausfallen. Noch problematischer ist, dass die Wiederherstellungsmethode bei jemand anderem liegt. Bei Problemen fehlt dann eine verlässliche Möglichkeit, das Konto zurückzuholen, und auch der aufgebaute Gesprächsverlauf kann verloren gehen.
Die Anmeldeumgebung möglichst konstant halten
Eine feste Umgebung ist bereits eine zusätzliche Schutzschicht.
Ein Gerät, ein Browser, ein Konto ist die stabilste Kombination. Wenn auf lokale Dienste zugegriffen werden muss, nutze einen anderen Browser oder schließe den aktuellen Browser vollständig. Schalte den Proxy nicht im selben Fenster kurz aus und danach wieder ein.
Ist eine Ausgangsregion gewählt, sollte sie nicht ständig gewechselt werden. Dass ein Knoten gelegentlich langsam ist, kommt vor. Für etwas mehr Geschwindigkeit auf eine andere Route zu wechseln, erzeugt dafür einen zusätzlichen Sprung im Zugriffsverlauf. Häufige Wechsel des Ausgangs, besonders zwischen mehreren Ländern innerhalb kurzer Zeit, gehören zu den auffälligsten Risikomustern.
Auch die Knoten selbst sollten vorab geprüft werden. Risikowerte können als Orientierung dienen: je niedriger, desto besser; deutlich hohe Werte sollte man meiden. Statische Leitungen aus Wohnnetzen ähneln gewöhnlichem Nutzerverkehr meist stärker als gemeinsam genutzte dynamische Verbindungen.
Prüfe zusätzlich, ob der von der Webseite erkannte Standort zum Ausgangs-IP passt. Browser besitzen einen Kanal, über den die tatsächliche Adresse direkt sichtbar werden kann. Deckt der Proxy diesen nicht ab, hilft auch eine saubere Ausgangs-IP wenig. Wird diese Funktion nicht gebraucht, sollte sie deaktiviert werden.
Auch bei Zahlungen spielt Konsistenz eine Rolle. Virtuelle Karten unbekannter Herkunft oder Karten, deren Rechnungsadresse dauerhaft nicht zur Kontoregion passt, können den Risikowert erhöhen.
Drittanbieterzugriffe und Sitzungen regelmäßig bereinigen
Drittanbieter-Apps, Integrationen und Plugins sind schnell autorisiert und leicht zu vergessen. Solche Verbindungen dauerhaft aktiv zu lassen, ist wie zusätzliche Türen zum Konto offen zu halten. Prüfe die Liste regelmäßig und widerrufe alles, was nicht mehr genutzt wird.
Auch die Listen angemeldeter Geräte und aktiver Sitzungen verdienen Aufmerksamkeit. Wenn ein unbekannter Ort oder ein unbekanntes Gerät auftaucht, ändere zuerst das Passwort, beende die betreffende Sitzung und prüfe anschließend, ob jemand Zugriff auf das Konto erlangt hat.
Passwörter sollten nicht wiederverwendet werden. Wird dasselbe E-Mail-Passwort auf mehreren Seiten genutzt, reicht ein Datenleck bei einer davon, damit das Konto nicht mehr nur unter eigener Kontrolle steht.
Benötigt ein Team tatsächlich mehrere Konten, sollte jede Person ein eigenes Konto und eine eigene Umgebung erhalten, statt dass mehrere Personen abwechselnd dasselbe Konto nutzen. Werkzeuge wie PurpleMark können den Anmeldestatus jedes Kontos getrennt speichern und zentral verwalten, sodass jedes Teammitglied seine eigene Umgebung nutzt und Konten nicht durch gemeinsam verwendete Umgebungen miteinander verknüpft werden.
Reihenfolge beim Auslösen einer Verifizierung
Die erste Reaktion ist wichtig. Eine falsche Reaktion kann aus einem kleinen Problem ein größeres machen.
Zuerst aufhören. Wiederholte Versuche, ständiges Aktualisieren oder ein erneuter Versuch über einen anderen Einstieg können den Auffälligkeitsvermerk verstärken. Aus einer einfachen Verifizierung kann dadurch eine Einschränkung werden.
Wechsle nicht hektisch Gerät, Region oder Konto, um es erneut zu versuchen. Aus Sicht der Risikokontrolle kann das wie ein Umgehen der Verifizierung aussehen und weitere Konten mit hineinziehen.
Führe die offizielle Verifizierung wie angegeben zu Ende. In den meisten Fällen funktioniert das Konto nach erfolgreicher Prüfung wieder normal, ohne dass weitere Schritte nötig sind.
Nutze die Gelegenheit für eine Umgebungsprüfung: Hat sich der Ausgang plötzlich geändert? Nutzt noch jemand dasselbe Konto? Sind auf anderen Geräten noch Anmeldungen aktiv?
Wurde das Konto tatsächlich eingeschränkt, sollte ein Einspruch eingereicht werden. Möglichst schnell, idealerweise innerhalb von 48 Stunden. Erkläre klar, wofür das Konto genutzt wird und wie der übliche Zugriff aussieht. Einen möglichen Bedienfehler einzuräumen erhöht eher die Chance auf einen erfolgreichen Einspruch, als nur darauf zu bestehen, nichts falsch gemacht zu haben. Nach sieben Tagen kann einmal höflich nachgefragt werden; wiederholtes Drängen sollte danach vermieden werden.
Es gibt viele Fälle, in denen Einsprüche scheitern. Dann sollte nicht sofort mit derselben Vorgehensweise ein neues Konto eröffnet werden, denn auch dieses wird als Versuch gewertet werden, die Einschränkung zu umgehen.
Am ersten Tag eines neuen Kontos nicht überstürzen
In den ersten 24 Stunden nach der Registrierung sind einige Aktionen besonders riskant: sofort bezahlen, sich von einem anderen Gerät anmelden oder sensible Themen ansprechen. In dieser Phase reichen normale Fragen und Gespräche. Wenn etwas Nutzungshistorie entstanden ist und die Umgebung stabil bleibt, kann später über ein Upgrade nachgedacht werden.
Die Reihenfolge richtig festlegen
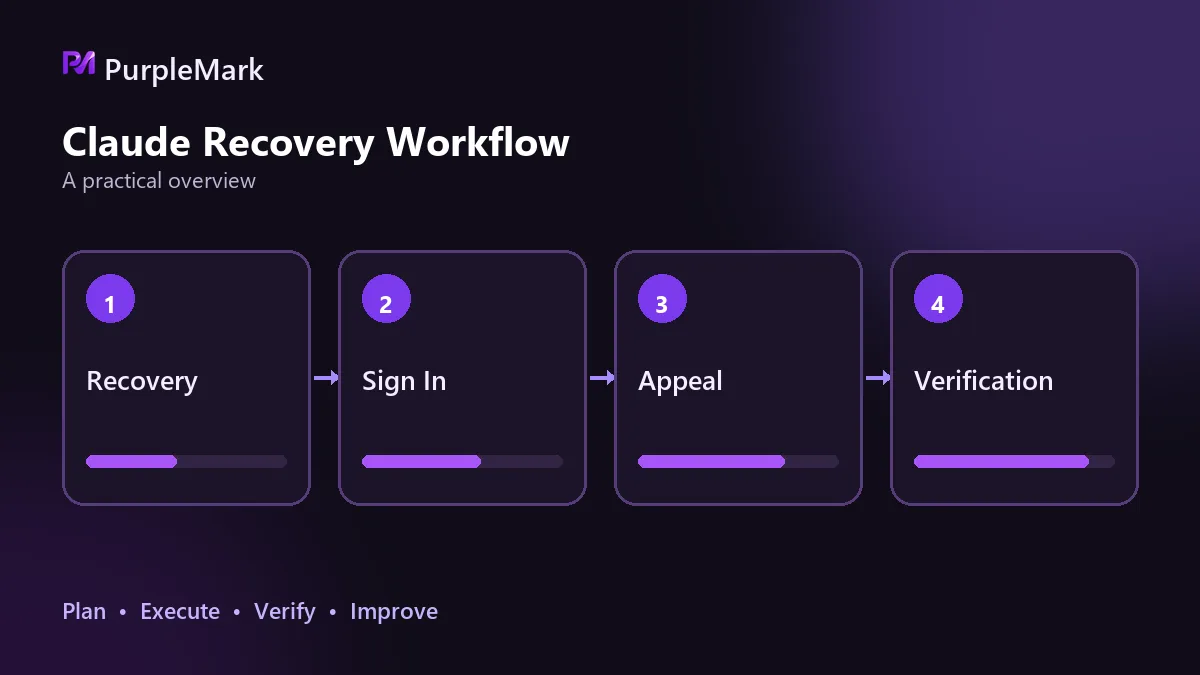
Zuerst die Wiederherstellung einrichten, dann die Umgebung stabilisieren, Berechtigungen regelmäßig bereinigen und bei einer Verifizierung Schritt für Schritt vorgehen. Solange das Konto normal funktioniert, kosten diese vier Maßnahmen wenig Aufwand; nach einem Vorfall ist der Spielraum für Korrekturen oft deutlich kleiner.


