
वेबसाइटें डिवाइस पहचानने के लिए चुपचाप WebGL रेंडरिंग डेटा एकत्र कर सकती हैं। इसका सिद्धांत, Canvas से अंतर और ट्रैकिंग घटाने के उपाय जानें।
WebGL फिंगरप्रिंट ग्राफ़िक रेंडरिंग के छोटे अंतर से ब्राउज़र और डिवाइस पहचानता है। कुकी हटाने या IP बदलने पर भी ये विशेषताएं रह सकती हैं। वेबसाइटें इसे अक्सर क्रॉस-साइट ट्रैकिंग के लिए इस्तेमाल करती हैं, और यह जानकारी कई बार आपकी जानकारी के बिना एकत्र की जाती है।
कार्यप्रणाली और सुरक्षा
WebGL, ब्राउज़र और GPU से 2D तथा 3D ग्राफ़िक्स बनाने वाली JavaScript API है। यह सामान्य वेब तकनीकों पर आधारित है, इसलिए अतिरिक्त सॉफ़्टवेयर इंस्टॉल किए बिना अधिकांश ब्राउज़र और सिस्टम पर चल सकती है। अलग-अलग उपकरणों के GPU और ड्राइवर ग्राफ़िक्स को थोड़ा अलग तरीके से संसाधित करते हैं, इसलिए एक ही चित्र रेंडर करने पर भी परिणामों में सूक्ष्म अंतर हो सकते हैं। वेबसाइट रेंडरिंग परिणाम को विश्लेषण, धोखाधड़ी पहचान, निजीकरण या क्रॉस-साइट विज्ञापन के लिए हैश कर सकती है। आम तौर पर वह पहले तयशुदा ग्राफ़िक्स रेंडर करती है, फिर पिक्सेल और एंटी-अलियासिंग जैसे डेटा पढ़कर उनसे एक विशिष्ट फिंगरप्रिंट बनाती है और उसे डेटाबेस में रख सकती है या अन्य साइटों के साथ साझा कर सकती है। इसका उपयोग अलग-अलग वेबसाइटों पर उपयोगकर्ता के व्यवहार को जोड़कर ट्रैक करने और अन्य साइटों पर लक्षित विज्ञापन दिखाने, वित्तीय या ई-कॉमर्स सेवाओं में एक ही डिवाइस से कई खाते खुलने की पहचान करने, तथा प्रमाणीकरण, निजीकरण या प्रदर्शन समायोजन के लिए भी किया जा सकता है। Canvas मुख्यतः 2D ड्रॉइंग पर, जबकि WebGL अधिक जटिल 3D रेंडरिंग पर निर्भर है। उदाहरण के लिए, Canvas फिंगरप्रिंट को सफ़ेद कागज़ पर रंगीन पेंसिल से बनाई गई सपाट आकृति की तरह समझें, जहाँ अलग-अलग पेंसिल से रेखाओं की गहराई और बनावट बदल सकती है; WebGL फिंगरप्रिंट 3D प्रिंटर से बने मॉडल जैसा है, जिसमें डिवाइस के अनुसार रिज़ॉल्यूशन, सतह की बनावट और प्रकाश-छाया अलग हो सकती है।
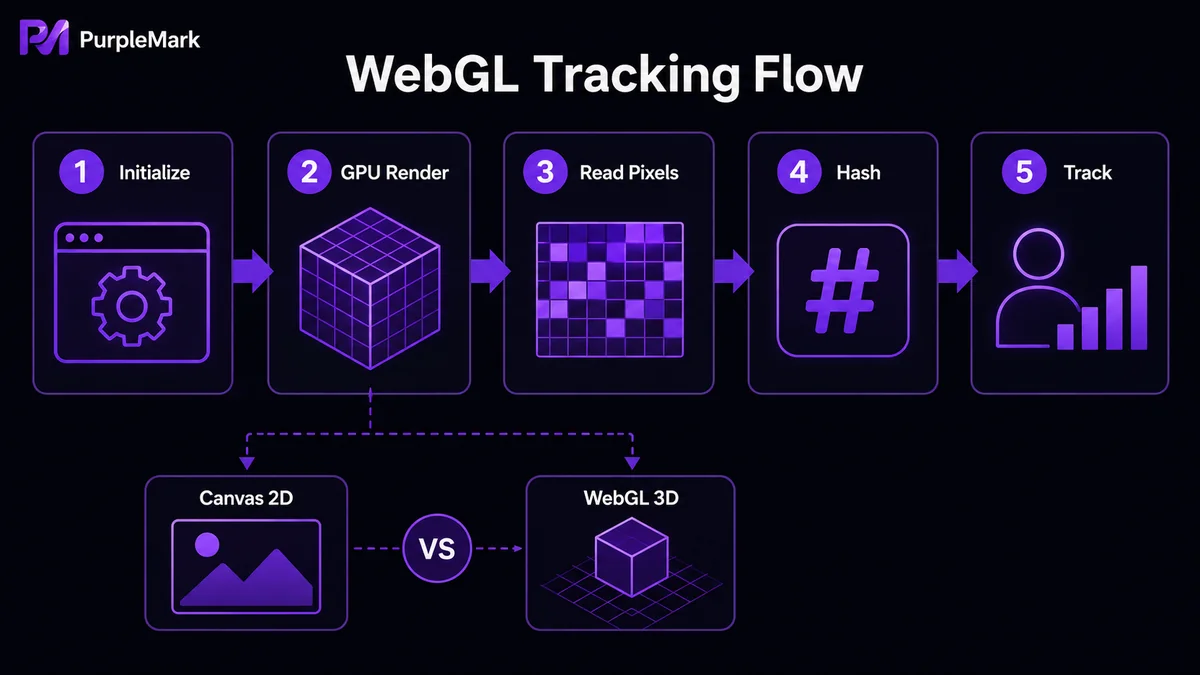
इसके जोखिम भी हैं: विज्ञापनदाता और तीसरे पक्ष इससे विज्ञापन लक्षित करने के लिए आपको सटीक रूप से ट्रैक कर सकते हैं; यदि डेटा गलत हाथों में पड़ जाए, तो उसका दुर्भावनापूर्ण उद्देश्यों के लिए उपयोग हो सकता है; और वेबसाइट का डेटाबेस हैक होने पर फिंगरप्रिंट डेटा लीक हो सकता है। इसलिए इसे केवल हानिरहित ग्राफ़िक्स जानकारी नहीं, बल्कि गोपनीयता और सुरक्षा से जुड़ा संवेदनशील विषय समझना चाहिए।
Chrome में chrome://flags पर WebGL खोजकर संबंधित विकल्प अक्षम करें, या Firefox के about:config में webgl.disabled को true करें; इससे कुछ 3D पृष्ठ प्रभावित हो सकते हैं। Privacy Badger और NoScript ट्रैकिंग स्क्रिप्ट सीमित कर सकते हैं। Privacy Badger अपने आप ट्रैकिंग और विज्ञापन स्क्रिप्ट रोकता है, जबकि NoScript से आप चुन सकते हैं कि किन वेबसाइटों की स्क्रिप्ट चलने दें। वैध और अनुपालक बहु-खाता कार्य में PurpleMark प्रत्येक खाते का ब्राउज़र वातावरण अलग रख सकता है और WebGL मेटाडेटा नियंत्रित कर सकता है। इससे हर खाते के लिए अलग और नियंत्रण योग्य ब्राउज़र परिवेश बनाया जा सकता है, जिसकी विशेषताएं वास्तविक और एक-दूसरे से अलग हों; इस तरह एक जैसे परिवेश के कारण पहचान होने या खातों के आपस में जुड़ने का जोखिम घटाने में मदद मिल सकती है। अलगाव गोपनीयता और व्यवस्थित संचालन के लिए है, प्लेटफ़ॉर्म नियमों से बचने के लिए नहीं।
निष्कर्ष
WebGL फिंगरप्रिंट ग्राफ़िक्स रेंडरिंग के अंतर से डिवाइस पहचानता है; यह छिपे तौर पर काम कर सकता है और अक्सर क्रॉस-साइट ट्रैकिंग में इस्तेमाल होता है। इससे बचाव के लिए सामान्य ब्राउज़िंग में WebGL बंद कर सकते हैं या गोपनीयता एक्सटेंशन इस्तेमाल कर सकते हैं। कई खातों का संचालन करते समय हर खाते के लिए अलग और नियंत्रण योग्य वातावरण रखना अधिक उपयुक्त हो सकता है। इसके सिद्धांत को समझने से आप अपनी सुरक्षा के लिए अधिक लक्षित कदम उठा सकते हैं।


