
WebGLの描画データで端末を識別する仕組み、Canvasとの違い、追跡を抑える実践策を解説します。
WebGLフィンガープリントは、GPU、ドライバー、ブラウザーの描画差を利用して端末を識別します。Cookieを削除したりIPを変えたりしても、この特徴が残る場合があります。
仕組みと対策
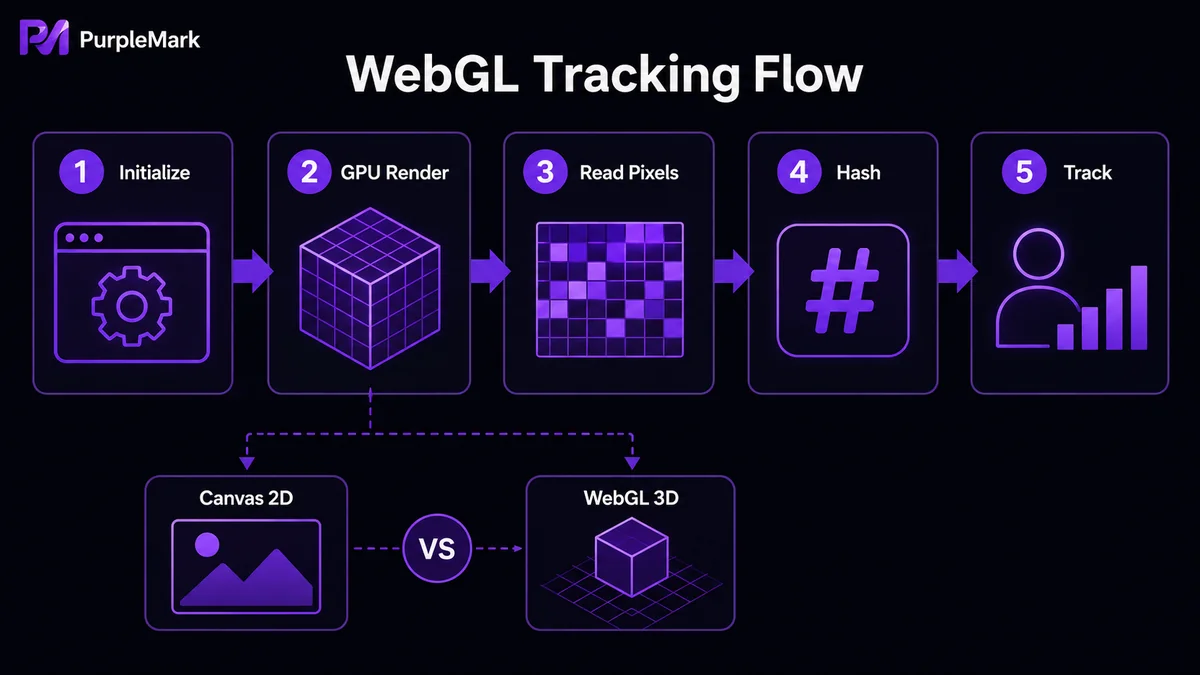
WebGLはJavaScriptで2D・3Dグラフィックを表示するAPIです。描画結果は分析、不正検知、パーソナライズ、サイト横断広告に使われることがあります。WebGLフィンガープリントは、本人が気づかないうちにバックグラウンドで自動収集され、同意を求められないことも少なくありません。Canvasは主に2D描画、WebGLはより複雑な3D描画に依存します。具体的には、ページがWebGL環境を初期化して図形を描画し、描画後のピクセルやアンチエイリアスなどの特徴を読み取ってハッシュ化し、指紋として保存・共有します。このデータは第三者による追跡に使われるほか、悪用されたり、サイトのデータベース侵害時に漏えいしたりするリスクがあります。
Chromeではchrome://flags、Firefoxではabout:configのwebgl.disabledをtrueにしてWebGLを制限できますが、3Dページに影響することがあります。Privacy BadgerやNoScriptも役立ちます。正当で規約に沿った複数アカウント運用では、PurpleMarkでアカウントごとに環境を分離し、WebGLメタデータを管理できます。分離はプライバシーと適切な運用のためであり、規約回避には使えません。


