
Selenium से शुरू किए गए ब्राउज़र डिबगिंग पोर्ट, पेज द्वारा पढ़ी जा सकने वाली प्रॉपर्टीज़ और स्टार्टअप तरीके में अलग दिख सकते हैं। इनमें कुछ सेटिंग्स को तार्किक रूप से कॉन्फ़िगर किया जा सकता है, जबकि ऑटोमेशन को ही छिपाने की कोशिश अनावश्यक, नाज़ुक और अक्सर बेअसर होती है।
Selenium से ऑटोमेशन चलाते समय ऐसा हो सकता है कि स्क्रिप्ट की लॉजिक सही हो, फिर भी अपेक्षित परिणाम न मिले। ज़्यादातर लोग पहले एक-दो पैरामीटर बदलने की कोशिश करते हैं, लेकिन वातावरण को अलग दिखाने वाली चीज़ अक्सर कोई एक स्विच नहीं होती। आम तौर पर कई अलग-अलग स्तरों की भिन्नताएँ मिलकर असर करती हैं। इन स्तरों को अलग करके देखने से समझ आता है कि क्या कॉन्फ़िगर करना उपयोगी है और क्या करने से खास लाभ नहीं होगा।
डिबगिंग पोर्ट और रनटाइम आर्टिफैक्ट्स
Selenium जिस तरह ब्राउज़र को नियंत्रित करता है, उससे दो प्रकार के निशान रह सकते हैं। पहला, ब्राउज़र स्टार्ट होते समय एक डिबगिंग पोर्ट खोल सकता है, जिसके ज़रिए बाहरी सॉफ़्टवेयर पेज का नियंत्रण ले सकता है। दूसरा, रनटाइम वातावरण में अतिरिक्त चीज़ें दिखाई दे सकती हैं, जैसे ड्राइवर द्वारा डाली गई cdc_ प्रीफ़िक्स वाली ग्लोबल वेरिएबल्स, window पर अतिरिक्त ड्राइवर ऑब्जेक्ट्स और कुछ ऑब्जेक्ट प्रोटोटाइप्स के बदले हुए हिस्से।
ये चीज़ें वेबपेज से नहीं, बल्कि ड्राइवर से आती हैं। ब्राउज़र को मानक तरीके से शुरू किया जाए तो ये मौजूद रहती हैं, चाहे स्क्रिप्ट कितनी भी अच्छी तरह लिखी गई हो।
वे प्रॉपर्टीज़ जिन्हें पेज पढ़ सकता है
दूसरे प्रकार का निशान ड्राइवर में नहीं, बल्कि उस JavaScript वातावरण में होता है जिसे पेज पढ़ सकता है। सबसे अधिक चर्चा navigator.webdriver की होती है।
इस प्रॉपर्टी के तीन संभावित मान होते हैं। true का मतलब है कि ब्राउज़र को ऑटोमेशन टूल नियंत्रित कर रहा है, false का मतलब है कि ऐसा नहीं है, और undefined का मतलब है कि संबंधित जानकारी उपलब्ध नहीं है, आम तौर पर क्योंकि ब्राउज़र यह प्रॉपर्टी उजागर नहीं कर रहा या उसमें कुछ बदलाव किया गया है। सामान्य मानवीय ब्राउज़िंग में यह false या undefined होती है, जबकि Selenium के डिफ़ॉल्ट स्टार्ट में यह true होती है।
इसके साथ और भी कई पैरामीटर जुड़े होते हैं: User-Agent, ऑपरेटिंग सिस्टम और ब्राउज़र वर्ज़न, स्क्रीन रेज़ोल्यूशन, टाइम ज़ोन, भाषा, Canvas, WebGL, AudioContext, फ़ॉन्ट सूची, GPU मॉडल और CPU कोर की संख्या। मिलकर ये वह चीज़ बनाते हैं जिसे आम तौर पर ब्राउज़र फिंगरप्रिंट कहा जाता है। वास्तविक उपयोगकर्ताओं के डिवाइस सिस्टम, सॉफ़्टवेयर और आदतों में अलग होते हैं, इसलिए उनके फिंगरप्रिंट स्वाभाविक रूप से विविध होते हैं। इसके विपरीत, डिफ़ॉल्ट ऑटोमेशन कॉन्फ़िगरेशन वाले ब्राउज़र बहुत मिलती-जुलती संयोजन दिखा सकते हैं, जिससे उन्हें ज्ञात पैटर्न में समूहित करना आसान हो जाता है।
स्टार्टअप मोड और रेंडरिंग टाइमिंग से आने वाली भिन्नताएँ
तीसरा प्रकार किसी एक प्रॉपर्टी पर निर्भर नहीं करता, बल्कि ब्राउज़र के शुरू होने और रेंडर होने के पूरे तरीके से बनता है।
ऑटोमेशन फ़्लैग के साथ शुरू करना, headless मोड में चलाना, window size और स्क्रीन पैरामीटर का मेल न होना, फ़ॉन्ट रेंडरिंग और ग्राफ़िक्स ड्राइवर का असंगत संयोजन, या पेज लोड से इंटरैक्टिव होने तक समय का अस्वाभाविक रूप से एक जैसा होना—इनमें से कोई भी बात अकेले प्रमाण नहीं है। लेकिन कई संकेत एक साथ हों तो वातावरण ऐसा लग सकता है जिसे किसी वास्तविक व्यक्ति ने इस्तेमाल नहीं किया हो।
Headless इसका एक सामान्य उदाहरण है। Chrome के नए संस्करणों का headless मोड कुछ साल पहले की तुलना में सामान्य ब्राउज़र के काफ़ी करीब है, फिर भी नियमित मोड की तुलना में उसमें ऑटोमेशन की विशेषताएँ अधिक आसानी से सामने आ सकती हैं, खासकर सख़्त risk controls वाली साइटों पर।
किन चीज़ों को उचित रूप से कॉन्फ़िगर किया जा सकता है
टाइम ज़ोन, भाषा, स्क्रीन रेज़ोल्यूशन और फ़ॉन्ट सूची केवल ऑटोमेशन से जुड़ी चीज़ें नहीं हैं। वास्तविक डिवाइस भी इनमें स्वाभाविक रूप से अलग होते हैं। इन पैरामीटरों के लिए असली आवश्यकता आंतरिक संगति है: टाइम ज़ोन नेटवर्क एग्ज़िट के क्षेत्र से मेल खाए, भाषा सामान्य क्षेत्र से मेल खाए और रेज़ोल्यूशन हार्डवेयर प्रोफ़ाइल से टकराए नहीं।
सीधे शब्दों में, लक्ष्य वातावरण को खास दिखाना नहीं, बल्कि उसे अंदर से तार्किक बनाना है। अगर कोई डिवाइस जर्मनी से एक्सेस करता हुआ दिखता है, लेकिन ब्राउज़र U.S. West Coast टाइम ज़ोन बताता है, सिस्टम भाषा केवल अंग्रेज़ी है और स्क्रीन रेज़ोल्यूशन किसी सामान्य virtual display जैसा है, तो यह संयोजन अपने आप में पर्याप्त रूप से असामान्य है।
इसी कारण वातावरण की सेटिंग्स को ऐसे माध्यम में रखना बेहतर है जो लंबे समय तक स्थिर रहे। आज टाइम ज़ोन बदलना और कल भाषा भूल जाना, कुछ भी न बदलने से अधिक खराब असंगति पैदा कर सकता है।
ऑटोमेशन को ही छिपाने वाली कोशिशें और वे क्यों उपयोगी नहीं हैं
एक और प्रकार की तकनीक सीधे निशानों पर निशाना साधती है: navigator.webdriver हटाना, ड्राइवर द्वारा डाली गई वेरिएबल्स मिटाना, ड्राइवर ऑब्जेक्ट्स छिपाना या किसी तरह detector को ऑटोमेशन स्थिति पढ़ने से रोकना।
समस्या यह है कि ऐसे बदलाव केवल सतह को बदलते हैं। Detection बहुत पहले एक ही प्रॉपर्टी देखने से आगे बढ़ चुका है; attributes पढ़ना सबसे ऊपरी स्तर की जाँच है। ड्राइवर अपडेट, detection script के execution order में बदलाव, या ऐसा detector जो JavaScript को छोड़कर सीधे low-level rendering results और device characteristics के संयोजन को देखता हो, पुरानी patching को बेअसर कर सकता है। Maintenance cost कम नहीं होती, जबकि लाभ लगातार घटता रहता है।
व्यावहारिक रूप से, ऐसी कार्रवाइयाँ अक्सर उन्हीं सीमाओं में आती हैं जिन्हें प्लेटफ़ॉर्म की terms of service तकनीकी सुरक्षा उपायों को bypass करना मानती हैं। कुछ properties बदल देने से कार्रवाई का स्वरूप नहीं बदल जाता, चाहे code कितना भी साफ़ हो।
नेटवर्क लेयर को स्क्रिप्ट से नियंत्रित नहीं किया जा सकता
ब्राउज़र वातावरण में कोई स्पष्ट समस्या न हो, तब भी नेटवर्क लेयर session की पहचान कर सकती है। इसमें देखा जा सकता है कि IP data center, cloud server या proxy network से है या नहीं; IP range की historical reputation और ASN क्या है; geolocation कहाँ है; एक ही IP से request density कितनी है; और क्या वही IP कम समय में कई accounts या pages तक पहुँच रहा है। Requests के साथ जाने वाले Cookies, Sessions और login state भी आपस में जोड़े जा सकते हैं।
इन चीज़ों को script के अंदर हल नहीं किया जा सकता। इन्हें environment layer पर संभालना होता है: हर task के लिए अलग network exit, exit region और environment region में मेल, और नियंत्रित request pacing। Multi-task isolation में PurpleMark जैसी क्षमताएँ आम तौर पर इसी layer पर काम करती हैं, जहाँ हर task को स्वतंत्र browser environment और network exit दिया जाता है और geographic parameters को consistent रखा जाता है।
ब्लॉक होने पर व्यावहारिक जाँच का क्रम
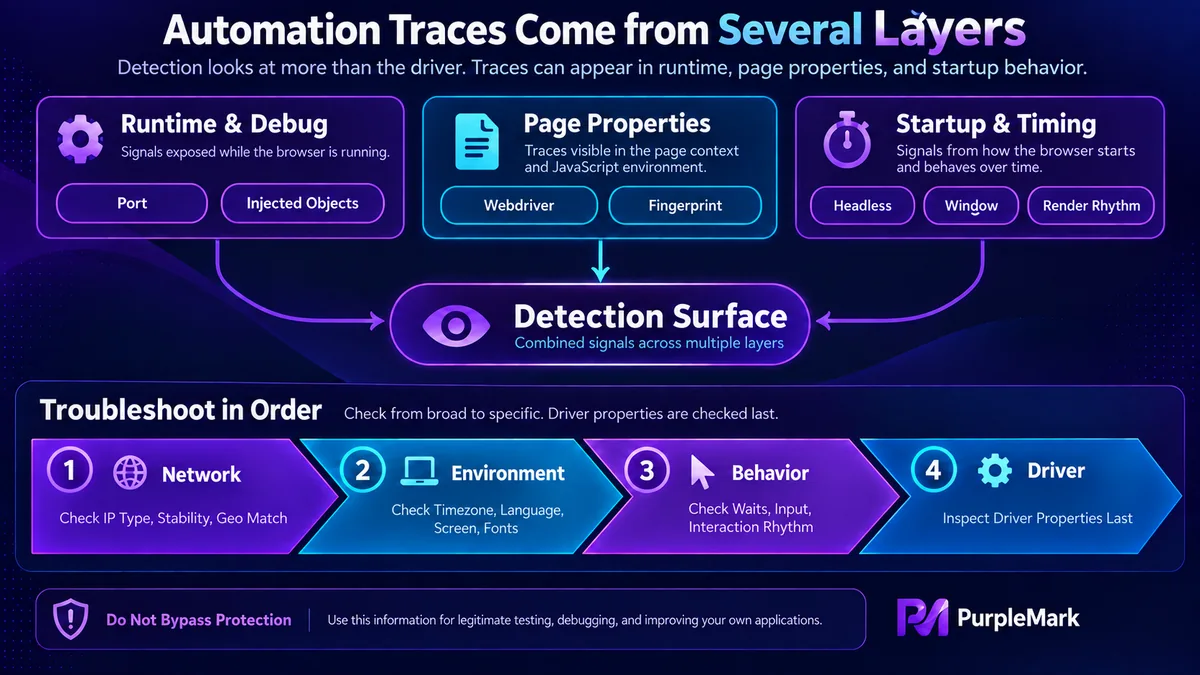
एक उचित क्रम यह है: पहले network layer देखें और IP type, stability तथा geographic consistency की जाँच करें; फिर environment के अंदर time zone, भाषा, resolution और fonts के बीच consistency देखें; उसके बाद behavior timing जाँचें, जैसे waits हमेशा fixed हैं या input एकदम तुरंत पूरा हो जाता है; और सबसे अंत में driver-level automation properties देखें।
कारण सरल है: driver-level artifacts अब detection का मुख्य केंद्र नहीं हैं। उन्हें troubleshooting के पहले चरण में रखना अक्सर समय की बर्बादी है।
सीमाएँ
तकनीकी उपाय पहचान की संभावना कम कर सकते हैं, लेकिन कुछ सीमाएँ पार नहीं करनी चाहिए: target site के robots नियम और terms of service का पालन करें, personal information इकट्ठा न करें, technical protection measures को bypass न करें, request frequency नियंत्रित रखें और दूसरे पक्ष की service के सामान्य संचालन में बाधा न डालें।


