
Puwedeng maayos ang script sa local ngunit makaranas ng CAPTCHA, 403, o login failure kapag na-deploy. Kadalasan, hindi isang partikular na tool ang kinikilala ng platform; ang nakikita nito ay mga napapansing pagkakaiba ng automation sa protocol, runtime, fingerprint, network, at timing ng gawi.
Paulit-ulit ang ganitong sitwasyon: maayos na tumatakbo ang script sa local, pero pag na-deploy ay nagsisimula itong makaranas ng human verification, 403, o nabigong pag-login. Karaniwang unang hinala na nakilala ang mismong tool.
Pero bihirang tukuyin ng platform kung anong eksaktong tool ang ginamit mo. Ang sinusuri nito ay ang pagkakaiba ng pagbisitang ito kumpara sa pagbisita ng totoong user. Kinokontrol ng Playwright ang browser; kung kapansin-pansing iba ang environment na inilulunsad nito sa browser na karaniwang ginagamit ng isang tao, maaaring maituring na automated ang access. Nasa ilang layer ang mga pagkakaibang ito, kaya mas madaling maunawaan ang pinagmulan kapag hiwa-hiwalay na tinitingnan.
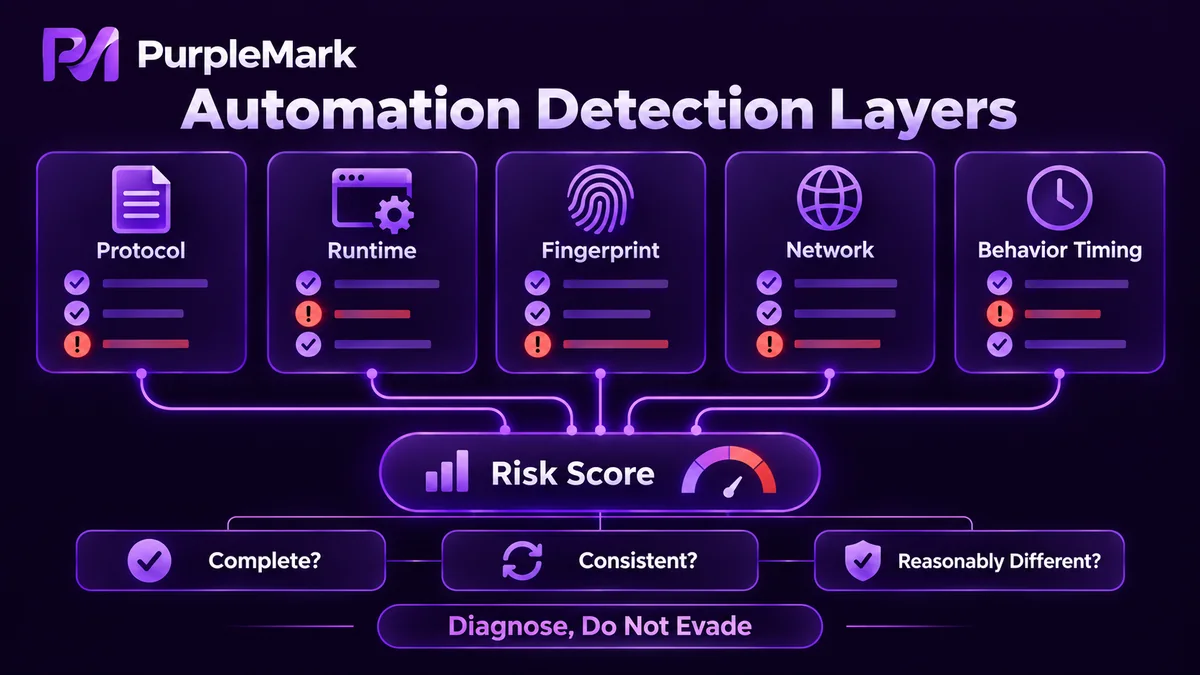
Nagsasalita na ang protocol layer bago pa ma-render ang page
Sa protocol layer, hindi page content ang pangunahing nakikita kundi ang hugis ng request mismo: kombinasyon ng request headers, browser version at platform architecture sa UA Client Hints, at pagkakasunod-sunod ng mga parameter habang itinatatag ang koneksyon.
Madalas magmukhang sobrang malinis o sobrang pare-pareho ang automated environments sa mga bahaging ito. Maaaring kulang ang mga header na inaasahang naroon, o sobrang fixed ng bawat value para magmukhang galing sa computer na matagal nang ginagamit ng isang tao. Mura ang pag-evaluate sa layer na ito at puwedeng makabuo ng pasya bago pa ma-render ang page, kaya malawak itong ginagamit.
Ang runtime variables ang ikalawang layer
Kapag tumatakbo na ang page scripts, mababasa ang isa pang grupo ng environment variables. Ayon sa WebDriver standard, karaniwang nagbabalik ng true ang navigator.webdriver kapag automation tool ang kumokontrol sa browser. Kabilang din sa kaparehong uri ng signal ang automation flags sa launch arguments, kung naroon ang window.chrome, kung kumpleto ang navigator.plugins at navigator.permissions, kung headless mode ang gamit, at kung walang laman ang listahan ng plugins o extensions.
Karaniwang may ilang default items ang totoong browser, kaya maaari nang maging katangian ang isang empty list. Dati, dito nakatuon ang maraming detection method dahil madali itong makita. Ngayon, bihira nang isang property lang ang tinitingnan ng platform; karaniwan ay pinagsasabay ang mga value na ito.
Sa fingerprint, consistency ang mahalaga, hindi iisang value
Kasunod nito ang device-side parameters: rendering output ng Canvas at WebGL, pagkakaiba sa audio processing ng AudioContext, font list, screen parameters, time zone, language, at hardware information. Walang kailangang maging problema sa bawat value kung titingnan nang hiwalay, pero kapag pinagsama ay nakakabuo ang mga ito ng medyo matatag na device profile.
May dalawang bagay na maaaring kahina-hinala. Una, hindi nagtutugma ang mga parameter—halimbawa, ang rendering result ay parang mula sa isang uri ng GPU pero ang font set ay parang galing sa ibang operating system. Ikalawa, eksaktong magkakapareho ang maraming environment. Kung lahat ng task ay nagsisimula sa iisang configuration, magiging pare-pareho rin ang fingerprint. Sa ganitong sitwasyon, hindi isang daang device ang nakikita ng platform, kundi iisang device na bumibisita nang isang daang beses.
Mahigpit na constraint ang network egress at heograpiya
Kaunti ang kinalaman ng network-side dimensions sa browser mismo: kung data-center o residential IP ang gamit, kung malawak nang naabuso ang proxy address, kung cloud provider o ISP ang may-ari ng ASN, kung tugma ang DNS configuration sa rehiyon ng IP, at kung madalas lumipat ng bansa ang IP.
Hindi kailangan ng advanced detection para mapansin ang request na ang time zone ay nasa United States pero ang egress ay nasa Germany. Ang mga salungatan sa heograpiya ang ilan sa pinakamura at pinakamadaling makita na butas sa buong sistemang ito.
Unti-unting naiipon ang behavioral timing
Hindi regular ang kilos ng tao: may maikling paghinto bago mag-click, pabago-bago ang bilis ng pag-type, at paminsan-minsan ay bumabalik para magtama. Ang script naman ay madalas eksakto at paulit-ulit ang ritmo, fixed ang access path, walang kilos sa labas ng target na gawain, at malinaw na mas mataas ang request density kaysa sa isang tao.
Patuloy ding nagbabago ang paraan ng paghatol nitong nakaraang dalawang taon. Noong 2026, may ilang protection vendor na naglunsad ng tuloy-tuloy na behavioral-verification engines na hindi na isang beses lang humahatol sa unang pagbisita. Sa halip, patuloy nilang kinokolekta sa buong session ang galaw ng mouse, ritmo ng pag-click, scroll trajectory, at oras sa page, at real-time na ipinapadala ang data sa server para sa risk scoring. Kapag ni-refresh ang page o lumipat sa susunod, patuloy na nadaragdagan ang naipong behavioral signals sa halip na magsimula sa zero. Ibig sabihin, hindi na sapat ang mga katangian ng isang page load; ang behavior ay isang proseso.
Bakit itinuturing ng platform na risk signals ang mga ito
Mula sa pananaw ng platform, hindi ang tool ng bisita ang kailangang matukoy kundi kung ang access ay kahawig ng normal na paggamit ng totoong tao. May gastos ang spam registrations, bulk scraping, at abusive requests, kaya ang salungatan sa alinmang dimension ay maaaring magpataas ng risk score, at mas kapansin-pansin kapag sabay-sabay ang ilang salungatan.
Sa kabilang banda, hindi rin solusyon ang basta pagbura ng mga katangian. Kumpleto at magkakatugma ang fingerprint ng totoong device; maaari ring magmukhang abnormal ang fingerprint na sadyang may mga bahaging inalis. Mas makatotohanang pamantayan ang tatlong tanong: kumpleto ba ang mga katangian, nagtutugma ba ang mga parameter, at may makatwirang pagkakaiba ba sa pagitan ng iba't ibang environment?
Magkaiba ang pag-alam sa sanhi at ang pag-bypass
Ang paghihiwalay ng mga sanhi hanggang sa ganitong antas ay para malaman kung saang bahagi nagmumula ang problema, hindi para ipaliwanag kung paano i-bypass ang proteksyon. Ang teknikal na pagpapababa sa posibilidad na ma-detect ay hindi katumbas ng pahintulot na mangolekta ng data o mag-automate. Malinaw ang hangganan: sundin ang robots rules at terms of service ng target site, huwag mangolekta ng personal information, huwag lampasan ang technical protection measures, kontrolin ang request frequency, at huwag gambalain ang normal na operasyon ng serbisyo. Hiwalay ito sa teknikal na solusyon, ngunit ito ang may pinakamataas na priyoridad.


