
Een script kan lokaal prima werken en na deployment toch CAPTCHA’s, 403-fouten of mislukte logins krijgen. Meestal herkent een platform niet één specifieke tool, maar ziet het waarneembare verschillen in protocol, runtime, fingerprint, netwerk en gedragstiming die bij automatisering ontstaan.
Een terugkerend scenario: een script draait lokaal uitstekend, maar na deployment verschijnen menselijke verificaties, 403-fouten of mislukte logins. De eerste reactie is vaak dat de gebruikte tool herkend is.
Platforms proberen echter zelden vast te stellen welke specifieke tool je gebruikt. Ze beoordelen vooral het verschil tussen dit bezoek en een bezoek van een echte gebruiker. Playwright bestuurt een browser; als de omgeving die het start duidelijk afwijkt van de browseromgeving die een persoon normaal gebruikt, kan het verkeer als geautomatiseerd worden geclassificeerd. Die verschillen zitten op meerdere lagen, en door ze afzonderlijk te bekijken wordt duidelijker waar het probleem ontstaat.
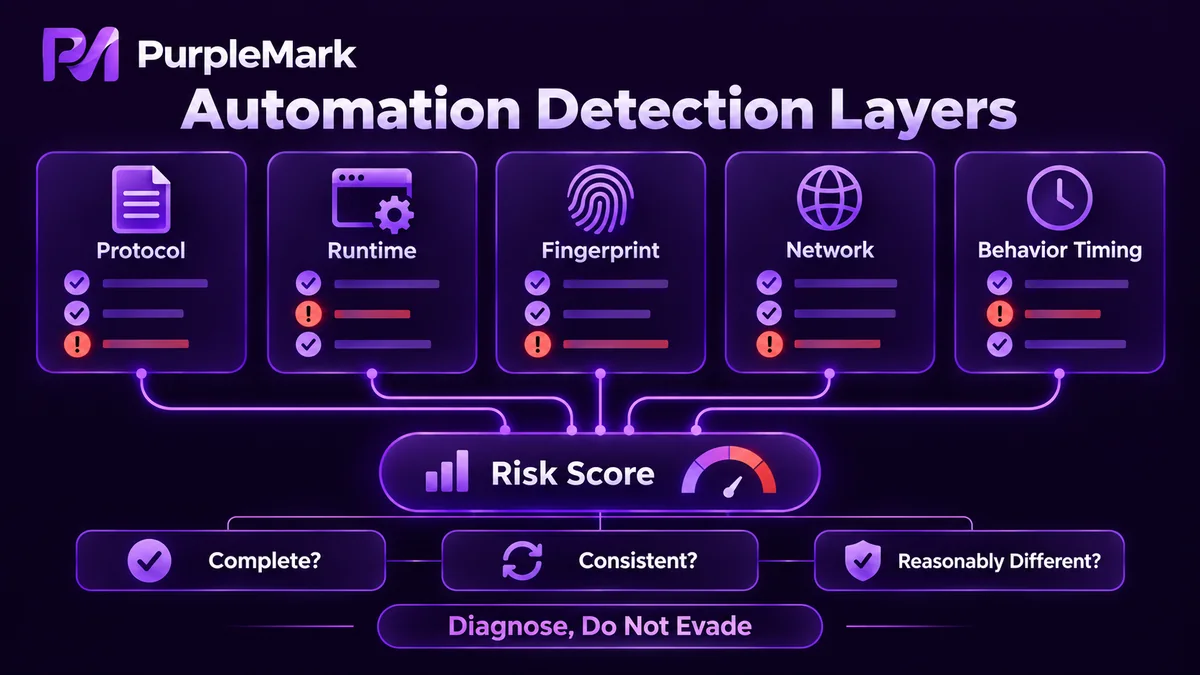
De protocollaag spreekt al voordat de pagina wordt gerenderd
Op de protocollaag gaat het niet om de pagina-inhoud, maar om de vorm van het verzoek zelf: de combinatie van requestheaders, browserversie en platformarchitectuur in UA Client Hints, en de volgorde van parameters tijdens het opzetten van de verbinding.
Geautomatiseerde omgevingen kunnen hier te schoon of te uniform lijken. Verwachte headers kunnen ontbreken, of waarden kunnen zo constant zijn dat ze niet passen bij een machine die al lange tijd door een persoon wordt gebruikt. Deze laag is goedkoop te beoordelen en kan al vóór het renderen van de pagina een conclusie opleveren. Daarom wordt hij veel gebruikt.
Runtimevariabelen vormen de tweede laag
Zodra paginascripts draaien, wordt een nieuwe groep omgevingsvariabelen leesbaar. Volgens de WebDriver-standaard geeft navigator.webdriver doorgaans true terug wanneer een browser door automatisering wordt bestuurd. Vergelijkbare signalen zijn automatiseringsflags in launch arguments, het bestaan van window.chrome, de volledigheid van navigator.plugins en navigator.permissions, headless gebruik en lege lijsten met plugins of extensies.
Echte browsers bevatten meestal verschillende standaarditems, waardoor een lege lijst op zichzelf al een kenmerk kan zijn. Vroege detectiemethoden richtten zich sterk op deze laag omdat hij eenvoudig te observeren was. Tegenwoordig kijken weinig platforms naar slechts één eigenschap; meestal worden meerdere waarden samen beoordeeld.
Fingerprinting kijkt naar onderlinge consistentie, niet naar één waarde
Daaronder liggen apparaatparameters: renderresultaten van Canvas en WebGL, verschillen in AudioContext-verwerking, fontlijsten, schermparameters, tijdzone, taal en hardware-informatie. Afzonderlijk hoeft geen enkele waarde problematisch te zijn, maar samen vormen ze een relatief stabiel apparaatprofiel.
Twee patronen kunnen verdacht lijken. Ten eerste kunnen parameters niet met elkaar kloppen, bijvoorbeeld als het renderresultaat bij een bepaald type GPU past terwijl de fonts op een ander besturingssysteem lijken. Ten tweede kunnen veel omgevingen volledig identiek zijn. Als elke taak met dezelfde configuratie start, worden de fingerprints ook identiek. Het platform ziet dan geen honderd apparaten, maar hetzelfde apparaat dat honderd keer langskomt.
Netwerkuitgang en geografie zijn harde randvoorwaarden
Netwerkkenmerken hebben weinig met de browser zelf te maken: of een IP bij een datacenter of thuisverbinding hoort, of een proxy-adres veel is misbruikt, of het ASN bij een cloudprovider of internetprovider hoort, of DNS-configuratie en IP-regio overeenkomen, en of het IP vaak tussen landen wisselt.
Een verzoek met een Amerikaanse tijdzone maar een netwerkuitgang in Duitsland valt ook zonder geavanceerde detectie op. Geografische tegenstrijdigheden behoren tot de goedkoopste en makkelijkst vindbare inconsistenties in het hele systeem.
Gedragstiming stapelt zich geleidelijk op
Menselijk gedrag is onregelmatig: er zit soms een korte pauze vóór een klik, typesnelheid varieert en mensen gaan af en toe terug om iets te corrigeren. Scripts volgen vaak een precies en herhalend ritme, vaste navigatiepaden, voeren geen handelingen buiten het doel uit en produceren duidelijk meer verzoeken dan een mens.
De beoordelingsmethoden zijn de afgelopen twee jaar blijven veranderen. In 2026 introduceerden sommige beveiligingsleveranciers systemen voor continue gedragsverificatie die niet alleen bij het eerste bezoek één beslissing nemen. Ze verzamelen gedurende de hele sessie muisbewegingen, klikritme, scrolltrajecten en verblijftijd op de pagina, en sturen die gegevens in realtime naar de server voor risicoscoring. Een refresh of overgang naar de volgende pagina wist de opgebouwde gedragssignalen niet; ze blijven meetellen. Daardoor zijn kenmerken van één enkele paginalaadactie niet meer genoeg: gedrag is een proces.
Waarom platforms deze verschillen als risicosignalen zien
Vanuit het perspectief van een platform gaat het niet om de vraag welke tool een bezoeker gebruikt, maar of het bezoek lijkt op normaal gebruik door een echt persoon. Spamregistraties, grootschalig scrapen en misbruikverzoeken kosten geld. Een tegenstrijdigheid op één dimensie kan daarom de risicoscore verhogen, en meerdere tegenstrijdigheden tegelijk vallen nog sterker op.
Omgekeerd is kenmerken simpelweg verwijderen ook geen oplossing. Echte apparaten hebben fingerprints die volledig en intern consistent zijn; een fingerprint waar bewust stukken uit zijn gehaald kan eveneens afwijkend lijken. Een realistischer criterium bestaat uit drie vragen: zijn de kenmerken volledig, zijn de parameters onderling consistent en bestaan er redelijke verschillen tussen verschillende omgevingen?
Oorzaakanalyse is iets anders dan omzeilen
De oorzaken tot dit niveau opsplitsen is bedoeld om te begrijpen waar het probleem zit, niet om bescherming te omzeilen. De detectiekans technisch verlagen betekent niet dat je toestemming hebt om gegevens te verzamelen of een dienst te automatiseren. De grenzen zijn duidelijk: volg de robots-regels en servicevoorwaarden van de doelsite, verzamel geen persoonsgegevens, omzeil geen technische beschermingsmaatregelen, beperk de verzoekfrequentie en verstoor de normale werking van de dienst niet. Dit staat los van de technische oplossing, maar heeft de hoogste prioriteit.


