
Заяви про логи, протоколи шифрування, захист від витоків, юрисдикція та реакція на інциденти безпеки у VPN перевіряються пункт за пунктом. Стаття розбирає ці п'ять вимірів і пояснює, які завдання вирішують шифрування виходу та ізоляція середовища браузера.
Оцінити, чи варті довіри обіцянки VPN щодо приватності, за рекламною сторінкою неможливо. Перевірити реально можна лише кілька речей: чи перевіряли логи незалежні установи, як керують шифруванням і ключами, чи повний захист від витоків, під якою юрисдикцією перебуває компанія та як вона діє після інциденту. Якщо взяти NordVPN за точку відліку й розібрати ці виміри окремо, метод можна застосувати до будь-якого постачальника.
Заяви про відсутність логів: дивіться, хто їх підписав
Майже кожен VPN пише, що не веде логи, і сама ця фраза ні до чого не зобов'язує. Осмислена версія звучить так: аудит проводить незалежна третя сторона, чітко зазначено, які сервери та які типи даних охоплено, а звіт оприлюднюють.
NordVPN публікувала аудиторські звіти про відсутність логів, видані зовнішніми установами, які охоплюють її серверну інфраструктуру та виконання політики конфіденційності. Під час читання таких звітів легко проґавити два моменти. Перший — момент аудиту: одноразове проходження відображає лише практику того періоду, а подальша зміна архітектури чи дата-центру потребує нового аудиту. Другий — обсяг аудиту: перевірити лише, чи записуються логи з'єднань, — це не те саме, що перевірити це разом із тривалістю сесії та метаданими трафіку.
Якщо в постачальника є лише гасло і немає жодного звіту, доступного для завантаження, цей пункт можна практично викреслити.
Протоколи шифрування та керування ключами
NordVPN типово використовує NordLynx — реалізацію на основі WireGuard, а також зберігає OpenVPN і IKEv2 як варіанти на вибір. Родина протоколів WireGuard має малу кодову базу та високу пропускну здатність, але ціною цього є відсутність динамічного призначення IP, тому кожен постачальник додає зверху власний шар обробки. Є також багатострибкові маршрути, коли трафік проходить через два сервери, перш ніж вийти назовні: анонімність вища, затримка теж вища, тому це для окремих сценаріїв, а не для постійного вмикання.
На боці серверів варто звернути увагу на ступінь персистентності. Якщо сервери працюють лише в пам'яті та очищаються під час перезапуску, історичних даних, які можна отримати після фізичного доступу, залишається значно менше, і в серверів NordVPN ця властивість є. Такі параметри, як forward secrecy і частота повторного узгодження тунелю, можна знайти в офіційній документації, і їх варто переглянути.
DNS, IPv6 і захист у разі розриву з'єднання
Коли тунель уже збудовано, витік усе ще може статися в іншому місці. Якщо DNS-запити не йдуть через тунель або трафік IPv6 не перехоплюється, фактично відвідані домени стають видимими локальній мережі. WebRTC теж часте місце витоку: браузер відкриває окремий канал і повідомляє локальні та публічні адреси.
Метод перевірки нескладний: після підключення запустіть тест витоку DNS і тест WebRTC і подивіться, чи належать повернуті резолвер та адреси мережі VPN. Не менш важливо, чи підстраховує мережеве блокування під час розриву з'єднання, адже багато інцидентів трапляється в ті кілька секунд, коли тунель на мить падає й трафік повертається на локальний вихід. Kill switch і захист від загроз у NordVPN належать до таких механізмів, причому другий блокує на мережевому рівні відомі шкідливі та рекламні домени.
Місце реєстрації та належність компанії
NordVPN зареєстровано в Панамі, операційна структура розташована в Європі. Юрисдикція визначає, що постачальник зобов'язаний за законом передати в разі отримання запиту на дані та чи може він відмовити. Панама не входить до звичних альянсів обміну розвідданими, і це часто цитований момент, але він не означає відсутності зобов'язань щодо відповідності: європейська операційна структура й далі пов'язана місцевим регулюванням. Читати звіти про прозорість корисніше, ніж дивитися на місце реєстрації, бо у звіті зазначено, скільки запитів загалом отримано і за скількома з них сприяли.
Як діяли після інциденту
2018 року один сервер NordVPN у Фінляндії було скомпрометовано; точкою входу став обліковий запис віддаленого керування, наданий дата-центром, а не саме шифрування. Компанія згодом публічно все пояснила, змінила ключі та просунула переведення серверів на роботу лише в пам'яті й суворіші сторонні аудити.
Критерій не в тому, чи стався інцидент взагалі, а в тому, чи було розкриття своєчасним, чи було пояснення конкретним і чи можна перевірити виправлення ззовні. Постачальники, які мовчать, несуть вищий ризик.
Та половина, яку VPN не вирішує
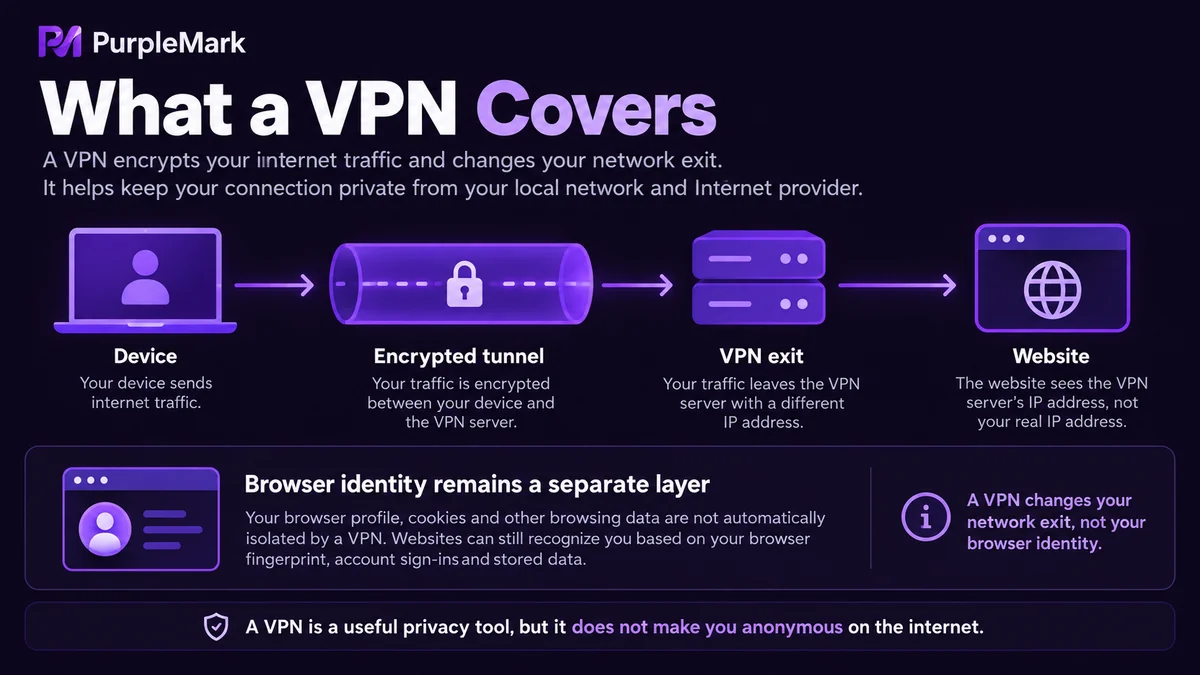
Пройти всі пункти вище означає лише, що ділянка мережевого виходу зашифрована й замаскована. Усередині браузера нічого не змінюється: Cookie, локальне сховище, відбитки Canvas і шрифтів, часовий пояс і мова, характеристики пристрою — усе залишається таким, як на локальній машині.
Коли одна й та сама людина заходить у два акаунти через один вихід або через два виходи заходить у два акаунти, відкриті на одному комп'ютері, платформа все одно бачить середовище, що сильно збігається. Ті, хто займається транскордонною електронною комерцією, розміщенням реклами чи веденням соцмереж, часто сприймають це як просту зміну IP, але насправді підстав для визначення пов'язаності акаунтів значно більше, ніж IP.
Кілька акаунтів, кілька середовищ і командна робота — це інший клас завдань, і тут потрібна ізоляція середовища браузера на рівні акаунта: кожному акаунту власний профіль, власні Cookie й локальне сховище, власний вихідний IP і власні характеристики пристрою, невидимі одне для одного. Саме таку ізоляцію середовищ надає PurpleMark, роздільно керуючи за акаунтами профілями, мережевим виходом і характеристиками пристрою, тож облікові дані не доводиться переносити між машинами.
Команди, що працюють із кількома ринками, можуть розподіляти акаунти за різними середовищами залежно від ринку, щоб під час розбору проблем кілька бізнес-ліній не змішувалися і помилка однієї людини не тягла за собою інші акаунти. Коли потрібна співпраця кількох людей, використовуйте субакаунти PurpleMark, щоб розподілити середовища за проєктами; учасники не ділять одне й те саме середовище входу, а записи операцій зберігаються.
Роздільна робота з шифруванням виходу та ізоляцією середовищ дозволяє кожному вирішити власне завдання; змішування обох в одній розмові легко призводить до того, що обидва зроблено погано.


