
Deklaracje dotyczące logów, protokoły szyfrowania, ochrona przed wyciekami, jurysdykcja i postępowanie po incydentach bezpieczeństwa — to wszystko w VPN można sprawdzić punkt po punkcie. Artykuł rozkłada te pięć wymiarów i wyjaśnia, jaki problem rozwiązuje szyfrowane wyjście, a jaki izolacja środowiska przeglądarki.
Czy obietnice prywatności danego VPN są warte zaufania, tego nie da się ocenić po stronie promocyjnej. Tak naprawdę weryfikacji podlega tylko kilka rzeczy: czy logi zostały sprawdzone przez niezależną instytucję, jak zarządzane jest szyfrowanie i klucze, czy ochrona przed wyciekami jest kompletna, jakiej jurysdykcji podlega firma i jak postępuje po incydencie. Traktując NordVPN jako punkt odniesienia i rozkładając te wymiary osobno, metodę można zastosować do dowolnego dostawcy.
Deklaracje o braku logów: spójrz, kto je podpisał
Niemal każdy VPN pisze, że nie prowadzi logów, a samo to zdanie nie ma żadnej mocy wiążącej. Wersja, która coś znaczy, brzmi: audyt przeprowadza niezależna strona trzecia, wyraźnie określono, których serwerów i jakich typów danych dotyczy, a raport jest publicznie dostępny.
NordVPN publikował raporty audytu braku logów wystawione przez zewnętrzne instytucje, obejmujące jego infrastrukturę serwerową i realizację polityki prywatności. Przy czytaniu takich raportów łatwo pominąć dwa punkty. Pierwszy to moment audytu: jednorazowe zaliczenie mówi tylko o praktyce z tamtego okresu, a późniejsza zmiana architektury czy centrum danych wymaga nowego audytu. Drugi to zakres audytu: sprawdzenie wyłącznie, czy rejestrowane są logi połączeń, to co innego niż sprawdzenie tego razem z czasem trwania sesji i metadanymi ruchu.
Jeśli dostawca ma tylko hasło i nie potrafi przedstawić żadnego raportu do pobrania, ten punkt można w zasadzie skreślić.
Protokoły szyfrowania i zarządzanie kluczami
NordVPN domyślnie korzysta z NordLynx, implementacji opartej na WireGuard, a dodatkowo udostępnia OpenVPN i IKEv2 do wyboru. Rodzina protokołów WireGuard ma małą bazę kodu i wysoką przepustowość, kosztem braku dynamicznego przydzielania IP, dlatego każdy dostawca dokłada własną warstwę. Dostępne są też łącza wieloskokowe, które prowadzą ruch przez dwa serwery, zanim go wypuszczą: lepsza anonimowość, ale wyższe opóźnienia, odpowiednie do konkretnych scenariuszy, a nie do stałego włączenia.
Po stronie serwera warto zwrócić uwagę na stopień trwałości. Zaprojektowanie serwerów tak, by działały wyłącznie w pamięci i czyściły się przy restarcie, sprawia, że po fizycznym dostępie można uzyskać znacznie mniej danych historycznych; serwery NordVPN mają tę cechę. Parametry takie jak forward secrecy i częstotliwość renegocjacji tunelu można znaleźć w oficjalnej dokumentacji i warto je przejrzeć.
DNS, IPv6 i ochrona przy zerwaniu połączenia
Gdy tunel jest już zestawiony, wyciek nadal może nastąpić gdzie indziej. Jeśli zapytania DNS nie idą przez tunel albo ruch IPv6 nie jest przejmowany, faktycznie odwiedzane domeny są widoczne dla sieci lokalnej. WebRTC to również częste miejsce wycieku: przeglądarka otwiera osobny kanał i zgłasza adresy lokalne i publiczne.
Sposób weryfikacji nie jest skomplikowany: po połączeniu uruchom test wycieku DNS oraz test WebRTC i sprawdź, czy zwrócony resolver i adresy należą do sieci VPN. Równie istotne jest, czy przy rozłączeniu zadziała blokada sieciowa, bo wiele incydentów zdarza się w tych kilku sekundach, gdy tunel chwilowo pada, a ruch wraca do lokalnego wyjścia. Kill switch i ochrona przed zagrożeniami NordVPN należą do takich mechanizmów; druga z nich blokuje na poziomie sieci znane złośliwe domeny i domeny reklamowe.
Miejsce rejestracji i przynależność firmy
NordVPN jest zarejestrowany w Panamie, a podmiot operacyjny znajduje się w Europie. Jurysdykcja decyduje o tym, co dostawca musi prawnie wydać, a czego może odmówić, gdy trafi do niego wniosek o dane. Panama nie należy do typowych sojuszy wymiany wywiadowczej, co jest często przywoływane, ale nie oznacza braku obowiązków zgodności: europejski podmiot operacyjny nadal podlega lokalnym przepisom. Czytanie raportów przejrzystości jest bardziej użyteczne niż patrzenie na miejsce rejestracji, bo podaje się w nich, ile wniosków otrzymano łącznie i ilu z nich się przychylono.
Jak postąpiono po incydencie
W 2018 roku jeden z serwerów NordVPN w Finlandii został przejęty; punktem wejścia było konto zdalnego zarządzania dostarczone przez centrum danych, a nie samo szyfrowanie. Firma następnie publicznie wyjaśniła sprawę, wymieniła klucze i przyspieszyła przebudowę serwerów na pracę wyłącznie w pamięci oraz ostrzejsze audyty zewnętrzne.
Kryterium nie jest to, czy kiedykolwiek zdarzył się incydent, ale czy ujawnienie było terminowe, czy wyjaśnienie było konkretne i czy naprawę można zweryfikować z zewnątrz. Dostawcy, którzy milczą, niosą większe ryzyko.
Połowa, której VPN nie rozwiąże
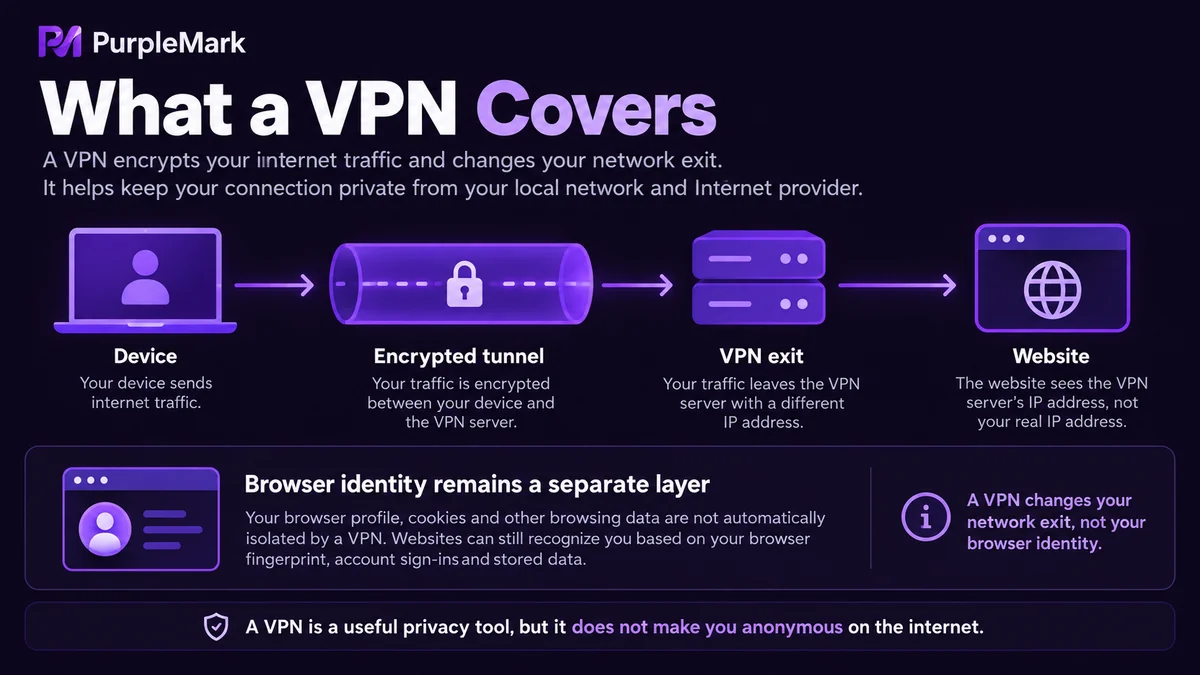
Zaliczenie wszystkich powyższych punktów pokazuje jedynie, że odcinek wyjścia sieciowego jest zaszyfrowany i zamaskowany. W przeglądarce nic się nie zmienia: Cookie, pamięć lokalna, fingerprint Canvas i czcionek, strefa czasowa i język, cechy urządzenia — wszystko pozostaje takie jak na lokalnej maszynie.
Gdy ta sama osoba wchodzi na dwa konta przez to samo wyjście albo przez dwa wyjścia na dwa konta otwarte na tym samym komputerze, platforma nadal widzi wysoce pokrywające się środowisko. Osoby zajmujące się handlem transgranicznym, reklamą czy obsługą mediów społecznościowych często traktują to jako kwestię samej zmiany IP, tymczasem podstawy oceny powiązania kont są znacznie szersze niż IP.
Wiele kont, wiele środowisk i praca zespołowa to inna klasa problemu i wymagają izolacji środowiska przeglądarki na poziomie konta: dla każdego konta osobny profil, Cookie i pamięć lokalna, wyjściowe IP i cechy urządzenia, wzajemnie niewidoczne. PurpleMark oferuje właśnie taką izolację środowisk, zarządzając profilami, wyjściem sieciowym i cechami urządzenia osobno dla każdego konta, bez przenoszenia danych logowania między maszynami.
Zespoły obsługujące kilka rynków mogą rozdzielić konta na różne środowiska według rynku, dzięki czemu diagnostyka nie miesza kilku linii biznesowych, a błąd jednej osoby nie pociąga za sobą innych kont. Gdy potrzebna jest współpraca kilku osób, użyj kont podrzędnych PurpleMark do przydzielenia środowisk według projektu; członkowie nie dzielą tego samego środowiska logowania, a zapis operacji zostaje zachowany.
Osobne traktowanie szyfrowania wyjścia i izolacji środowisk pozwala każdemu rozwiązać jego własny problem; mieszanie obu w jednej rozmowie łatwo prowadzi do tego, że oba zostaną zrobione źle.


