
Ang mga pahayag tungkol sa log, mga protocol ng encryption, proteksyon sa leak, hurisdiksyon at paghawak sa mga insidente ng seguridad ng isang VPN ay maaaring beripikahin isa-isa. Hinahati ng artikulo ang limang dimensyong ito at ipinapaliwanag kung ano ang sinasagot ng naka-encrypt na labasan at ng paghihiwalay ng kapaligiran ng browser.
Para malaman kung mapagkakatiwalaan ang mga pangako sa privacy ng isang VPN, walang silbi ang pagtingin sa promotional page nito. Ang mga bagay na maaaring beripikahin ay kakaunti lamang: kung nasuri na ba ng isang independiyenteng organisasyon ang mga log, kung paano pinamamahalaan ang encryption at mga key, kung kumpleto ba ang proteksyon sa leak, kung anong hurisdiksyon ang sumasaklaw sa kumpanya, at kung paano ito kumikilos pagkatapos ng isang insidente. Kung gagamitin ang NordVPN bilang reperensiya upang hatiin ang mga dimensyong ito, maaaring gamitin ang pamamaraan sa kahit anong provider.
Mga pahayag na walang log: tingnan kung sino ang pumirma
Halos lahat ng VPN ay nagsasabing hindi sila nag-iimbak ng log, at ang pahayag na ito mismo ay walang anumang bisa. Ang makabuluhang bersyon ay: isang independiyenteng ikatlong partido ang gumagawa ng audit, malinaw na nakasaad kung aling mga server at aling mga uri ng datos ang saklaw, at inilalathala ang ulat.
Naglabas ang NordVPN ng mga ulat ng audit na walang log mula sa mga panlabas na organisasyon, na sumasaklaw sa imprastraktura ng server nito at sa pagpapatupad ng patakaran sa privacy. May dalawang puntong madaling hindi mapansin kapag binabasa ang ganitong mga ulat. Una, ang oras ng audit: ang isang pagpasa ay kumakatawan lamang sa paraan ng trabaho sa panahong iyon, at ang anumang pagpapalit ng arkitektura o data center pagkatapos ay nangangailangan ng bagong audit. Ikalawa, ang saklaw ng audit: ang pagsuri lamang kung may naitalang connection log ay iba sa pagsuri nito kasama ng tagal ng session at metadata ng trapiko.
Kung ang isang provider ay may isang slogan lamang at walang maibigay na ulat na maaaring i-download, ang puntong ito ay maaaring tanggalin na.
Mga protocol ng encryption at pamamahala ng key
Ginagamit ng NordVPN ang NordLynx bilang default, isang implementasyong nakabatay sa WireGuard, at pinapanatili rin ang OpenVPN at IKEv2 bilang mga opsyon. Ang pamilya ng protocol na WireGuard ay may maliit na codebase at mataas na throughput, kapalit ng kawalan ng dynamic na IP assignment, kaya nagdaragdag ang bawat provider ng sarili nitong layer sa itaas. Nag-aalok din ito ng multi-hop na link, na pinapadaan ang trapiko sa dalawang server bago lumabas, mas mahusay ang anonymity ngunit mas mataas ang latency, angkop sa partikular na mga sitwasyon at hindi para laging bukas.
Sa panig ng server, ang dapat bigyang-pansin ay ang antas ng persistence. Ang paggawa sa mga server na tumatakbo lamang sa memory at nabubura kapag nag-restart ay lubos na nagpapababa ng makukuhang makasaysayang datos pagkatapos ng pisikal na pag-access, at taglay ng mga server ng NordVPN ang katangiang ito. Ang forward secrecy, dalas ng tunnel renegotiation at iba pang katulad na parameter ay makikita sa opisyal na dokumentasyon at sulit na tingnan nang isang beses.
DNS, IPv6 at proteksyon kapag nadiskonekta
Kapag naitayo na ang tunnel, maaari pa ring mangyari ang leak sa ibang lugar. Kung ang mga DNS query ay hindi dumadaan sa tunnel, o kung ang IPv6 traffic ay hindi nasasakop, malalantad sa lokal na network ang mga domain na aktuwal na binisita. Karaniwan ding butas ang WebRTC: nagbubukas ang browser ng hiwalay na channel upang iulat ang lokal at pampublikong address.
Hindi kumplikado ang paraan ng beripikasyon: pagkatapos kumonekta, patakbuhin ang DNS leak test at WebRTC test at tingnan kung ang ibinalik na resolver at mga address ay kabilang sa network ng VPN. Kung may network lock na sasalo kapag nadiskonekta ay kasinghalaga rin, dahil maraming insidente ang nangyayari sa ilang segundo kung kailan sandaling bumagsak ang tunnel at bumabalik ang trapiko sa lokal na labasan. Ang kill switch at threat protection ng NordVPN ay kabilang sa ganitong uri ng mekanismo; ang huli ay humaharang sa network layer ng mga kilalang malisyoso at advertising domain.
Lugar ng rehistro at pagmamay-ari ng kumpanya
Nakarehistro ang NordVPN sa Panama, at ang operating entity nito ay nasa Europa. Ang hurisdiksyon ang nagtatakda kung ano ang legal na kailangang ibigay ng provider, at kung maaari itong tumanggi, kapag may natanggap na kahilingan sa datos. Ang Panama ay hindi kabilang sa karaniwang mga alyansa ng intelligence sharing, isang puntong madalas banggitin, ngunit hindi ito nangangahulugang walang obligasyon sa compliance: ang operating entity sa Europa ay nasasakop pa rin ng lokal na regulasyon. Mas kapaki-pakinabang ang pagbasa ng transparency report kaysa sa pagtingin sa lugar ng rehistro, dahil nakasaad doon kung ilang kahilingan ang natanggap sa kabuuan at ilan ang sinagot.
Paano hinarap ang isang insidente
Noong 2018, na-compromise ang isang server ng NordVPN sa Finland; ang pinasukan ay isang remote management account na ibinigay ng data center, hindi ang encryption mismo. Kasunod nito ay naglabas ng pampublikong pahayag ang kumpanya, nagpalit ng mga key, at itinulak ang pagkakaroon ng mga server na tumatakbo lamang sa memory at mas mahigpit na audit ng ikatlong partido.
Ang pamantayan sa paghuhusga ay hindi kung nagkaroon man ng insidente, kundi kung napapanahon ba ang paglalahad, kung tiyak ba ang paliwanag, at kung maaaring beripikahin mula sa labas ang pagwawasto. Mas mataas ang panganib ng mga provider na nananahimik.
Ang kalahating bahagi na hindi kayang lutasin ng VPN
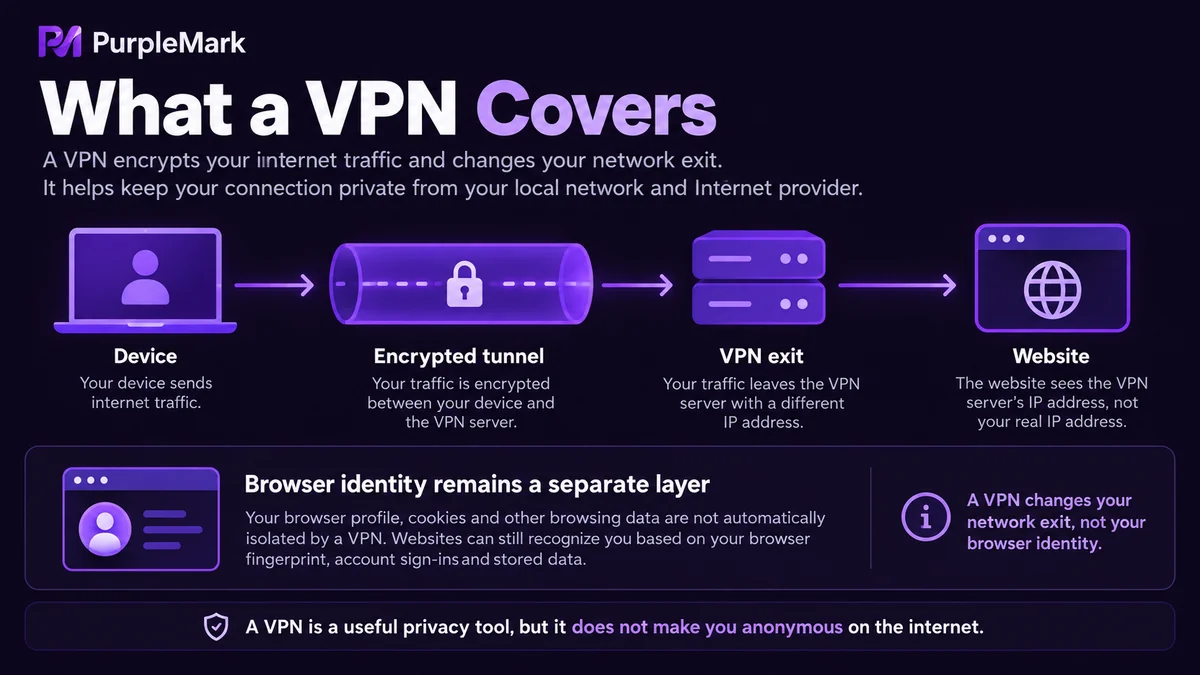
Ang pagpasa sa lahat ng nabanggit sa itaas ay nagpapakita lamang na ang bahagi ng network exit ay naka-encrypt at nabigyan ng pagkukunwari. Walang nagbabago sa loob ng browser: Cookie, lokal na storage, Canvas at font fingerprint, time zone at wika, mga katangian ng device, lahat ay nananatiling katulad ng sa lokal na makina.
Kapag ang isang tao ay pumapasok sa dalawang account sa pamamagitan ng isang labasan, o pumapasok sa dalawang account na binuksan sa isang kompyuter sa pamamagitan ng dalawang labasan, ang nakikita pa rin ng plataporma ay isang lubos na magkatulad na kapaligiran. Ang mga nagtatrabaho sa cross-border e-commerce, ad placement o social media operations ay madalas ituring ito na simpleng pagpapalit ng IP, ngunit sa katunayan ang batayan ng paghusga sa account association ay higit pa sa IP.
Ang maraming account, maraming kapaligiran at team collaboration ay ibang uri ng problema at nangangailangan ng account-level na paghihiwalay ng kapaligiran ng browser: bawat account ay may sariling profile, Cookie at lokal na storage, exit IP at mga katangian ng device, hindi nakikita ang isa't isa. Ang iniaalok ng PurpleMark ay eksaktong ganitong uri ng paghihiwalay ng kapaligiran, pinamamahalaan nang hiwalay ayon sa account ang profile, network exit at mga katangian ng device, kaya hindi na kailangang dalhin ang mga kredensyal sa iba't ibang makina.
Ang mga team na nagpapatakbo sa maraming market ay maaaring maghati ng mga account sa iba't ibang kapaligiran ayon sa market, upang sa pag-troubleshoot ay hindi magkahalo ang ilang linya ng negosyo, at hindi madamay ang ibang account dahil sa maling pagkilos ng isang tao. Kapag kailangan ang collaboration ng maraming tao, gamitin ang mga sub-account ng PurpleMark upang ipamahagi ang mga kapaligiran ayon sa proyekto; hindi nagbabahagi ng parehong login environment ang mga miyembro, at naitatago ang mga talaan ng operasyon.
Ang hiwalay na paghawak sa exit encryption at environment isolation ay nagpapahintulot sa bawat isa na lutasin ang sarili nitong problema; ang pagsasama ng dalawa sa isang usapan ay madaling humahantong sa kapwa hindi maayos na pagpapatupad.


