
Log-Aussagen, Verschlüsselungsprotokolle, Leak-Schutz, Gerichtsbarkeit und der Umgang mit Sicherheitsvorfällen lassen sich bei einem VPN Punkt für Punkt überprüfen. Der Artikel zerlegt diese fünf Dimensionen und erklärt, welches Problem verschlüsselter Ausgang und Browserumgebungs-Isolierung jeweils lösen.
Ob die Datenschutzversprechen eines VPN-Anbieters vertrauenswürdig sind, lässt sich anhand der Werbeseite nicht beurteilen. Überprüfbar sind ohnehin nur wenige Dinge: ob die Logs von einer unabhängigen Stelle geprüft wurden, wie Verschlüsselung und Schlüssel verwaltet werden, ob der Leak-Schutz vollständig ist, welcher Gerichtsbarkeit das Unternehmen unterliegt und wie nach einem Vorfall damit umgegangen wird. Nimmt man NordVPN als Referenz und zerlegt diese Dimensionen einzeln, lässt sich die Methode auf jeden Anbieter übertragen.
Aussagen zum Logging: entscheidend ist, wer sie unterzeichnet
Nahezu jedes VPN schreibt, keine Logs zu führen, doch diese Aussage allein ist in keiner Weise verbindlich. Die aussagekräftige Version lautet: Eine unabhängige dritte Stelle führt das Audit durch, es wird ausdrücklich festgehalten, welche Server und welche Datentypen abgedeckt sind, und der Bericht wird veröffentlicht.
NordVPN hat von externen Stellen ausgestellte No-Logs-Auditberichte veröffentlicht, die seine Serverinfrastruktur und die Umsetzung der Datenschutzrichtlinie abdecken. Beim Lesen solcher Berichte gibt es zwei leicht übersehene Punkte. Erstens der Zeitpunkt des Audits: Ein einmaliges Bestehen gilt nur für die damalige Praxis; nach einem Wechsel von Architektur oder Rechenzentrum muss erneut geprüft werden. Zweitens der Umfang des Audits: Nur zu prüfen, ob Verbindungslogs gespeichert werden, ist etwas anderes, als dies zusammen mit Sitzungsdauer und Verkehrsmetadaten zu prüfen.
Hat ein Anbieter nur einen Slogan und keinen herunterladbaren Bericht, kann dieser Punkt im Wesentlichen gestrichen werden.
Verschlüsselungsprotokolle und Schlüsselverwaltung
NordVPN verwendet standardmäßig NordLynx, eine auf WireGuard aufbauende Implementierung, und hält zusätzlich OpenVPN und IKEv2 zur Auswahl bereit. Die Protokollfamilie von WireGuard hat eine kleine Codebasis und hohen Durchsatz, der Preis dafür ist die fehlende dynamische IP-Zuweisung, weshalb jeder Anbieter eine eigene Schicht darüberlegt. Zudem gibt es Multi-Hop-Verbindungen, bei denen der Datenverkehr erst über zwei Server läuft, bevor er hinausgeht — besser für die Anonymität, aber mit höherer Latenz, geeignet für bestimmte Szenarien und nicht für den dauerhaften Betrieb.
Auf der Serverseite ist der Grad der Persistenz beachtenswert. Werden Server so gebaut, dass sie nur im Arbeitsspeicher laufen und bei einem Neustart geleert werden, sind nach physischem Zugriff deutlich weniger historische Daten zu erhalten; die Server von NordVPN haben diese Eigenschaft. Parameter wie Forward Secrecy und die Häufigkeit der Tunnel-Renegotiation lassen sich in der offiziellen Dokumentation nachschlagen und lohnen einen Durchgang.
DNS, IPv6 und Schutz bei Verbindungsabbruch
Ist der Tunnel aufgebaut, können Leaks noch an anderer Stelle auftreten. Gehen DNS-Abfragen nicht durch den Tunnel, oder wird IPv6-Verkehr nicht übernommen, werden die tatsächlich aufgerufenen Domains im lokalen Netz sichtbar. Auch WebRTC ist eine häufige Leckstelle: Der Browser öffnet einen eigenen Kanal und meldet lokale und öffentliche Adressen.
Die Überprüfung ist nicht kompliziert: nach dem Verbinden einen DNS-Leak-Test und einen WebRTC-Test laufen lassen und prüfen, ob die zurückgegebenen Resolver und Adressen zum VPN-Netz gehören. Ebenso entscheidend ist, ob bei einem Verbindungsabbruch eine Netzwerksperre auffängt, denn viele Vorfälle ereignen sich in den Sekunden, in denen der Tunnel kurz ausfällt und der Verkehr auf den lokalen Ausgang zurückfällt. Der Kill-Switch und der Bedrohungsschutz von NordVPN gehören zu dieser Art von Mechanismen; Letzterer blockiert bekannte schädliche und Werbe-Domains auf Netzwerkebene.
Registrierung und Unternehmenszugehörigkeit
NordVPN ist in Panama registriert, die Betreibergesellschaft sitzt in Europa. Die Gerichtsbarkeit bestimmt, was ein Anbieter bei einer Datenabfrage rechtlich herausgeben muss und ob er sie ablehnen kann. Panama gehört nicht zu den üblichen Geheimdienst-Allianzen, was häufig angeführt wird, doch das bedeutet nicht, dass keine Compliance-Pflichten bestehen — die europäische Betreibergesellschaft unterliegt weiterhin den lokalen Vorschriften. Transparenzberichte zu lesen ist nützlicher als der Blick auf den Registrierungsort, denn dort steht, wie viele Anfragen insgesamt eingegangen sind und wie vielen entsprochen wurde.
Wie nach einem Vorfall verfahren wurde
2018 wurde ein Server von NordVPN in Finnland kompromittiert; der Einstiegspunkt war ein vom Rechenzentrum bereitgestelltes Fernverwaltungskonto, nicht die Verschlüsselung selbst. Das Unternehmen machte den Vorfall anschließend öffentlich, tauschte Schlüssel und trieb den Umbau der Server auf reinen Arbeitsspeicherbetrieb sowie strengere Audits durch Dritte voran.
Der Maßstab liegt nicht darin, ob es je einen Vorfall gab, sondern darin, ob offengelegt wurde, ob die Erklärung konkret war und ob die Korrektur von außen überprüft werden kann. Anbieter, die schweigen, bergen ein höheres Risiko.
Die Hälfte, die ein VPN nicht löst
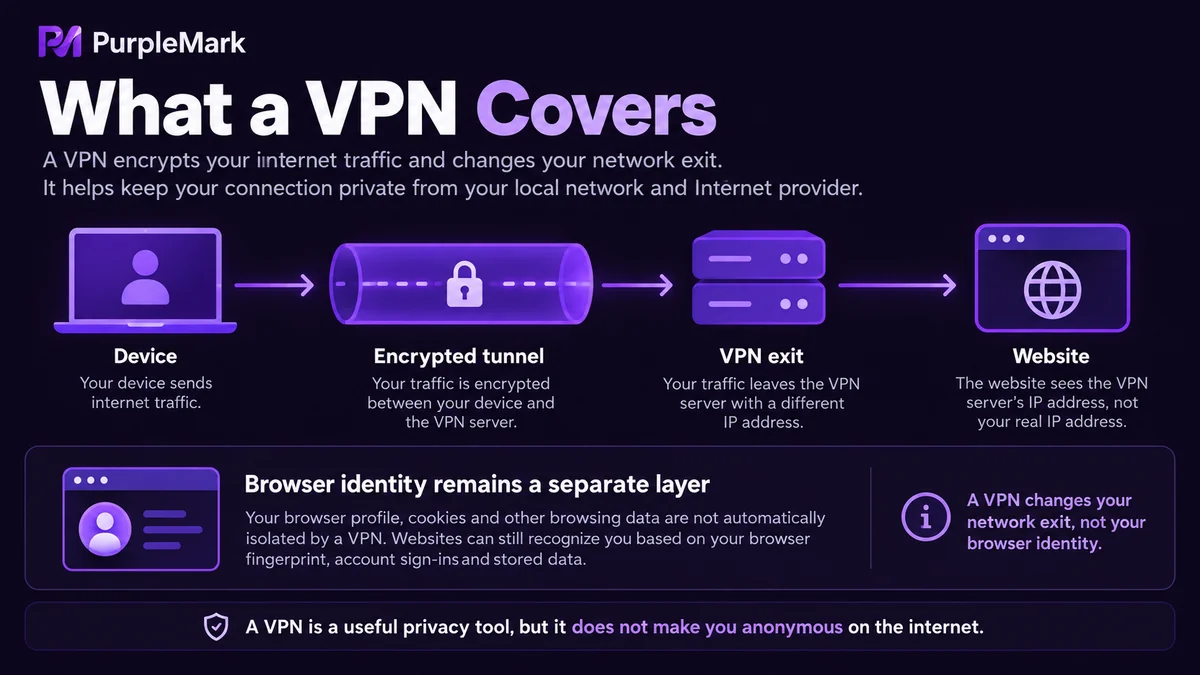
Sind alle oben genannten Punkte erfüllt, zeigt das nur, dass der Netzwerkausgang verschlüsselt und verschleiert ist. Im Browser ändert sich nichts: Cookie, lokaler Speicher, Canvas- und Schriftart-Fingerprints, Zeitzone und Sprache, Gerätemerkmale — alles bleibt wie auf dem lokalen Rechner.
Greift dieselbe Person über denselben Ausgang auf zwei Konten zu, oder über zwei Ausgänge auf zwei Konten, die auf demselben Rechner angelegt wurden, sieht die Plattformseite weiterhin eine stark überlappende Umgebung. Wer grenzüberschreitenden E-Commerce, Werbeanzeigen oder Social-Media-Betrieb macht, hält das oft für eine reine Frage des IP-Wechsels — tatsächlich geht die Grundlage für die Bewertung von Konto-Verknüpfungen weit über die IP hinaus.
Mehrere Konten, mehrere Umgebungen und Teamzusammenarbeit sind eine andere Problemklasse und erfordern eine Browserumgebungs-Isolierung auf Kontoebene: pro Konto ein eigenes Profil, eigene Cookie und eigener lokaler Speicher, eigener Ausgang und eigene Gerätemerkmale, füreinander unsichtbar. Genau diese Art der Umgebungsisolierung bietet PurpleMark: Profile, Netzwerkausgang und Gerätemerkmale werden pro Konto getrennt verwaltet, und Zugangsdaten müssen nicht zwischen mehreren Rechnern hin- und hergetragen werden.
Teams, die mehrere Märkte bearbeiten, können Konten nach Markt auf verschiedene Umgebungen verteilen, sodass bei der Fehlersuche nicht mehrere Geschäftsbereiche durcheinandergeraten und ein Fehler einer Person nicht andere Konten mitzieht. Wenn mehrere Personen zusammenarbeiten müssen, lassen sich mit PurpleMark-Unterkonten Umgebungen nach Projekt zuweisen; Mitglieder teilen nicht dieselbe Anmeldeumgebung, und die Bedienprotokolle bleiben erhalten.
Ausgangsverschlüsselung und Umgebungsisolierung getrennt zu behandeln, lässt beide jeweils ihr eigenes Problem lösen; sie in einem Atemzug zu behandeln, führt leicht dazu, dass beides schlecht umgesetzt wird.


