
คำกล่าวอ้างเรื่องล็อก โปรโตคอลการเข้ารหัส การป้องกันการรั่วไหล เขตอำนาจศาล และการรับมือเหตุการณ์ด้านความปลอดภัยของ VPN ล้วนตรวจสอบทีละข้อได้ บทความแยกห้ามิติเหล่านี้ออกมาอธิบาย และชี้ว่าการเข้ารหัสทางออกกับการแยกสภาพแวดล้อมเบราว์เซอร์แก้ปัญหาต่างกันอย่างไร
การจะตัดสินว่าคำสัญญาเรื่องความเป็นส่วนตัวของ VPN ตัวหนึ่งน่าเชื่อถือหรือไม่ การดูหน้าโปรโมทของเว็บไซต์ไม่ได้ช่วยอะไร สิ่งที่ตรวจสอบได้จริงมีอยู่ไม่กี่อย่าง ล็อกเคยถูกตรวจโดยหน่วยงานอิสระหรือไม่ การเข้ารหัสและกุญแจถูกจัดการอย่างไร การป้องกันการรั่วไหลครบถ้วนหรือไม่ บริษัทอยู่ภายใต้เขตอำนาจศาลใด และรับมืออย่างไรเมื่อเกิดเหตุ หากใช้ NordVPN เป็นวัตถุอ้างอิงเพื่อแยกมิติเหล่านี้ออกดู วิธีนี้ใช้ได้กับผู้ให้บริการรายใดก็ได้
คำกล่าวอ้างว่าไม่มีล็อก ต้องดูว่าใครลงนาม
VPN เกือบทั้งหมดเขียนว่าไม่เก็บล็อก และประโยคนี้ในตัวเองไม่มีผลผูกพันใด ๆ ฉบับที่มีความหมายคือ มีหน่วยงานที่สามอิสระเป็นผู้ตรวจสอบ ระบุชัดว่าครอบคลุมเซิร์ฟเวอร์ใดและข้อมูลประเภทใด และเผยแพร่รายงานต่อสาธารณะ
NordVPN ได้เผยแพร่รายงานการตรวจสอบแบบไม่มีล็อกที่ออกโดยหน่วยงานภายนอก ซึ่งครอบคลุมโครงสร้างเซิร์ฟเวอร์และการบังคับใช้ นโยบายความเป็นส่วนตัวของตน การอ่านรายงานลักษณะนี้มีสองจุดที่มักมองข้าม จุดแรกคือเวลาที่ตรวจสอบ การผ่านครั้งเดียวเป็นเพียงตัวแทนของแนวปฏิบัติในช่วงนั้น หลังจากเปลี่ยนสถาปัตยกรรมหรือศูนย์ข้อมูลก็ต้องตรวจใหม่ จุดที่สองคือขอบเขตการตรวจสอบ การตรวจเพียงว่ามีการบันทึกล็อกการเชื่อมต่อหรือไม่ กับการตรวจพร้อมกับระยะเวลาเซสชันและเมทาดาทาของทราฟฟิก เป็นคนละเรื่องกัน
หากผู้ให้บริการมีเพียงสโลแกนประโยคเดียว และไม่มีรายงานใดให้ดาวน์โหลดได้ ข้อนี้ถือว่าตัดออกได้เลย
โปรโตคอลการเข้ารหัสและการจัดการกุญแจ
NordVPN ใช้ NordLynx เป็นค่าเริ่มต้น ซึ่งเป็นการนำ WireGuard มาพัฒนาต่อ และยังคงมี OpenVPN กับ IKEv2 ให้เลือกใช้ กลุ่มโปรโตคอลตระกูล WireGuard มีโค้ดน้อยและปริมาณการรับส่งข้อมูลสูง แลกมาด้วยการไม่มีการจัดสรร IP แบบไดนามิก ผู้ให้บริการแต่ละรายจึงเพิ่มชั้นการจัดการของตนเองเข้าไปด้านบน นอกจากนี้ยังมีเส้นทางแบบหลายฮอป ที่ให้ทราฟฟิกผ่านเซิร์ฟเวอร์สองเครื่องก่อนออกไป ความเป็นนิรนามดีขึ้นแต่ความหน่วงสูงขึ้น จึงเหมาะกับสถานการณ์เฉพาะ ไม่ใช่เปิดตลอดเวลา
ฝั่งเซิร์ฟเวอร์ สิ่งที่ควรสังเกตคือระดับของการเก็บรักษาแบบถาวร การออกแบบเซิร์ฟเวอร์ให้ทำงานในหน่วยความจำเท่านั้นและล้างเมื่อรีสตาร์ท ทำให้ข้อมูลย้อนหลังที่ได้หลังถูกเข้าถึงทางกายภาพน้อยลงมาก และเซิร์ฟเวอร์ของ NordVPN มีคุณสมบัตินี้ พารามิเตอร์อย่างการรักษาความลับไปข้างหน้าและความถี่ในการเจรจาใหม่ของทันเนลหาได้ในเอกสารทางการ และควรอ่านดูสักครั้ง
DNS, IPv6 และการป้องกันเมื่อขาดการเชื่อมต่อ
เมื่อสร้างทันเนลแล้ว การรั่วไหลยังเกิดขึ้นที่อื่นได้ หากคิวรี DNS ไม่ผ่านทันเนล หรือทราฟฟิก IPv6 ไม่ถูกรับช่วงต่อ โดเมนที่เข้าไปจริงจะถูกเปิดเผยต่อเครือข่ายท้องถิ่น WebRTC ก็เป็นจุดรั่วไหลที่พบบ่อย โดยเบราว์เซอร์จะเปิดช่องทางแยกเพื่อรายงานที่อยู่ภายในและสาธารณะ
วิธีตรวจสอบไม่ซับซ้อน เมื่อเชื่อมต่อแล้วให้รันการทดสอบการรั่วไหลของ DNS และการทดสอบ WebRTC ดูว่าตัวแปลงชื่อโดเมนและที่อยู่ที่ส่งกลับมาเป็นของเครือข่าย VPN หรือไม่ การมีตัวล็อกเครือข่ายรองรับเมื่อขาดการเชื่อมต่อก็สำคัญพอ ๆ กัน เพราะอุบัติเหตุหลายครั้งเกิดในช่วงไม่กี่วินาทีที่ทันเนลขาดชั่วขณะและทราฟฟิกตกลงไปที่ทางออกท้องถิ่น ตัวตัดการเชื่อมต่อและระบบป้องกันภัยคุกคามของ NordVPN จัดเป็นกลไกประเภทนี้ โดยอย่างหลังจะบล็อกโดเมนอันตรายและโดเมนโฆษณาที่รู้จักในชั้นเครือข่าย
สถานที่จดทะเบียนและเจ้าของบริษัท
NordVPN จดทะเบียนในปานามา และหน่วยงานดำเนินงานอยู่ที่ยุโรป เขตอำนาจศาลกำหนดว่าผู้ให้บริการต้องมอบอะไรตามกฎหมาย และปฏิเสธได้หรือไม่ เมื่อได้รับคำขอข้อมูล ปานามาไม่ได้อยู่ในกลุ่มพันธมิตรแบ่งปันข่าวกรองทั่วไป ซึ่งเป็นประเด็นที่มักถูกอ้างถึง แต่ไม่ได้หมายความว่าไม่มีพันธะด้านการปฏิบัติตามกฎเกณฑ์ หน่วยงานดำเนินงานในยุโรปยังคงอยู่ภายใต้กฎระเบียบท้องถิ่น การอ่านรายงานความโปร่งใสมีประโยชน์กว่าการดูสถานที่จดทะเบียน เพราะในรายงานจะระบุชัดว่าได้รับคำขอทั้งหมดกี่รายการ และให้ความร่วมมือกี่รายการ
รับมืออย่างไรหลังเกิดเหตุ
ในปี 2018 เซิร์ฟเวอร์ของ NordVPN หนึ่งเครื่องในฟินแลนด์ถูกเจาะ ทางเข้าคือบัญชีบริหารระยะไกลที่ศูนย์ข้อมูลให้มา ไม่ใช่การเข้ารหัสเองที่ถูกทำลาย บริษัทจึงชี้แจงต่อสาธารณะ หมุนกุญแจ และผลักดันการปรับเซิร์ฟเวอร์ให้ทำงานในหน่วยความจำพร้อมการตรวจสอบโดยบุคคลที่สามที่เข้มงวดขึ้น
มาตรฐานการตัดสินไม่ได้อยู่ที่ว่าเคยเกิดเหตุหรือไม่ แต่อยู่ที่การเปิดเผยทันเวลาหรือไม่ คำอธิบายเฉพาะเจาะจงหรือไม่ และการแก้ไขตรวจสอบจากภายนอกได้หรือไม่ ผู้ให้บริการที่ปิดปากไม่พูดมีความเสี่ยงสูงกว่า
ครึ่งหนึ่งที่ VPN แก้ไม่ได้
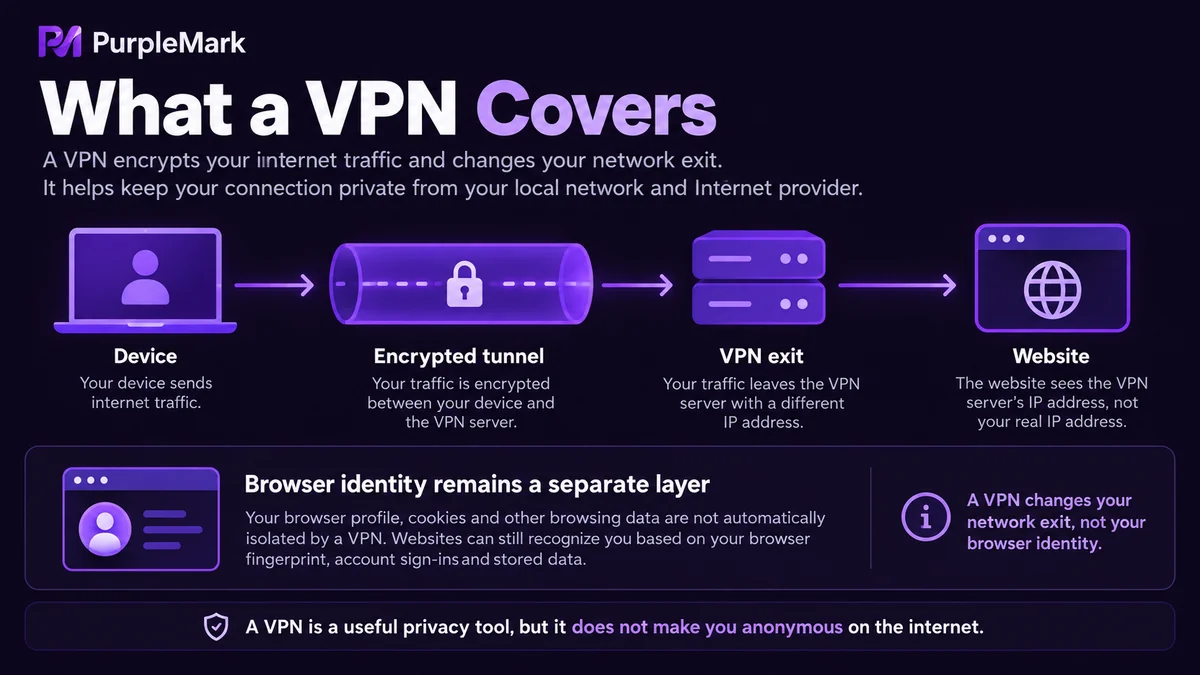
การผ่านทุกข้อข้างต้นเพียงแสดงว่าส่วนทางออกเครือข่ายถูกเข้ารหัสและปลอมตัวไว้ สิ่งในเบราว์เซอร์ไม่เปลี่ยนเลย Cookie ที่จัดเก็บภายในเครื่อง ลายนิ้วมือ Canvas และฟอนต์ เขตเวลาและภาษา ลักษณะอุปกรณ์ ทั้งหมดยังเป็นเครื่องเดิม
คนเดียวกันใช้ทางออกเดียวกันเข้าสองบัญชี หรือใช้สองทางออกเข้าสองบัญชีที่เปิดบนเครื่องเดียวกัน สิ่งที่ฝั่งแพลตฟอร์มเห็นก็ยังเป็นสภาพแวดล้อมที่ทับซ้อนกันสูง ผู้ทำอีคอมเมิร์ซข้ามพรมแดน การยิงโฆษณา หรือดูแลโซเชียลมีเดีย มักมองเรื่องนี้ว่าแค่เปลี่ยน IP แต่ที่จริงเกณฑ์ตัดสินความเชื่อมโยงของบัญชีนั้นไกลเกินกว่า IP มาก
หลายบัญชี หลายสภาพแวดล้อม และการทำงานเป็นทีมเป็นปัญหาอีกประเภทหนึ่ง ต้องใช้การแยกสภาพแวดล้อมเบราว์เซอร์ระดับบัญชี คือแต่ละบัญชีมีโปรไฟล์ Cookie และที่จัดเก็บภายในเครื่อง ทางออก IP และลักษณะอุปกรณ์เป็นของตัวเอง มองไม่เห็นกัน PurpleMark ให้ความสามารถด้านการแยกสภาพแวดล้อมแบบนี้ โดยจัดการโปรไฟล์ ทางออกเครือข่าย และลักษณะอุปกรณ์แยกตามบัญชี จึงไม่ต้องย้ายข้อมูลเข้าสู่ระบบไปมาระหว่างเครื่องหลายเครื่อง
ทีมที่ดำเนินงานหลายตลาดสามารถแบ่งบัญชีไปคนละสภาพแวดล้อมตามตลาด ทำให้เวลาตรวจปัญหากิจการหลายสายไม่ปนกัน และความผิดพลาดของคนหนึ่งไม่ลากบัญชีอื่นไปด้วย เมื่อต้องทำงานหลายคน ให้ใช้บัญชีย่อยของ PurpleMark แบ่งสภาพแวดล้อมตามโปรเจกต์ สมาชิกไม่ใช้สภาพแวดล้อมเข้าสู่ระบบเดียวกัน และบันทึกการปฏิบัติงานก็เก็บไว้ได้
การแยกจัดการระหว่างการเข้ารหัสทางออกกับการแยกสภาพแวดล้อม ทำให้แต่ละเรื่องแก้ปัญหาของตัวเอง การพูดรวมกันทั้งสองเรื่องมักทำให้ทำได้ไม่ดีทั้งคู่


