
VPN のログに関する表明、暗号化プロトコル、漏洩対策、司法管轄、セキュリティ事故後の対応は、いずれも項目ごとに検証できる。本記事はこの五つの次元を分解して解説し、出口の暗号化とブラウザ環境の分離がそれぞれ何を解決するのかを説明する。
ある VPN のプライバシーに対する約束が信頼に値するかどうかは、公式サイトの宣伝ページを見ても分からない。検証できるものは実のところ数えるほどしかない。ログが独立機関による調査を受けているか、暗号化と鍵がどう管理されているか、漏洩対策が網羅されているか、会社がどの司法管轄に属するか、事故が起きた後にどう対応するか、である。NordVPN を参照対象としてこれらの次元を分解して見れば、その方法はどのサービス事業者にも当てはめられる。
ログなしの表明は、誰が署名したかを見る
ほぼすべての VPN がログを残さないと書いているが、この言葉自体には何の拘束力もない。意味のある形はこうだ。独立した第三者が監査を行い、どのサーバーとどのデータ種別を対象とするかが明記され、報告書が公開されている。
NordVPN は外部機関が発行したログなし監査報告書を公開しており、それは同社のサーバー基盤とプライバシーポリシーの運用状況を対象としている。こうした報告書を読む際に見落としやすい点が二つある。一つは監査の時点で、一度の合格はその期間の運用を表すにすぎず、その後アーキテクチャやデータセンターを変えれば再監査が必要になる。もう一つは監査の範囲で、接続ログを記録しているかどうかだけを調べることと、セッション時間やトラフィックのメタデータと併せて調べることは別物である。
もし事業者にスローガンが一つあるだけで、ダウンロードできる報告書が一切なければ、この項目はほぼ切り捨ててよい。
暗号化プロトコルと鍵の管理
NordVPN は既定で NordLynx を使用しており、これは WireGuard を基盤とした実装で、加えて OpenVPN と IKEv2 も選択肢として残している。WireGuard 系のプロトコルはコード量が少なくスループットが高いが、その代償として動的な IP 割り当てを備えていないため、各社がその上に独自の処理を一層足している。またマルチホップ経路を提供し、トラフィックを二台のサーバー経由で外に出せるようにしている。匿名性は高まるが遅延も増えるため、日常的に常時有効にするのではなく特定の場面に向く。
サーバー側で注目すべきは永続化の度合いである。サーバーをメモリ上だけで動作させ、再起動時に消去する作りにすると、物理的な接触を受けた後に得られる過去のデータはずっと少なくなる。NordVPN のサーバーにはこの特性がある。前方秘匿性やトンネル再ネゴシエーションの頻度といったパラメータは公式ドキュメントで確認でき、一度目を通す価値がある。
DNS、IPv6 と切断時の保護
トンネルを張っても、漏洩は別の場所でも起こりうる。DNS クエリがトンネルを通っていない場合、あるいは IPv6 トラフィックが引き受けられていない場合、実際に訪問したドメインはローカルネットワークに露出する。WebRTC もよくある漏洩点で、ブラウザは別の経路を開いてローカルアドレスと公開アドレスを通知する。
検証方法は複雑ではない。接続後に DNS 漏洩テストと WebRTC テストを実行し、返ってくるリゾルバとアドレスが VPN ネットワークに属しているかを確認する。切断時にネットワークロックが受け止めるかどうかも同じくらい重要で、多くの事故はトンネルが一瞬落ちてトラフィックがローカル出口に戻るその数秒間に起きる。NordVPN のキルスイッチと脅威対策はこの種の仕組みで、後者は既知の悪意あるドメインと広告ドメインをネットワーク層で遮断する。
登録地と会社の帰属
NordVPN はパナマに登記しており、運営主体はヨーロッパにある。管轄地は、データ提供請求を受けたときに事業者が法律上何を渡さなければならないか、拒否できるかを決める。パナマはよく言及されるように一般的な情報共有同盟には入っていないが、だからといってコンプライアンス義務がないわけではなく、ヨーロッパの運営主体は現地法規の拘束をなお受ける。登録地を見るより透明性報告書を読むほうが役に立ち、そこには受け取った請求の総数と応じた件数が明記されている。
事故の後にどう対応したか
2018 年、NordVPN のフィンランドにあるサーバー一台が侵害された。侵入経路はデータセンターが提供していた遠隔管理アカウントで、暗号化そのものが破られたわけではない。同社はその後、公開説明を行い、鍵を交換し、サーバーのメモリ化改造とより厳格な第三者監査を進めた。
判断の基準は事故が起きたかどうかではなく、開示が適時だったか、説明が具体的だったか、改善が外部から検証できるかにある。黙っている事業者のほうがリスクは高い。
VPN では解決できない半分
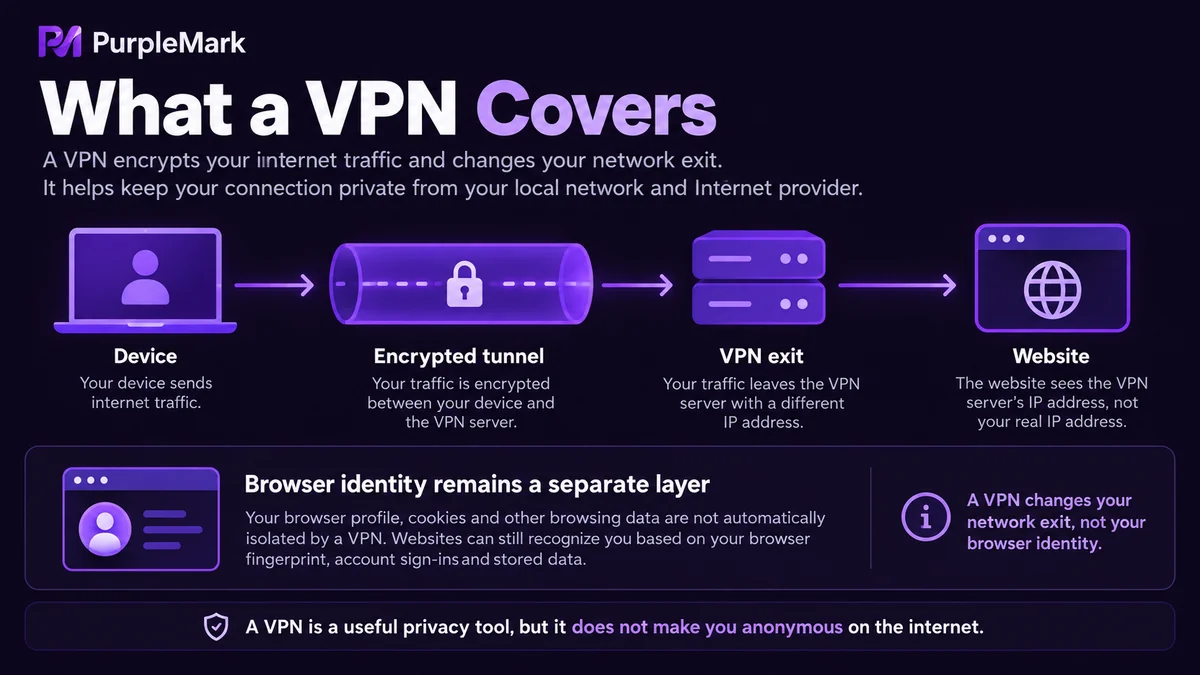
上の項目をすべて通過しても、示せるのはネットワーク出口の部分が暗号化され偽装されているというだけである。ブラウザの中身は何も変わらない。Cookie、ローカルストレージ、Canvas とフォントのフィンガープリント、タイムゾーンと言語、デバイス特性は、すべて端末のままである。
同じ人が同じ出口から二つのアカウントにアクセスしても、二つの出口から同じパソコン上の二つのアカウントにアクセスしても、プラットフォーム側から見えるのは依然として高度に重なる環境である。越境 EC、広告配信、SNS 運用に携わる人はこれを IP を変えるだけのことと捉えがちだが、実際にはアカウントの関連性を判断する根拠は IP にとどまらない。
複数アカウント、複数環境、チーム連携は別種の問題であり、必要になるのはアカウント単位のブラウザ環境分離である。アカウントごとに独立したプロファイル、Cookie とローカルストレージ、出口 IP とデバイス特性を持たせ、互いに見えないようにする。PurpleMark が提供するのはまさにこの種の環境分離能力で、プロファイル、ネットワーク出口、デバイス特性をアカウントごとに分けて管理し、認証情報を何台ものマシン間で持ち運ぶ必要をなくす。
複数の市場を運営するチームは、市場ごとにアカウントを別の環境へ割り当てられるので、問題を切り分けるときに複数の業務ラインが混ざらず、一人の誤操作が他のアカウントに波及することもない。複数人で協力する必要があるときは、PurpleMark のサブアカウントで環境をプロジェクト単位に配分すれば、メンバー間で同じログイン環境を共有せず、操作記録も残せる。
出口の暗号化と環境の分離を分けて扱えば、それぞれがそれぞれの問題を解決する。一緒くたに論じると、どちらもうまくいかなくなりやすい。


