
Las declaraciones sobre registros, los protocolos de cifrado, la protección contra fugas, la jurisdicción y la gestión de incidentes de seguridad de una VPN se pueden verificar punto por punto. El artículo desglosa estas cinco dimensiones y explica qué resuelve cada una: la salida cifrada y el aislamiento del entorno del navegador.
Para juzgar si las promesas de privacidad de una VPN merecen confianza, mirar su página promocional no sirve. Lo que se puede verificar es poco: si los registros han sido revisados por un organismo independiente, cómo se gestionan el cifrado y las claves, si la protección contra fugas está completa, bajo qué jurisdicción está la empresa y cómo se actúa después de un incidente. Tomando NordVPN como referencia para desglosar estas dimensiones, el método se puede aplicar a cualquier proveedor.
Declaraciones de ausencia de registros: hay que ver quién las firma
Casi todas las VPN dicen que no guardan registros, y esa frase por sí sola no tiene ninguna fuerza vinculante. La versión que sí significa algo es: un tercero independiente realiza la auditoría, se especifica qué servidores y qué tipos de datos cubre, y el informe se hace público.
NordVPN ha publicado informes de auditoría de ausencia de registros emitidos por organismos externos, que cubren su infraestructura de servidores y la aplicación de su política de privacidad. Al leer este tipo de informes hay dos puntos que se pasan por alto con facilidad. Uno es el momento de la auditoría: aprobar una vez solo representa la práctica de ese período, y cualquier cambio posterior de arquitectura o de centro de datos exige una nueva auditoría. El otro es el alcance de la auditoría: comprobar solo si se registran los registros de conexión no es lo mismo que comprobarlo junto con la duración de la sesión y los metadatos de tráfico.
Si un proveedor solo tiene un eslogan y no puede presentar ningún informe descargable, este punto se puede descartar prácticamente.
Protocolos de cifrado y gestión de claves
NordVPN utiliza NordLynx de forma predeterminada, una implementación basada en WireGuard, y además mantiene OpenVPN e IKEv2 como opciones. La familia de protocolos WireGuard tiene una base de código pequeña y un alto rendimiento, a cambio de no incluir asignación dinámica de IP, por lo que cada proveedor añade encima una capa de gestión propia. También ofrece enlaces de múltiples saltos, que hacen pasar el tráfico por dos servidores antes de salir, con mejor anonimato pero mayor latencia, adecuado para escenarios concretos y no para tenerlo siempre activado.
En el lado del servidor, lo que merece atención es el grado de persistencia. Hacer que los servidores funcionen solo en memoria y se vacíen al reiniciar reduce mucho los datos históricos que se pueden obtener tras un acceso físico, y los servidores de NordVPN tienen esta característica. Parámetros como el secreto hacia adelante y la frecuencia de renegociación del túnel se pueden consultar en la documentación oficial y vale la pena revisarlos.
DNS, IPv6 y protección ante desconexión
Una vez establecido el túnel, las fugas todavía pueden producirse en otros lugares. Si las consultas DNS no pasan por el túnel, o si el tráfico IPv6 no se asume, los dominios realmente visitados quedan expuestos a la red local. WebRTC también es un punto de fuga habitual: el navegador abre un canal aparte para informar direcciones locales y públicas.
El método de verificación no es complicado: tras conectarse, ejecutar una prueba de fuga de DNS y una prueba de WebRTC y comprobar si el resolutor y las direcciones devueltas pertenecen a la red de la VPN. Que un bloqueo de red actúe como respaldo al desconectarse es igual de crítico, porque muchos incidentes ocurren en los pocos segundos en que el túnel falla un instante y el tráfico vuelve a la salida local. El kill switch y la protección frente a amenazas de NordVPN son mecanismos de este tipo; el segundo bloquea en la capa de red dominios maliciosos y publicitarios conocidos.
Lugar de registro y titularidad de la empresa
NordVPN está registrada en Panamá y su entidad operativa está en Europa. La jurisdicción determina qué debe entregar legalmente un proveedor, y si puede negarse, cuando recibe una solicitud de datos. Panamá no forma parte de las alianzas de intercambio de inteligencia habituales, un punto que se cita con frecuencia, pero eso no equivale a no tener obligaciones de cumplimiento: la entidad operativa europea sigue sujeta a la normativa local. Leer informes de transparencia es más útil que mirar el lugar de registro, porque en ellos se detalla cuántas solicitudes se recibieron en total y a cuántas se respondió.
Cómo se actuó tras un incidente
En 2018 uno de los servidores de NordVPN en Finlandia fue vulnerado; el punto de entrada fue una cuenta de administración remota proporcionada por el centro de datos, no el cifrado en sí. La empresa hizo después una declaración pública, rotó las claves e impulsó la conversión de los servidores a funcionamiento solo en memoria y auditorías de terceros más estrictas.
El criterio de juicio no es si alguna vez hubo un incidente, sino si la divulgación fue oportuna, si la explicación fue concreta y si la corrección puede verificarse desde fuera. Los proveedores que se callan conllevan más riesgo.
La mitad que una VPN no resuelve
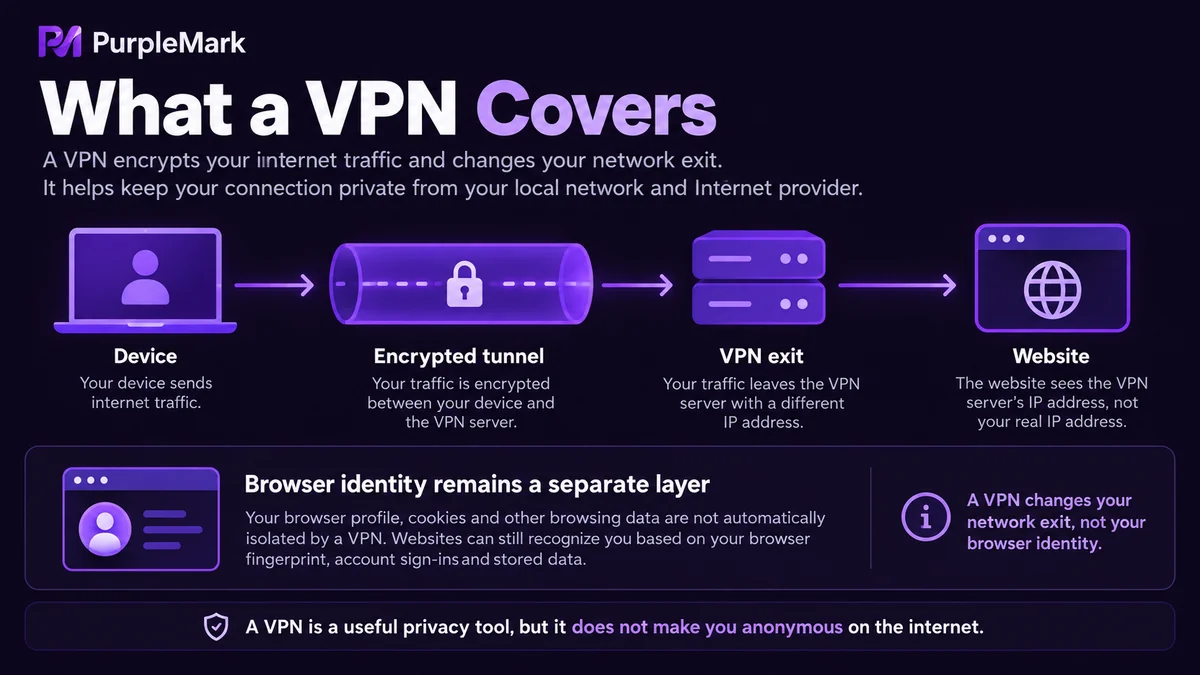
Superar todos los puntos anteriores solo demuestra que el tramo de salida de red está cifrado y camuflado. Lo que hay dentro del navegador no cambia nada: Cookie, almacenamiento local, huellas de Canvas y de fuentes, zona horaria e idioma, características del dispositivo, todo sigue igual que en el equipo local.
Que la misma persona acceda a dos cuentas por la misma salida, o acceda por dos salidas a dos cuentas abiertas en el mismo ordenador, sigue siendo para la plataforma un entorno altamente coincidente. Quienes trabajan en comercio transfronterizo, publicidad o gestión de redes sociales suelen creer que basta con cambiar la IP, pero en realidad los criterios para determinar la asociación de cuentas van mucho más allá de la IP.
Las múltiples cuentas, los múltiples entornos y el trabajo en equipo son otro tipo de problema y requieren un aislamiento del entorno del navegador a nivel de cuenta: para cada cuenta, un perfil independiente, Cookie y almacenamiento local, IP de salida y características del dispositivo, invisibles entre sí. PurpleMark ofrece precisamente este tipo de aislamiento de entorno, gestionando perfiles, salida de red y características del dispositivo de forma separada por cuenta, sin tener que trasladar las credenciales de una máquina a otra.
Los equipos que operan en varios mercados pueden repartir las cuentas en entornos distintos según el mercado, de modo que al investigar un problema no se mezclen varias líneas de negocio ni un error de una persona arrastre a otras cuentas. Cuando hace falta colaboración entre varias personas, se usan las subcuentas de PurpleMark para asignar entornos por proyecto; los miembros no comparten el mismo entorno de inicio de sesión y los registros de operaciones quedan guardados.
Tratar por separado el cifrado de salida y el aislamiento de entorno permite que cada uno resuelva su propio problema; mezclar ambos en una misma discusión suele hacer que los dos se hagan mal.


