
Заявления о логах, протоколы шифрования, защита от утечек, юрисдикция и реакция на инциденты безопасности у VPN можно проверять пункт за пунктом. Статья разбирает эти пять измерений и объясняет, какие задачи решают шифрование выхода и изоляция окружения браузера.
Оценить, заслуживают ли доверия обещания VPN в отношении приватности, по рекламной странице невозможно. Проверить реально можно лишь несколько вещей: проверяли ли логи независимые организации, как управляются шифрование и ключи, полна ли защита от утечек, под какой юрисдикцией находится компания и как она действует после инцидента. Если взять NordVPN как точку отсчёта и разобрать эти измерения по отдельности, метод применим к любому провайдеру.
Заявления об отсутствии логов: смотрите, кто их подписал
Почти каждый VPN пишет, что не ведёт логи, и сама эта фраза ни к чему не обязывает. Осмысленная версия звучит так: аудит проводит независимая третья сторона, чётко указано, какие серверы и какие типы данных охвачены, а отчёт публикуется.
NordVPN публиковала аудиторские отчёты об отсутствии логов, выданные внешними организациями, которые охватывают её серверную инфраструктуру и исполнение политики конфиденциальности. При чтении таких отчётов легко упустить два момента. Первый — момент аудита: однократное прохождение отражает лишь практику того периода, а последующая смена архитектуры или дата-центра требует нового аудита. Второй — охват аудита: проверить только, записываются ли логи подключений, — это не то же самое, что проверить это вместе с длительностью сессии и метаданными трафика.
Если у провайдера есть только лозунг и нет ни одного отчёта, доступного для скачивания, этот пункт можно практически вычеркнуть.
Протоколы шифрования и управление ключами
По умолчанию NordVPN использует NordLynx — реализацию на основе WireGuard, а также сохраняет OpenVPN и IKEv2 как варианты на выбор. Семейство протоколов WireGuard отличается малым объёмом кода и высокой пропускной способностью, но ценой этому служит отсутствие динамического назначения IP, поэтому каждый провайдер добавляет сверху собственный слой обработки. Есть также многоскачковые маршруты, при которых трафик проходит через два сервера, прежде чем выйти наружу: анонимность выше, задержка тоже выше, поэтому это для отдельных сценариев, а не для постоянного включения.
На стороне серверов стоит обратить внимание на степень персистентности. Если серверы работают только в памяти и очищаются при перезапуске, исторических данных, которые можно получить после физического доступа, остаётся намного меньше, и у серверов NordVPN эта особенность есть. Такие параметры, как forward secrecy и частота повторного согласования туннеля, можно найти в официальной документации, и их стоит просмотреть.
DNS, IPv6 и защита при разрыве соединения
Когда туннель уже построен, утечка всё ещё может произойти в другом месте. Если DNS-запросы не идут через туннель или трафик IPv6 не перехватывается, фактически посещённые домены становятся видны локальной сети. WebRTC тоже частое место утечки: браузер открывает отдельный канал и сообщает локальные и публичные адреса.
Метод проверки несложен: после подключения запустите тест утечки DNS и тест WebRTC и посмотрите, принадлежат ли возвращённый резолвер и адреса сети VPN. Не менее важно, подстраховывает ли сетевая блокировка при разрыве соединения, ведь многие инциденты происходят в те несколько секунд, когда туннель на мгновение падает и трафик возвращается на локальный выход. Kill switch и защита от угроз у NordVPN относятся к таким механизмам, причём вторая блокирует на сетевом уровне известные вредоносные и рекламные домены.
Место регистрации и принадлежность компании
NordVPN зарегистрирована в Панаме, операционная структура находится в Европе. Юрисдикция определяет, что провайдер обязан по закону передать при получении запроса на данные и может ли он отказать. Панама не входит в обычные альянсы по обмену разведданными, и это часто цитируемый момент, но он не означает отсутствия обязанностей по соблюдению требований: европейская операционная структура по-прежнему связана местным регулированием. Читать отчёты о прозрачности полезнее, чем смотреть на место регистрации, потому что в отчёте указано, сколько запросов всего получено и по скольким из них содействовали.
Как поступили после инцидента
В 2018 году один сервер NordVPN в Финляндии был скомпрометирован; точкой входа стала учётная запись удалённого управления, предоставленная дата-центром, а не само шифрование. Компания затем публично всё объяснила, сменила ключи и продвинула перевод серверов на работу только в памяти и более строгие сторонние аудиты.
Критерий не в том, случался ли инцидент вообще, а в том, было ли раскрытие своевременным, было ли объяснение конкретным и можно ли проверить исправление извне. Провайдеры, которые молчат, несут более высокий риск.
Та половина, которую VPN не решает
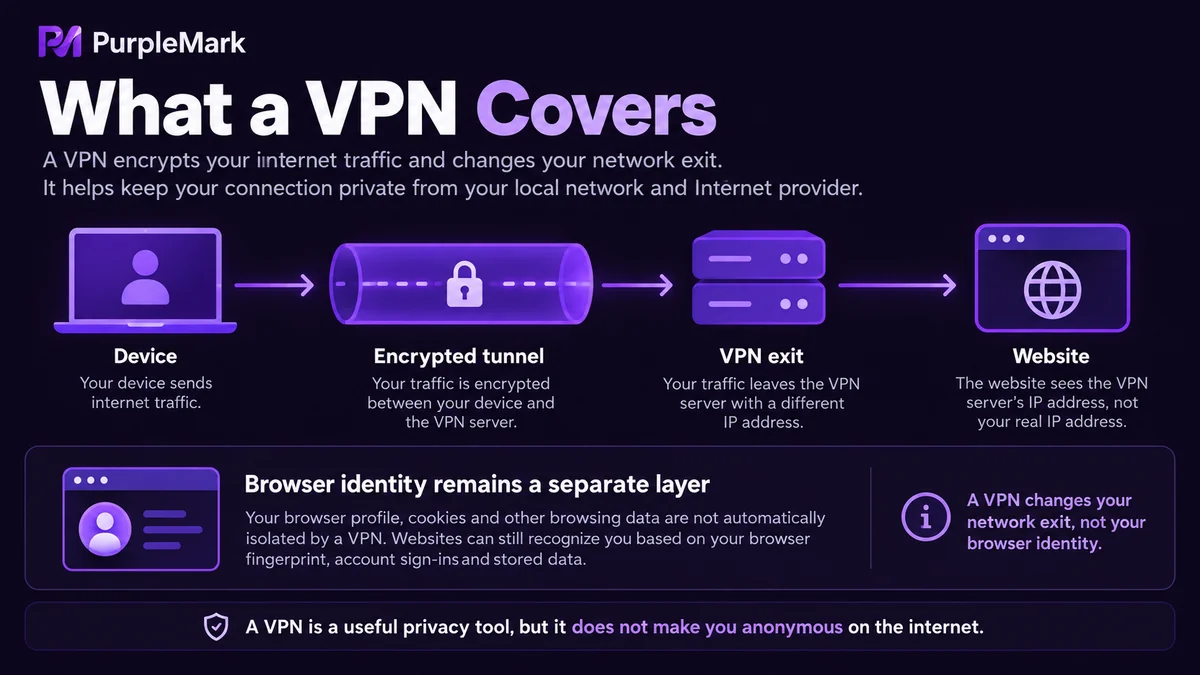
Пройти все пункты выше означает лишь, что участок сетевого выхода зашифрован и замаскирован. Внутри браузера ничего не меняется: Cookie, локальное хранилище, отпечатки Canvas и шрифтов, часовой пояс и язык, характеристики устройства — всё остаётся таким же, как на локальной машине.
Когда один и тот же человек заходит в два аккаунта через один выход или через два выхода заходит в два аккаунта, открытые на одном компьютере, платформа по-прежнему видит сильно совпадающее окружение. Те, кто занимается трансграничной электронной коммерцией, размещением рекламы или ведением соцсетей, часто воспринимают это как простую смену IP, но на деле оснований для определения связанности аккаунтов куда больше, чем IP.
Несколько аккаунтов, несколько окружений и командная работа — это другой класс задач, и здесь нужна изоляция окружения браузера на уровне аккаунта: каждому аккаунту свой профиль, свои Cookie и локальное хранилище, свой выходной IP и свои характеристики устройства, невидимые друг для друга. Именно такую изоляцию окружений предоставляет PurpleMark, раздельно управляя по аккаунтам профилями, сетевым выходом и характеристиками устройства, так что учётные данные не приходится переносить между машинами.
Команды, работающие с несколькими рынками, могут распределять аккаунты по разным окружениям в зависимости от рынка, чтобы при разборе проблем несколько бизнес-линий не смешивались и ошибка одного человека не тянула за собой другие аккаунты. Когда нужно сотрудничество нескольких людей, используйте субаккаунты PurpleMark, чтобы распределить окружения по проектам; участники не делят одну и ту же среду входа, а записи операций сохраняются.
Раздельная работа с шифрованием выхода и изоляцией окружений позволяет каждому решить свою задачу; смешивание обоих в одном разговоре легко приводит к тому, что оба сделаны плохо.


