
As declarações sobre registros, os protocolos de criptografia, a proteção contra vazamentos, a jurisdição e o tratamento de incidentes de segurança de uma VPN podem ser verificados item por item. O artigo decompõe essas cinco dimensões e explica o que a saída criptografada e o isolamento do ambiente do navegador resolvem cada um.
Julgar se as promessas de privacidade de uma VPN merecem confiança olhando a página promocional não serve para nada. O que dá para verificar é pouco: se os registros foram examinados por um órgão independente, como a criptografia e as chaves são gerenciadas, se a proteção contra vazamentos está completa, sob qual jurisdição a empresa está e como ela age depois de um incidente. Tomando a NordVPN como referência para decompor essas dimensões, o método pode ser aplicado a qualquer provedor.
Declarações de ausência de registros: veja quem assina
Quase toda VPN escreve que não mantém registros, e essa frase por si só não tem força vinculante alguma. A versão que significa algo é: um terceiro independente realiza a auditoria, fica especificado quais servidores e quais tipos de dados são cobertos, e o relatório é público.
A NordVPN publicou relatórios de auditoria de ausência de registros emitidos por organizações externas, cobrindo sua infraestrutura de servidores e a aplicação de sua política de privacidade. Ao ler esse tipo de relatório, há dois pontos facilmente ignorados. O primeiro é a data da auditoria: passar uma vez representa apenas a prática daquele período, e qualquer mudança posterior de arquitetura ou de data center exige nova auditoria. O segundo é o escopo da auditoria: verificar apenas se registros de conexão são gravados é diferente de verificar isso junto com a duração da sessão e os metadados de tráfego.
Se um provedor tem só um slogan e nenhum relatório que possa ser baixado, esse item pode basicamente ser descartado.
Protocolos de criptografia e gestão de chaves
A NordVPN usa NordLynx por padrão, uma implementação construída sobre WireGuard, e mantém ainda OpenVPN e IKEv2 como opções. A família de protocolos WireGuard tem base de código pequena e alta taxa de transferência, ao custo de não trazer atribuição dinâmica de IP, por isso cada fornecedor acrescenta uma camada própria por cima. Também oferece rotas de múltiplos saltos, fazendo o tráfego passar por dois servidores antes de sair, o que melhora o anonimato e aumenta a latência, adequado a cenários específicos e não para deixar ligado o tempo todo.
Do lado do servidor, o que merece atenção é o grau de persistência. Fazer os servidores rodarem apenas em memória e serem apagados ao reiniciar reduz muito os dados históricos que se pode obter após um acesso físico, e os servidores da NordVPN têm essa característica. Parâmetros como sigilo direto e frequência de renegociação do túnel podem ser consultados na documentação oficial e vale a pena ler uma vez.
DNS, IPv6 e proteção ao desconectar
Depois que o túnel está de pé, vazamentos ainda podem ocorrer em outros lugares. Se as consultas DNS não passam pelo túnel, ou se o tráfego IPv6 não é assumido, os domínios realmente visitados ficam expostos à rede local. WebRTC também é um ponto de vazamento comum: o navegador abre um canal separado e informa endereços locais e públicos.
O método de verificação não é complicado: depois de conectar, rode um teste de vazamento de DNS e um teste de WebRTC e veja se o resolvedor e os endereços retornados pertencem à rede da VPN. Se há um bloqueio de rede como rede de segurança ao desconectar é igualmente crítico, porque muitos incidentes acontecem nos poucos segundos em que o túnel cai por um instante e o tráfego volta para a saída local. O kill switch e a proteção contra ameaças da NordVPN são mecanismos desse tipo, e o segundo bloqueia na camada de rede domínios maliciosos e de publicidade conhecidos.
Local de registro e vínculo societário
A NordVPN é registrada no Panamá, com a entidade operacional na Europa. A jurisdição determina o que um provedor é legalmente obrigado a entregar, e se pode recusar, quando recebe um pedido de dados. O Panamá não faz parte das alianças habituais de compartilhamento de inteligência, ponto frequentemente citado, mas isso não significa ausência de obrigações de conformidade: a entidade operacional europeia continua sujeita à regulamentação local. Ler relatórios de transparência é mais útil do que olhar o local de registro, porque neles consta quantos pedidos foram recebidos no total e a quantos se atendeu.
Como um incidente foi tratado
Em 2018, um servidor da NordVPN na Finlândia foi comprometido; o ponto de entrada foi uma conta de administração remota fornecida pelo data center, não a criptografia em si. A empresa depois fez um pronunciamento público, trocou as chaves e impulsionou a conversão dos servidores para operação apenas em memória e auditorias de terceiros mais rígidas.
O critério não é se houve ou não um incidente, mas se a divulgação foi tempestiva, se a explicação foi concreta e se a correção pode ser verificada de fora. Provedores que ficam calados oferecem risco maior.
A metade que a VPN não resolve
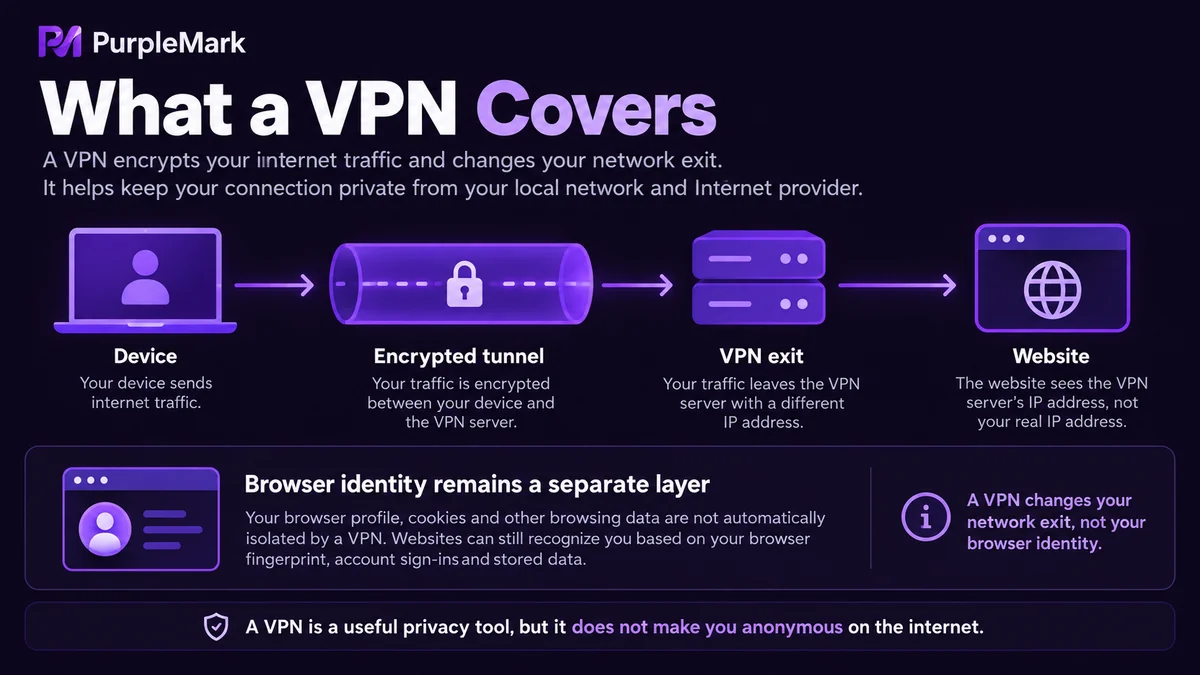
Passar em todos os itens acima só mostra que o trecho da saída de rede está criptografado e disfarçado. Nada dentro do navegador muda: Cookie, armazenamento local, impressões digitais de Canvas e de fontes, fuso horário e idioma, características do dispositivo, tudo continua igual ao da máquina local.
Que a mesma pessoa acesse duas contas pela mesma saída, ou acesse por duas saídas duas contas abertas no mesmo computador, o que o lado da plataforma vê continua sendo um ambiente altamente coincidente. Quem trabalha com comércio transfronteiriço, veiculação de anúncios ou operação de redes sociais costuma tratar isso como simples troca de IP, mas na prática os critérios para determinar associação de contas vão muito além do IP.
Múltiplas contas, múltiplos ambientes e trabalho em equipe são outra classe de problema e exigem isolamento do ambiente do navegador no nível da conta: para cada conta, um perfil próprio, Cookie e armazenamento local próprios, IP de saída e características de dispositivo próprios, invisíveis entre si. O PurpleMark oferece exatamente esse tipo de isolamento de ambiente, gerenciando perfis, saída de rede e características de dispositivo separadamente por conta, sem precisar transportar credenciais entre máquinas.
Equipes que operam vários mercados podem distribuir as contas em ambientes diferentes por mercado, de modo que ao investigar problemas várias linhas de negócio não se misturem e o erro de uma pessoa não arraste outras contas. Quando várias pessoas precisam colaborar, use as subcontas do PurpleMark para distribuir ambientes por projeto; os membros não compartilham o mesmo ambiente de login e os registros de operação ficam guardados.
Tratar separadamente a criptografia da saída e o isolamento de ambientes permite que cada um resolva o seu próprio problema; misturar os dois na mesma conversa costuma fazer com que ambos saiam mal.


