
Các tuyên bố về nhật ký, giao thức mã hóa, chống rò rỉ, thẩm quyền tư pháp và cách xử lý sự cố bảo mật của một VPN đều có thể kiểm chứng từng mục. Bài viết tách năm chiều này ra và giải thích mã hóa đầu ra cùng cách ly môi trường trình duyệt mỗi bên giải quyết vấn đề gì.
Để phán đoán những cam kết về quyền riêng tư của một VPN có đáng tin hay không, nhìn vào trang quảng cáo không giúp được gì. Những thứ thực sự kiểm chứng được chỉ có vài điều: nhật ký đã được tổ chức độc lập kiểm tra chưa, mã hóa và khóa được quản lý thế nào, chống rò rỉ đã đầy đủ chưa, công ty thuộc thẩm quyền tư pháp nào, và xử lý ra sao sau khi có sự cố. Lấy NordVPN làm đối tượng tham chiếu để tách các chiều này ra xem, phương pháp có thể áp dụng cho bất kỳ nhà cung cấp nào.
Tuyên bố không lưu nhật ký: phải xem ai ký
Gần như mọi VPN đều ghi rằng không lưu nhật ký, và câu này tự nó không có chút ràng buộc nào. Phiên bản có ý nghĩa là: một bên thứ ba độc lập thực hiện kiểm toán, ghi rõ bao gồm những máy chủ nào và những loại dữ liệu nào, và báo cáo được công bố công khai.
NordVPN đã công bố các báo cáo kiểm toán không lưu nhật ký do tổ chức bên ngoài phát hành, bao gồm hạ tầng máy chủ và việc thực thi chính sách quyền riêng tư của mình. Khi đọc loại báo cáo này có hai điểm dễ bị bỏ qua. Thứ nhất là thời điểm kiểm toán: đạt một lần chỉ đại diện cho cách làm trong giai đoạn đó, sau này đổi kiến trúc hay đổi trung tâm dữ liệu đều phải kiểm toán lại. Thứ hai là phạm vi kiểm toán: chỉ kiểm tra xem có ghi nhật ký kết nối hay không, và kiểm tra điều đó cùng với thời lượng phiên và siêu dữ liệu lưu lượng, là hai việc khác nhau.
Nếu một nhà cung cấp chỉ có một khẩu hiệu và không đưa ra được báo cáo nào có thể tải về, hạng mục này gần như có thể gạch bỏ.
Giao thức mã hóa và quản lý khóa
NordVPN mặc định dùng NordLynx, một bản triển khai dựa trên WireGuard, đồng thời vẫn giữ OpenVPN và IKEv2 làm lựa chọn. Họ giao thức WireGuard có lượng mã nhỏ và thông lượng cao, đổi lại là không có cấp phát IP động, nên mỗi nhà cung cấp tự thêm một lớp xử lý riêng lên trên. Nó cũng cung cấp tuyến nhiều chặng, cho lưu lượng đi qua hai máy chủ rồi mới ra ngoài, tính ẩn danh tốt hơn nhưng độ trễ cũng cao hơn, phù hợp với tình huống cụ thể chứ không phải để mở liên tục.
Về phía máy chủ, điều đáng chú ý là mức độ lưu trữ thường trú. Làm cho máy chủ chỉ chạy trong bộ nhớ và xóa sạch khi khởi động lại khiến dữ liệu lịch sử có thể lấy được sau khi bị tiếp xúc vật lý ít hơn nhiều, và máy chủ của NordVPN có đặc điểm này. Các tham số như bí mật chuyển tiếp và tần suất đàm phán lại đường hầm đều tra được trong tài liệu chính thức và đáng xem qua một lần.
DNS, IPv6 và bảo vệ khi mất kết nối
Sau khi đường hầm được dựng lên, rò rỉ vẫn có thể xảy ra ở nơi khác. Nếu truy vấn DNS không đi qua đường hầm, hoặc lưu lượng IPv6 không được tiếp quản, các tên miền thực sự truy cập sẽ lộ ra cho mạng cục bộ. WebRTC cũng là điểm rò rỉ phổ biến: trình duyệt mở một kênh riêng để báo địa chỉ cục bộ và công khai.
Cách kiểm chứng không phức tạp: sau khi kết nối, chạy thử kiểm tra rò rỉ DNS và kiểm tra WebRTC, xem máy phân giải và địa chỉ trả về có thuộc mạng VPN hay không. Việc có khóa mạng đỡ lại khi mất kết nối cũng quan trọng tương đương, vì nhiều sự cố xảy ra trong mấy giây đường hầm chợt đứt và lưu lượng rơi trở về đầu ra cục bộ. Kill switch và chống mối đe dọa của NordVPN thuộc loại cơ chế này, trong đó cái sau chặn ở tầng mạng những tên miền độc hại và tên miền quảng cáo đã biết.
Nơi đăng ký và chủ sở hữu công ty
NordVPN đăng ký tại Panama, đơn vị vận hành đặt tại châu Âu. Thẩm quyền tư pháp quyết định nhà cung cấp phải giao nộp gì theo luật và có thể từ chối hay không khi nhận yêu cầu cung cấp dữ liệu. Panama không nằm trong các liên minh chia sẻ tình báo thông thường, đây là điểm thường được viện dẫn, nhưng nó không có nghĩa là không có nghĩa vụ tuân thủ: đơn vị vận hành tại châu Âu vẫn chịu ràng buộc của quy định sở tại. Đọc báo cáo minh bạch hữu ích hơn xem nơi đăng ký, vì trong báo cáo ghi rõ tổng cộng nhận bao nhiêu yêu cầu và đã hợp tác bao nhiêu.
Xử lý ra sao sau khi có sự cố
Năm 2018, một máy chủ của NordVPN tại Phần Lan bị xâm nhập; điểm vào là tài khoản quản trị từ xa do trung tâm dữ liệu cung cấp, không phải bản thân mã hóa bị phá. Công ty sau đó công bố giải thích, luân chuyển khóa, và thúc đẩy việc chuyển máy chủ sang chạy chỉ trong bộ nhớ cùng các cuộc kiểm toán bên thứ ba nghiêm ngặt hơn.
Tiêu chuẩn phán đoán không nằm ở việc từng có sự cố hay chưa, mà ở việc công bố có kịp thời không, giải thích có cụ thể không, và việc khắc phục có thể được kiểm chứng từ bên ngoài hay không. Nhà cung cấp im lặng không nói có rủi ro cao hơn.
Một nửa mà VPN không giải quyết được
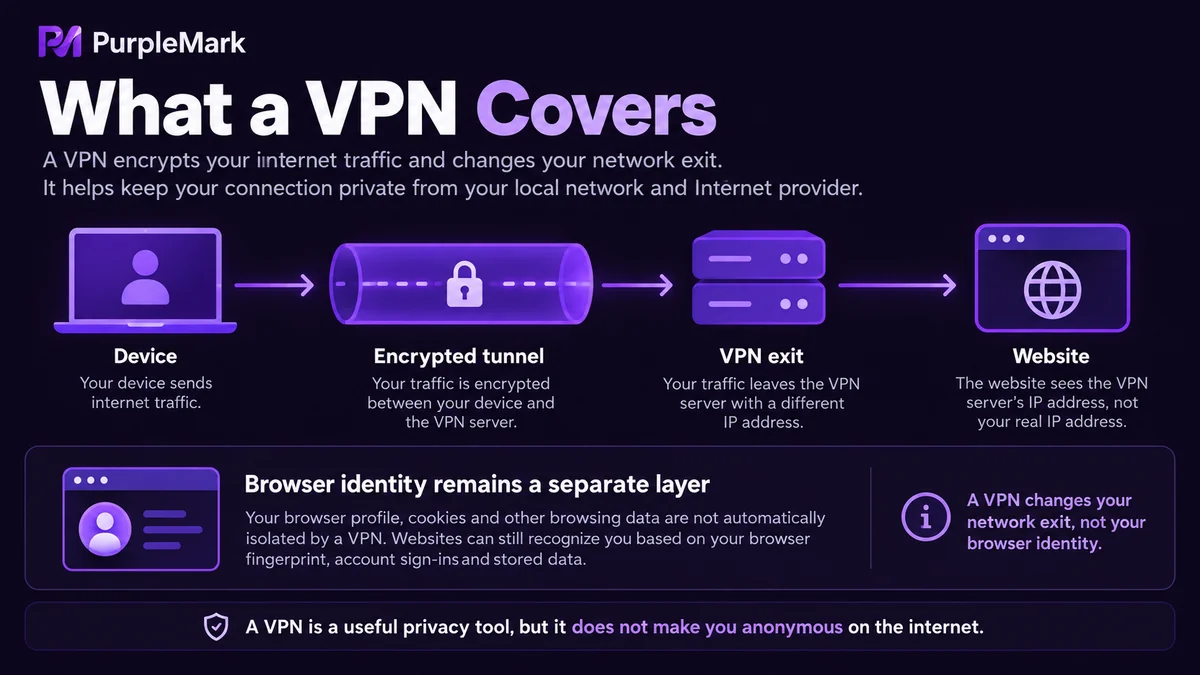
Vượt qua tất cả các mục trên cũng chỉ cho thấy đoạn đầu ra mạng là được mã hóa và ngụy trang. Những thứ trong trình duyệt không hề thay đổi: Cookie, lưu trữ cục bộ, dấu vân tay Canvas và phông chữ, múi giờ và ngôn ngữ, đặc điểm thiết bị, tất cả vẫn nguyên như trên máy cục bộ.
Cùng một người dùng cùng một đầu ra truy cập hai tài khoản, hoặc dùng hai đầu ra truy cập hai tài khoản mở trên cùng một máy tính, phía nền tảng vẫn thấy một môi trường trùng khớp cao. Người làm thương mại điện tử xuyên biên giới, chạy quảng cáo hay vận hành mạng xã hội thường coi đây là việc chỉ cần đổi IP, nhưng thực tế căn cứ để phán đoán liên quan tài khoản vượt xa IP.
Nhiều tài khoản, nhiều môi trường và làm việc nhóm là một loại vấn đề khác, cần cách ly môi trường trình duyệt ở cấp tài khoản: mỗi tài khoản có một cấu hình riêng, Cookie và lưu trữ cục bộ riêng, IP đầu ra và đặc điểm thiết bị riêng, không nhìn thấy nhau. PurpleMark cung cấp đúng loại năng lực cách ly môi trường này, quản lý tách biệt theo tài khoản cấu hình, đầu ra mạng và đặc điểm thiết bị, nên không phải chuyển thông tin đăng nhập qua lại giữa nhiều máy.
Các nhóm vận hành nhiều thị trường có thể chia tài khoản vào các môi trường khác nhau theo thị trường, để khi kiểm tra vấn đề không bị trộn lẫn nhiều mảng kinh doanh, và sai sót của một người cũng không kéo theo tài khoản khác. Khi cần nhiều người phối hợp, dùng tài khoản phụ của PurpleMark để phân bổ môi trường theo dự án; các thành viên không dùng chung một môi trường đăng nhập, và nhật ký thao tác cũng được lưu lại.
Xử lý tách biệt giữa mã hóa đầu ra và cách ly môi trường giúp mỗi việc giải quyết vấn đề của chính nó; gộp cả hai vào một câu chuyện dễ khiến cả hai đều làm không tốt.


