
किसी VPN के लॉग संबंधी दावे, एन्क्रिप्शन प्रोटोकॉल, लीक सुरक्षा, न्यायक्षेत्र और सुरक्षा घटनाओं से निपटने का तरीका — इन सबकी एक-एक करके जाँच की जा सकती है। लेख इन पाँच आयामों को अलग-अलग खोलता है और बताता है कि एन्क्रिप्टेड नेटवर्क एग्ज़िट और ब्राउज़र एनवायरनमेंट आइसोलेशन क्रमशः कौन-सी समस्या हल करते हैं।
किसी VPN के प्राइवेसी वादे भरोसे के लायक हैं या नहीं, यह उसके प्रचार पेज को देखकर तय नहीं होता। जिन बातों की वास्तव में जाँच हो सकती है, वे बस कुछ ही हैं: लॉग की जाँच किसी स्वतंत्र संस्था ने की है या नहीं, एन्क्रिप्शन और कुंजियों का प्रबंधन कैसे होता है, लीक सुरक्षा पूरी है या नहीं, कंपनी किस न्यायक्षेत्र में आती है, और घटना के बाद कैसे निपटा जाता है। NordVPN को संदर्भ बनाकर इन आयामों को अलग-अलग देखने पर यह तरीका किसी भी सेवा प्रदाता पर लागू किया जा सकता है।
नो-लॉग दावे: देखें कि हस्ताक्षर किसका है
लगभग हर VPN लिखता है कि वह लॉग नहीं रखता, और यह वाक्य अपने आप में किसी बाध्यता का निर्माण नहीं करता। अर्थपूर्ण संस्करण यह है: ऑडिट कोई स्वतंत्र तीसरा पक्ष करता है, साफ़ लिखा होता है कि कौन-से सर्वर और कौन-से डेटा प्रकार शामिल हैं, और रिपोर्ट सार्वजनिक की जाती है।
NordVPN ने बाहरी संस्थाओं द्वारा जारी नो-लॉग ऑडिट रिपोर्टें प्रकाशित की हैं, जो उसके सर्वर इंफ्रास्ट्रक्चर और प्राइवेसी नीति के क्रियान्वयन को कवर करती हैं। ऐसी रिपोर्टें पढ़ते समय दो बातें आसानी से छूट जाती हैं। पहली, ऑडिट का समय: एक बार पास होना केवल उस अवधि के तरीके को दर्शाता है, और बाद में आर्किटेक्चर या डेटा सेंटर बदलने पर नया ऑडिट ज़रूरी होता है। दूसरी, ऑडिट का दायरा: केवल यह जाँचना कि कनेक्शन लॉग दर्ज होते हैं या नहीं, और इसे सत्र अवधि तथा ट्रैफ़िक मेटाडेटा के साथ जाँचना, दो अलग बातें हैं।
अगर किसी प्रदाता के पास बस एक नारा है और डाउनलोड करने योग्य कोई रिपोर्ट नहीं है, तो इस मद को मूल रूप से हटाया जा सकता है।
एन्क्रिप्शन प्रोटोकॉल और कुंजी प्रबंधन
NordVPN डिफ़ॉल्ट रूप से NordLynx का उपयोग करता है, जो WireGuard पर आधारित एक कार्यान्वयन है, और साथ ही OpenVPN तथा IKEv2 को विकल्प के रूप में उपलब्ध रखता है। WireGuard प्रोटोकॉल परिवार का कोडबेस छोटा और थ्रूपुट ऊँचा है, लेकिन इसकी कीमत यह है कि इसमें गतिशील IP आवंटन नहीं है, इसलिए हर प्रदाता ऊपर अपनी अलग परत जोड़ता है। यह मल्टी-हॉप लिंक भी देता है, जिसमें ट्रैफ़िक बाहर निकलने से पहले दो सर्वरों से गुज़रता है — गुमनामी बेहतर, विलंबता अधिक, इसलिए यह खास परिस्थितियों के लिए है, हर समय चालू रखने के लिए नहीं।
सर्वर पक्ष में ध्यान देने योग्य बात है स्थायित्व की मात्रा। सर्वरों को केवल मेमोरी में चलने और रीस्टार्ट पर खाली हो जाने के रूप में बनाना यह अर्थ रखता है कि भौतिक पहुँच के बाद मिलने वाला ऐतिहासिक डेटा बहुत कम होता है, और NordVPN के सर्वरों में यह विशेषता है। फ़ॉरवर्ड सीक्रेसी और टनल री-नेगोशिएशन की आवृत्ति जैसे पैरामीटर आधिकारिक दस्तावेज़ीकरण में देखे जा सकते हैं और एक बार देख लेना उपयोगी है।
DNS, IPv6 और डिस्कनेक्ट सुरक्षा
टनल बन जाने के बाद भी लीक कहीं और हो सकता है। अगर DNS क्वेरी टनल से नहीं गुज़रती, या IPv6 ट्रैफ़िक नहीं लिया जाता, तो वास्तव में खोले गए डोमेन स्थानीय नेटवर्क को दिख जाते हैं। WebRTC भी एक आम लीक बिंदु है: ब्राउज़र अलग चैनल खोलकर स्थानीय और सार्वजनिक पते बताता है।
जाँच का तरीका जटिल नहीं है: कनेक्ट करने के बाद DNS लीक टेस्ट और WebRTC टेस्ट चलाएँ और देखें कि लौटाए गए रिज़ॉल्वर और पते VPN नेटवर्क के हैं या नहीं। डिस्कनेक्ट होने पर नेटवर्क लॉक का सहारा मिलता है या नहीं, यह भी उतना ही महत्वपूर्ण है, क्योंकि कई घटनाएँ उन कुछ सेकंडों में होती हैं जब टनल क्षण भर के लिए गिरता है और ट्रैफ़िक स्थानीय एग्ज़िट पर लौट जाता है। NordVPN का किल स्विच और थ्रेट प्रोटेक्शन इसी तरह की व्यवस्थाएँ हैं; दूसरी जाने-पहचाने दुर्भावनापूर्ण और विज्ञापन डोमेन को नेटवर्क परत पर रोक देती है।
पंजीकरण स्थान और कंपनी का स्वामित्व
NordVPN पनामा में पंजीकृत है और इसकी संचालक इकाई यूरोप में है। न्यायक्षेत्र तय करता है कि डेटा अनुरोध मिलने पर प्रदाता को कानूनी रूप से क्या सौंपना है और क्या मना कर सकता है। पनामा आम इंटेलिजेंस-शेयरिंग गठबंधनों में नहीं है, यह अक्सर उद्धृत बात है, लेकिन इसका अर्थ यह नहीं कि कोई अनुपालन दायित्व ही नहीं है: यूरोपीय संचालक इकाई अब भी स्थानीय नियमों के दायरे में है। पारदर्शिता रिपोर्ट पढ़ना पंजीकरण स्थान देखने से अधिक उपयोगी है, क्योंकि उसमें साफ़ लिखा होता है कि कुल कितने अनुरोध मिले और कितनों में सहयोग किया गया।
घटना के बाद कैसे निपटा गया
2018 में फ़िनलैंड में NordVPN का एक सर्वर कॉम्प्रोमाइज़ हुआ; प्रवेश बिंदु डेटा सेंटर द्वारा दिया गया रिमोट प्रबंधन खाता था, एन्क्रिप्शन खुद नहीं टूटा था। कंपनी ने इसके बाद सार्वजनिक रूप से स्पष्टीकरण दिया, कुंजियाँ बदलीं, और सर्वरों को मेमोरी-आधारित बनाने तथा अधिक कड़े तीसरे पक्ष के ऑडिट की दिशा में काम आगे बढ़ाया।
आकलन का मानक यह नहीं है कि कोई घटना कभी हुई या नहीं, बल्कि यह है कि खुलासा समय पर हुआ या नहीं, व्याख्या ठोस थी या नहीं, और सुधार की बाहरी जाँच संभव है या नहीं। जो प्रदाता चुप रहते हैं, उनका जोखिम अधिक होता है।
वह आधा हिस्सा जो VPN हल नहीं करता
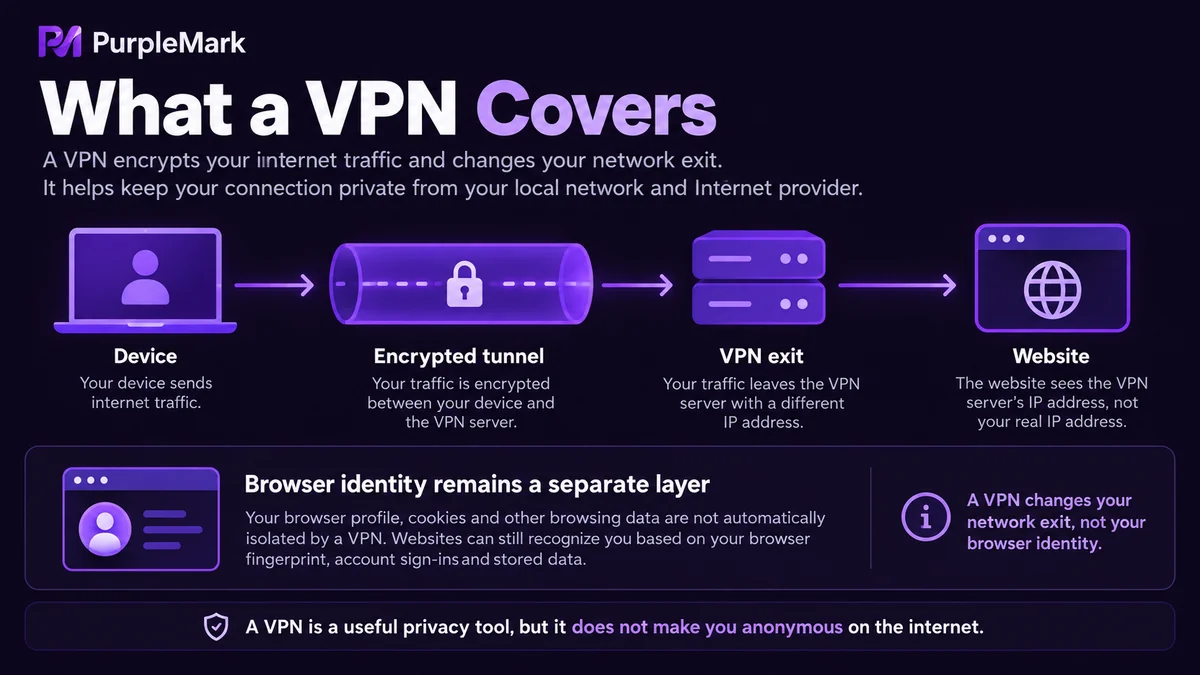
ऊपर की सभी बातें पास हो जाने पर भी यह केवल यह दिखता है कि नेटवर्क एग्ज़िट वाला हिस्सा एन्क्रिप्टेड और छिपा हुआ है। ब्राउज़र के अंदर कुछ नहीं बदलता: Cookie, स्थानीय स्टोरेज, Canvas और फ़ॉन्ट फ़िंगरप्रिंट, समय क्षेत्र और भाषा, डिवाइस विशेषताएँ — सब स्थानीय मशीन जैसे ही रहते हैं।
एक ही व्यक्ति एक ही एग्ज़िट से दो खातों में जाए, या एक ही कंप्यूटर पर बने दो खातों में दो अलग एग्ज़िट से जाए, प्लेटफ़ॉर्म को फिर भी बहुत मिलता-जुलता वातावरण दिखता है। क्रॉस-बॉर्डर ई-कॉमर्स, विज्ञापन प्लेसमेंट या सोशल मीडिया ऑपरेशन करने वाले इसे अक्सर सिर्फ़ IP बदलने की बात मानते हैं, जबकि वास्तव में खाता-संबद्धता तय करने के आधार IP से कहीं आगे जाते हैं।
कई खाते, कई वातावरण और टीम सहयोग दूसरी तरह की समस्या है, और इसके लिए खाता-स्तरीय ब्राउज़र एनवायरनमेंट आइसोलेशन चाहिए: हर खाते के लिए अलग प्रोफ़ाइल, Cookie और स्थानीय स्टोरेज, एग्ज़िट IP और डिवाइस विशेषताएँ, जो एक-दूसरे को न दिखें। PurpleMark ठीक इसी तरह की एनवायरनमेंट आइसोलेशन क्षमता देता है, प्रोफ़ाइल, नेटवर्क एग्ज़िट और डिवाइस विशेषताओं को खाते के अनुसार अलग-अलग प्रबंधित करता है, ताकि लॉगिन जानकारी को मशीनों के बीच ढोना न पड़े।
कई बाज़ारों में काम करने वाली टीमें खातों को बाज़ार के अनुसार अलग वातावरणों में बाँट सकती हैं, जिससे समस्या जाँचते समय कई कारोबारी लाइनें आपस में न मिलें और किसी एक की गलती से दूसरे खाते न बंधें। जब कई लोगों को मिलकर काम करना हो, तो PurpleMark के सब-अकाउंट से वातावरण प्रोजेक्ट के अनुसार बाँटें; सदस्य एक ही लॉगिन वातावरण साझा नहीं करते और संचालन का रिकॉर्ड भी सुरक्षित रहता है।
एग्ज़िट एन्क्रिप्शन और एनवायरनमेंट आइसोलेशन को अलग-अलग संभालने से दोनों अपनी-अपनी समस्या हल कर पाते हैं; दोनों को एक साथ मिलाकर बात करने पर अक्सर दोनों ठीक से नहीं हो पाते।


