
Declarațiile privind jurnalele, protocoalele de criptare, protecția împotriva scurgerilor, jurisdicția și modul de tratare a incidentelor de securitate pot fi verificate punct cu punct la un VPN. Articolul descompune aceste cinci dimensiuni și explică ce rezolvă fiecare: ieșirea criptată și izolarea mediului de browser.
Pentru a judeca dacă promisiunile de confidențialitate ale unui VPN merită încredere, pagina promoțională nu ajută la nimic. Ceea ce se poate verifica este doar câteva lucruri: dacă jurnalele au fost examinate de o instituție independentă, cum sunt gestionate criptarea și cheile, dacă protecția împotriva scurgerilor este completă, sub ce jurisdicție se află compania și cum se acționează după un incident. Luând NordVPN ca reper pentru a descompune aceste dimensiuni, metoda poate fi aplicată oricărui furnizor.
Declarațiile de tip fără jurnale: uită-te cine semnează
Aproape orice VPN scrie că nu ține jurnale, iar această frază în sine nu are nicio forță obligatorie. Versiunea care contează este: un terț independent realizează auditul, se precizează clar ce servere și ce tipuri de date sunt acoperite, iar raportul este făcut public.
NordVPN a publicat rapoarte de audit de tip fără jurnale emise de instituții externe, care acoperă infrastructura sa de servere și aplicarea politicii de confidențialitate. La citirea unor astfel de rapoarte sunt două puncte ușor de trecut cu vederea. Primul este momentul auditului: o trecere unică reflectă doar practica din acea perioadă, iar o schimbare ulterioară de arhitectură sau de centru de date impune un audit nou. Al doilea este sfera auditului: a verifica doar dacă se înregistrează jurnale de conexiune este altceva decât a verifica acest lucru împreună cu durata sesiunii și metadatele de trafic.
Dacă un furnizor are doar un slogan și nu poate prezenta niciun raport descărcabil, acest punct poate fi practic eliminat.
Protocoale de criptare și gestionarea cheilor
NordVPN folosește implicit NordLynx, o implementare construită pe WireGuard, și păstrează în plus OpenVPN și IKEv2 ca opțiuni. Familia de protocoale WireGuard are o bază de cod mică și un debit ridicat, cu prețul lipsei alocării dinamice de IP, motiv pentru care fiecare furnizor adaugă deasupra un strat propriu. Oferă și legături multi-hop, care trec traficul prin două servere înainte de a ieși, cu anonimat mai bun dar latență mai mare, potrivite pentru scenarii specifice, nu pentru a fi lăsate mereu pornite.
La nivel de server, ceea ce merită atenție este gradul de persistență. Construirea serverelor astfel încât să ruleze doar în memorie și să se golească la repornire face ca datele istorice obținabile după un acces fizic să fie mult mai puține, iar serverele NordVPN au această caracteristică. Parametri precum forward secrecy și frecvența renegocierii tunelului pot fi găsiți în documentația oficială și merită parcurse o dată.
DNS, IPv6 și protecția la deconectare
După ce tunelul este stabilit, scurgerile se pot produce în altă parte. Dacă interogările DNS nu trec prin tunel sau traficul IPv6 nu este preluat, domeniile vizitate efectiv devin expuse rețelei locale. WebRTC este și el un punct frecvent de scurgere: browserul deschide un canal separat și raportează adrese locale și publice.
Metoda de verificare nu este complicată: după conectare, rulează un test de scurgere DNS și un test WebRTC și vezi dacă resolverul și adresele returnate aparțin rețelei VPN. Dacă la deconectare există o blocare de rețea care să prindă căderea este la fel de important, pentru că multe incidente se produc în acele câteva secunde în care tunelul cade momentan și traficul revine la ieșirea locală. Kill switch-ul și protecția împotriva amenințărilor de la NordVPN sunt mecanisme de acest tip, iar a doua blochează la nivel de rețea domeniile malițioase și publicitare cunoscute.
Locul de înregistrare și apartenența companiei
NordVPN este înregistrată în Panama, iar entitatea operațională se află în Europa. Jurisdicția determină ce trebuie să predea legal un furnizor, și dacă poate refuza, atunci când primește o solicitare de date. Panama nu face parte din alianțele obișnuite de schimb de informații, un punct des invocat, dar asta nu înseamnă că nu există obligații de conformare: entitatea operațională europeană rămâne supusă reglementărilor locale. Citirea rapoartelor de transparență este mai utilă decât privirea locului de înregistrare, pentru că în raport se arată câte solicitări au fost primite în total și la câte s-a dat curs.
Cum a fost tratat un incident
În 2018, un server NordVPN din Finlanda a fost compromis; punctul de intrare a fost un cont de administrare la distanță furnizat de centrul de date, nu criptarea în sine. Compania a făcut apoi o declarație publică, a rotit cheile și a impulsionat transformarea serverelor în varianta care rulează doar în memorie și audituri terțe mai stricte.
Criteriul nu este dacă a existat vreodată un incident, ci dacă dezvăluirea a fost oportună, dacă explicația a fost concretă și dacă remedierea poate fi verificată din exterior. Furnizorii care tac prezintă risc mai mare.
Jumătatea pe care un VPN nu o rezolvă
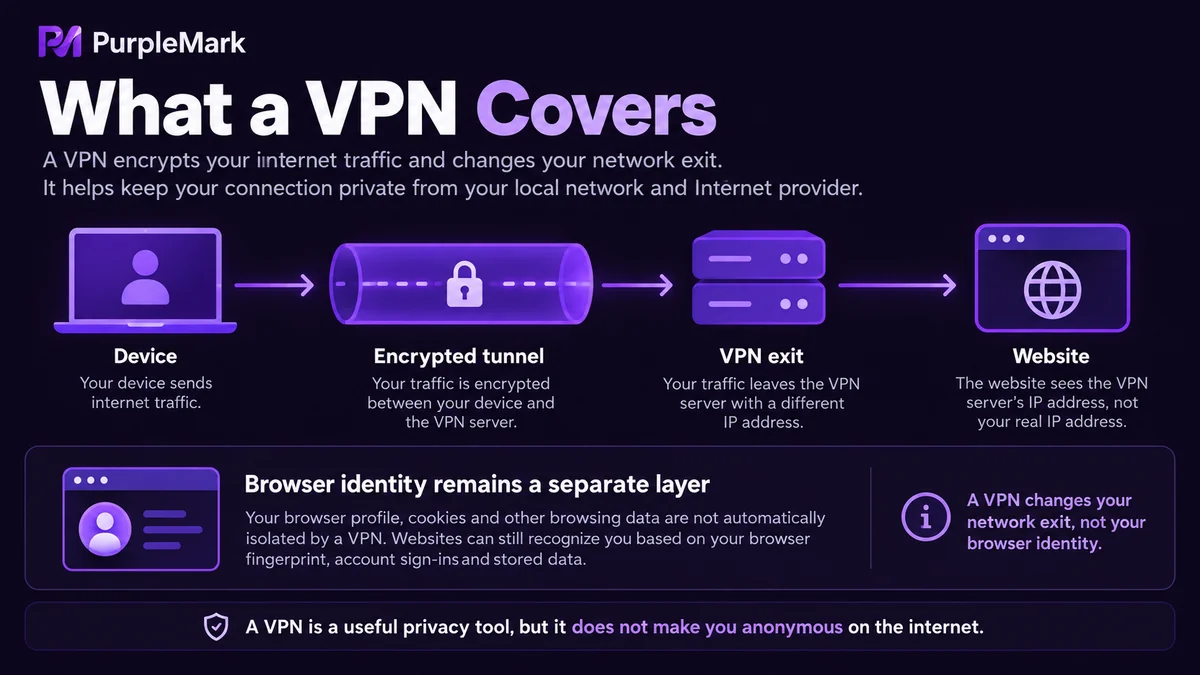
Trecerea tuturor punctelor de mai sus arată doar că segmentul de ieșire de rețea este criptat și mascat. În browser nu se schimbă nimic: Cookie, stocare locală, amprente Canvas și de font, fus orar și limbă, caracteristici ale dispozitivului, toate rămân ca pe mașina locală.
Când aceeași persoană accesează două conturi prin aceeași ieșire, sau accesează prin două ieșiri două conturi deschise pe același calculator, ceea ce vede platforma rămâne un mediu puternic suprapus. Cei care lucrează în comerț transfrontalier, publicitate online sau operare de rețele sociale tratează adesea acest lucru ca pe o simplă schimbare de IP, dar în realitate criteriile de determinare a asocierii conturilor depășesc cu mult IP-ul.
Mai multe conturi, mai multe medii și munca în echipă sunt o altă categorie de problemă și cer izolarea mediului de browser la nivel de cont: pentru fiecare cont, un profil propriu, Cookie și stocare locală proprii, IP de ieșire și caracteristici de dispozitiv proprii, invizibile între ele. PurpleMark oferă exact acest tip de izolare a mediului, gestionând separat pe cont profilurile, ieșirea de rețea și caracteristicile dispozitivului, astfel încât datele de autentificare să nu fie cărate între mai multe mașini.
Echipele care operează mai multe piețe pot repartiza conturile în medii diferite pe piață, astfel încât la investigarea problemelor mai multe linii de business să nu se amestece și eroarea unei persoane să nu tragă după ea alte conturi. Când mai multe persoane trebuie să colaboreze, folosiți subconturile PurpleMark pentru a repartiza mediile pe proiect; membrii nu împart același mediu de autentificare, iar înregistrările operațiunilor se păstrează.
Tratarea separată a criptării ieșirii și a izolării mediilor permite fiecăreia să-și rezolve propria problemă; amestecarea celor două în aceeași discuție duce ușor la faptul că ambele ies prost.


