
សេចក្តីប្រកាសអំពីកំណត់ហេតុ ពិធីការអ៊ិនគ្រីប ការការពារការលេចធ្លាយ យុត្តាធិការ និងការដោះស្រាយឧបទ្ទវហេតុសុវត្ថិភាពរបស់ VPN សុទ្ធតែអាចផ្ទៀងផ្ទាត់ម្តងមួយៗបាន។ អត្ថបទបំបែកវិមាត្រទាំងប្រាំនេះ និងពន្យល់ថាច្រកចេញដែលអ៊ិនគ្រីប និងការបំបែកបរិស្ថានកម្មវិធីរុករក ដោះស្រាយបញ្ហាអ្វីរៀងៗខ្លួន។
ការវិនិច្ឆ័យថាការសន្យាអំពីភាពឯកជនរបស់ VPN ណាមួយគួរជឿទុកចិត្តបានឬអត់ ការមើលទំព័រផ្សព្វផ្សាយរបស់វាមិនជួយអ្វីទេ។ អ្វីដែលអាចផ្ទៀងផ្ទាត់បានគឺមានតែពីរបីប៉ុណ្ណោះ៖ តើកំណត់ហេតុត្រូវបានពិនិត្យដោយស្ថាប័នឯករាជ្យឬនៅ តើការអ៊ិនគ្រីប និងកូនសោត្រូវបានគ្រប់គ្រងយ៉ាងណា តើការការពារការលេចធ្លាយពេញលេញឬនៅ តើក្រុមហ៊ុនស្ថិតក្រោមយុត្តាធិការណា និងតើដោះស្រាយយ៉ាងណាបន្ទាប់ពីមានហេតុការណ៍។ ប្រសិនបើយក NordVPN ជាឯកសារយោងដើម្បីបំបែកវិមាត្រទាំងនេះ វិធីសាស្ត្រនេះអាចយកទៅប្រើជាមួយអ្នកផ្តល់សេវាណាមួយក៏បាន។
សេចក្តីប្រកាសគ្មានកំណត់ហេតុ៖ ត្រូវមើលថាអ្នកណាចុះហត្ថលេខា
ស្ទើរតែគ្រប់ VPN សរសេរថាខ្លួនមិនរក្សាទុកកំណត់ហេតុ ហើយប្រយោគនេះខ្លួនឯងគ្មានអំណាចអ្វីទេ។ កំណែដែលមានអត្ថន័យគឺ៖ ភាគីទីបីឯករាជ្យជាអ្នកធ្វើសវនកម្ម មានការសរសេរច្បាស់ថាគ្របដណ្តប់ម៉ាស៊ីនមេណា និងប្រភេទទិន្នន័យណា ហើយរបាយការណ៍ត្រូវបានផ្សព្វផ្សាយជាសាធារណៈ។
NordVPN បានផ្សព្វផ្សាយរបាយការណ៍សវនកម្មគ្មានកំណត់ហេតុដែលចេញដោយស្ថាប័នខាងក្រៅ ដែលគ្របដណ្តប់ហេដ្ឋារចនាសម្ព័ន្ធម៉ាស៊ីនមេ និងការអនុវត្តគោលនយោបាយភាពឯកជនរបស់ខ្លួន។ ពេលអានរបាយការណ៍បែបនេះ មានចំណុចពីរដែលងាយភ្លេចមើល។ ទីមួយគឺពេលវេលានៃសវនកម្ម៖ ការជាប់ម្តងគ្រាន់តែតំណាងឱ្យការអនុវត្តក្នុងអំឡុងពេលនោះ ហើយបើក្រោយមកផ្លាស់ប្តូររចនាសម្ព័ន្ធ ឬមជ្ឈមណ្ឌលទិន្នន័យ ត្រូវសវនកម្មឡើងវិញ។ ទីពីរគឺវិសាលភាពនៃសវនកម្ម៖ ការត្រួតពិនិត្យតែថាមានកត់ត្រាកំណត់ហេតុតភ្ជាប់ឬអត់ និងការត្រួតពិនិត្យវារួមជាមួយរយៈពេលសេសសិន និងទិន្នន័យមេតាចរាចរណ៍ គឺជារឿងពីរផ្សេងគ្នា។
ប្រសិនបើអ្នកផ្តល់សេវាមានត្រឹមពាក្យស្លោកមួយប្រយោគ ហើយគ្មានរបាយការណ៍ណាមួយអាចទាញយកបានទេ ចំណុចនេះស្ទើរតែអាចកាត់ចោលបាន។
ពិធីការអ៊ិនគ្រីប និងការគ្រប់គ្រងកូនសោ
NordVPN ប្រើ NordLynx ជាលំនាំដើម ដែលជាការអនុវត្តផ្អែកលើ WireGuard ហើយនៅរក្សា OpenVPN និង IKEv2 ជាជម្រើសបន្ថែម។ គ្រួសារពិធីការ WireGuard មានកូដតិច និងល្បឿនបញ្ជូនខ្ពស់ ប៉ុន្តែតម្លៃគឺគ្មានការបែងចែក IP បែបថាមវន្ត ដូច្នេះក្រុមហ៊ុននីមួយៗបន្ថែមស្រទាប់រៀងៗខ្លួនពីលើ។ វាក៏ផ្តល់ផ្លូវច្រើនជំហាន ដែលឱ្យចរាចរណ៍ឆ្លងកាត់ម៉ាស៊ីនមេពីរមុនចេញទៅក្រៅ ភាពអនាមិកល្អជាង ប៉ុន្តែការយឺតខ្ពស់ជាង សមស្របនឹងស្ថានភាពជាក់លាក់ មិនមែនបើកជាប់ពេញមួយថ្ងៃទេ។
ចំណុចដែលគួរចាប់អារម្មណ៍ខាងម៉ាស៊ីនមេគឺកម្រិតនៃការរក្សាទុកអចិន្ត្រៃយ៍។ ការធ្វើឱ្យម៉ាស៊ីនមេដំណើរការតែក្នុងអង្គចងចាំ ហើយលុបចោលពេលចាប់ផ្តើមឡើងវិញ ធ្វើឱ្យទិន្នន័យអតីតកាលដែលអាចទទួលបានក្រោយការប៉ះពាល់ខាងរូបធាតុតិចជាងច្រើន ហើយម៉ាស៊ីនមេរបស់ NordVPN មានលក្ខណៈនេះ។ ប៉ារ៉ាម៉ែត្រដូចជាភាពសម្ងាត់ខាងមុខ និងភាពញឹកញាប់នៃការចរចារឡើងវិញនៃផ្លូវរូង អាចរកមើលក្នុងឯកសារផ្លូវការ ហើយគួរមើលម្តង។
DNS, IPv6 និងការការពារពេលដាច់ការតភ្ជាប់
បន្ទាប់ពីផ្លូវរូងត្រូវបានបង្កើតឡើង ការលេចធ្លាយនៅតែអាចកើតឡើងនៅកន្លែងផ្សេង។ ប្រសិនបើសំណួរ DNS មិនឆ្លងកាត់ផ្លូវរូង ឬចរាចរណ៍ IPv6 មិនត្រូវបានទទួលយក នោះដែនដែលពិតជាបានចូលមើលនឹងលេចឱ្យបណ្តាញមូលដ្ឋានឃើញ។ WebRTC ក៏ជាចំណុចលេចធ្លាយដែលឃើញញឹកញាប់ដែរ៖ កម្មវិធីរុករកបើកផ្លូវដោយឡែកដើម្បីរាយការណ៍អាសយដ្ឋានមូលដ្ឋាន និងសាធារណៈ។
វិធីផ្ទៀងផ្ទាត់មិនស្មុគស្មាញទេ៖ ក្រោយភ្ជាប់រួច សាកល្បងតេស្តលេចធ្លាយ DNS និងតេស្ត WebRTC ម្តង ហើយមើលថាអ្នកបំប្លែងឈ្មោះ និងអាសយដ្ឋានដែលត្រឡប់មកវិញជារបស់បណ្តាញ VPN ឬអត់។ តើមានសោបណ្តាញទប់ទល់ពេលដាច់ការតភ្ជាប់ឬអត់ក៏សំខាន់ស្មើគ្នា ព្រោះឧបទ្ទវហេតុជាច្រើនកើតឡើងក្នុងរយៈពេលប៉ុន្មានវិនាទីដែលផ្លូវរូងដាច់បន្តិច ហើយចរាចរណ៍ធ្លាក់ត្រឡប់ទៅច្រកចេញមូលដ្ឋានវិញ។ ការបិទបណ្តាញ និងការទប់ស្កាត់ការគំរាមកំហែងរបស់ NordVPN ជាយន្តការប្រភេទនេះ ហើយចំណុចក្រោយនឹងទប់ស្កាត់ដែនព្យាបាទ និងដែនផ្សាយពាណិជ្ជកម្មដែលដឹងស្រាប់នៅស្រទាប់បណ្តាញ។
កន្លែងចុះបញ្ជី និងម្ចាស់ក្រុមហ៊ុន
NordVPN ចុះបញ្ជីនៅប៉ាណាម៉ា ហើយអង្គភាពប្រតិបត្តិស្ថិតនៅអឺរ៉ុប។ យុត្តាធិការកំណត់ថាពេលទទួលសំណើសុំទិន្នន័យ អ្នកផ្តល់សេវាត្រូវប្រគល់អ្វីខ្លះតាមច្បាប់ និងអាចបដិសេធបានឬអត់។ ប៉ាណាម៉ាមិនស្ថិតក្នុងសម្ព័ន្ធចែករំលែកព័ត៌មានសម្ងាត់ទូទៅ ដែលជាចំណុចគេយោងញឹកញាប់ ប៉ុន្តែវាមិនមានន័យថាគ្មានកាតព្វកិច្ចអនុលោមទេ៖ អង្គភាពប្រតិបត្តិក្នុងអឺរ៉ុបនៅតែស្ថិតក្រោមបទប្បញ្ញត្តិក្នុងតំបន់។ ការអានរបាយការណ៍តម្លាភាពមានប្រយោជន៍ជាងការមើលកន្លែងចុះបញ្ជី ព្រោះក្នុងរបាយការណ៍នឹងសរសេរច្បាស់ថាទទួលសំណើសុំសរុបប៉ុន្មាន និងសហការប៉ុន្មាន។
បន្ទាប់ពីមានហេតុការណ៍ ដោះស្រាយយ៉ាងណា
ក្នុងឆ្នាំ 2018 ម៉ាស៊ីនមេមួយរបស់ NordVPN នៅហ្វាំងឡង់ត្រូវបានវាយលុក ដោយច្រកចូលគឺគណនីគ្រប់គ្រងពីចម្ងាយដែលមជ្ឈមណ្ឌលទិន្នន័យផ្តល់ឱ្យ មិនមែនការអ៊ិនគ្រីបខ្លួនឯងត្រូវបានបំបែកទេ។ ក្រុមហ៊ុនក្រោយមកបានពន្យល់ជាសាធារណៈ ផ្លាស់ប្តូរកូនសោ និងជំរុញការកែម៉ាស៊ីនមេឱ្យដំណើរការក្នុងអង្គចងចាំ ព្រមទាំងសវនកម្មភាគីទីបីដែលតឹងរ៉ឹងជាងមុន។
ស្តង់ដារវិនិច្ឆ័យមិនផ្អែកលើថាធ្លាប់មានហេតុការណ៍ឬអត់ តែលើថាការបង្ហាញជាសាធារណៈទាន់ពេលឬអត់ ការពន្យល់ជាក់លាក់ឬអត់ និងការកែតម្រូវអាចឱ្យខាងក្រៅផ្ទៀងផ្ទាត់បានឬអត់។ អ្នកផ្តល់សេវាដែលបិទមាត់មិននិយាយ មានហានិភ័យខ្ពស់ជាង។
ពាក់កណ្តាលដែល VPN ដោះស្រាយមិនបាន
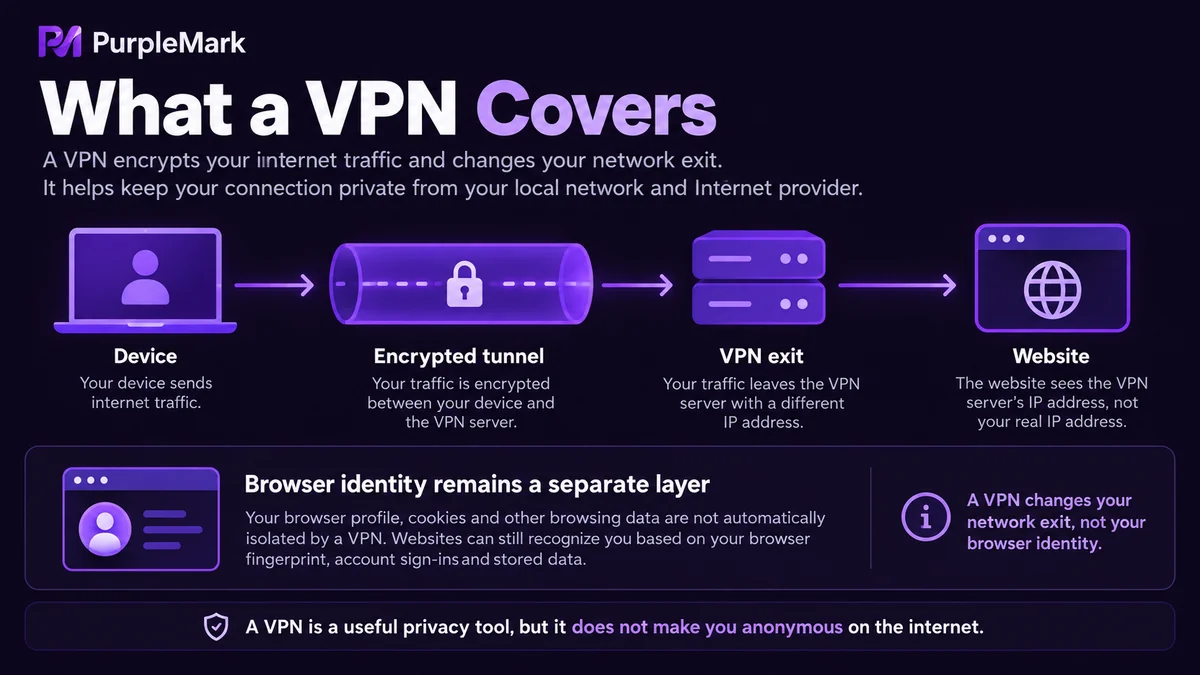
ការជាប់គ្រប់ចំណុចខាងលើ គ្រាន់តែបង្ហាញថាផ្នែកច្រកចេញបណ្តាញត្រូវបានអ៊ិនគ្រីប និងក្លែងបន្លំ។ អ្វីៗក្នុងកម្មវិធីរុករកមិនផ្លាស់ប្តូរអ្វីទេ៖ Cookie, ឃ្លាំងផ្ទុកមូលដ្ឋាន, ស្នាមម្រាមដៃ Canvas និងពុម្ពអក្សរ, តំបន់ពេលវេលា និងភាសា, លក្ខណៈឧបករណ៍ សុទ្ធតែដូចដើមនៅលើម៉ាស៊ីនដដែល។
មនុស្សតែម្នាក់ប្រើច្រកចេញដដែលចូលគណនីពីរ ឬប្រើច្រកចេញពីរចូលគណនីពីរដែលបើកលើកុំព្យូទ័រតែមួយ អ្វីដែលវេទិកាឃើញក៏នៅតែជាបរិស្ថានដែលត្រួតគ្នាខ្ពស់។ អ្នកធ្វើពាណិជ្ជកម្មឆ្លងដែន ការផ្សាយពាណិជ្ជកម្ម ឬប្រតិបត្តិការបណ្តាញសង្គម ច្រើនចាត់ទុករឿងនេះថាគ្រាន់តែប្តូរ IP ប៉ុណ្ណោះ តែតាមពិតមូលដ្ឋានវិនិច្ឆ័យភាពពាក់ព័ន្ធគណនីលើសពី IP ឆ្ងាយណាស់។
គណនីច្រើន បរិស្ថានច្រើន និងកិច្ចសហការជាក្រុម ជាបញ្ហាប្រភេទផ្សេង ហើយត្រូវការការបំបែកបរិស្ថានកម្មវិធីរុករកកម្រិតគណនី៖ គណនីនីមួយៗមានប្រវត្តិរូបដោយឡែក Cookie និងឃ្លាំងផ្ទុកមូលដ្ឋាន ច្រកចេញ IP និងលក្ខណៈឧបករណ៍ ដែលមើលគ្នាមិនឃើញ។ PurpleMark ផ្តល់នូវសមត្ថភាពបំបែកបរិស្ថានបែបនេះ ដោយគ្រប់គ្រងប្រវត្តិរូប ច្រកចេញបណ្តាញ និងលក្ខណៈឧបករណ៍ដោយបែងចែកតាមគណនី ដូច្នេះមិនចាំបាច់យកព័ត៌មានចូលគណនីផ្លាស់ទីរវាងម៉ាស៊ីនច្រើនទេ។
ក្រុមដែលដំណើរការច្រើនទីផ្សារ អាចបែងចែកគណនីទៅបរិស្ថានផ្សេងៗតាមទីផ្សារ ដូច្នេះពេលស្វែងរកបញ្ហានឹងមិនលាយខ្សែអាជីវកម្មច្រើនចូលគ្នា ហើយកំហុសរបស់មនុស្សម្នាក់ក៏មិនអូសគណនីផ្សេងដែរ។ ពេលត្រូវការកិច្ចសហការពីមនុស្សច្រើន សូមប្រើគណនីរងរបស់ PurpleMark ដើម្បីបែងចែកបរិស្ថានតាមគម្រោង សមាជិកមិនចែករំលែកបរិស្ថានចូលប្រើតែមួយទេ ហើយកំណត់ត្រាប្រតិបត្តិក៏នៅរក្សាទុកបានដែរ។
ការដោះស្រាយការអ៊ិនគ្រីបច្រកចេញ និងការបំបែកបរិស្ថានដោយឡែកពីគ្នា ធ្វើឱ្យនីមួយៗដោះស្រាយបញ្ហារបស់ខ្លួន ការលាយរឿងទាំងពីរចូលគ្នាងាយធ្វើឱ្យទាំងពីរមិនល្អ។


