
Les déclarations sur les journaux, les protocoles de chiffrement, la protection contre les fuites, la juridiction et la gestion des incidents de sécurité d'un VPN se vérifient point par point. L'article décompose ces cinq dimensions et explique ce que règlent respectivement la sortie chiffrée et l'isolation de l'environnement du navigateur.
Pour juger si les promesses de confidentialité d'un VPN méritent d'être crues, consulter sa page promotionnelle ne sert à rien. Ce qui est vérifiable se résume à quelques éléments : les journaux ont-ils été examinés par un organisme indépendant, comment le chiffrement et les clés sont-ils gérés, la protection contre les fuites est-elle complète, sous quelle juridiction l'entreprise relève-t-elle, et comment agit-on après un incident. En prenant NordVPN comme référence pour décomposer ces dimensions, la méthode s'applique à n'importe quel fournisseur.
Les déclarations sans journaux : il faut voir qui les signe
Presque tous les VPN affirment ne conserver aucun journal, et cette phrase en elle-même n'a aucune force contraignante. La version qui a du sens est la suivante : un tiers indépendant réalise l'audit, il précise quels serveurs et quels types de données sont couverts, et le rapport est rendu public.
NordVPN a publié des rapports d'audit sans journaux émis par des organismes externes, couvrant son infrastructure de serveurs et l'application de sa politique de confidentialité. Deux points sont facilement négligés à la lecture de ces rapports. D'abord la date de l'audit : une réussite ponctuelle ne reflète que les pratiques de cette période, et tout changement ultérieur d'architecture ou de centre de données impose un nouvel audit. Ensuite la portée de l'audit : vérifier uniquement si des journaux de connexion sont enregistrés n'est pas la même chose que le vérifier en même temps que la durée de session et les métadonnées de trafic.
Si un fournisseur n'a qu'un slogan et ne peut produire aucun rapport téléchargeable, ce point peut pratiquement être écarté.
Protocoles de chiffrement et gestion des clés
NordVPN utilise NordLynx par défaut, une implémentation bâtie sur WireGuard, et conserve en outre OpenVPN et IKEv2 comme options. La famille de protocoles WireGuard a une base de code réduite et un débit élevé, au prix de l'absence d'attribution dynamique d'IP, ce qui pousse chaque fournisseur à ajouter sa propre couche par-dessus. Il propose aussi des liaisons multi-sauts, qui font passer le trafic par deux serveurs avant de sortir : meilleure anonymisation, mais latence plus élevée, adapté à des scénarios précis plutôt qu'à une activation permanente.
Côté serveur, ce qui mérite attention est le degré de persistance. Concevoir des serveurs pour qu'ils ne fonctionnent qu'en mémoire et se vident au redémarrage réduit fortement les données historiques récupérables après un accès physique, et les serveurs de NordVPN présentent cette caractéristique. Le secret persistant, la fréquence de renégociation du tunnel et d'autres paramètres du même ordre se trouvent dans la documentation officielle et valent la peine d'être parcourus.
DNS, IPv6 et protection en cas de déconnexion
Une fois le tunnel établi, des fuites peuvent encore se produire ailleurs. Si les requêtes DNS ne passent pas par le tunnel, ou si le trafic IPv6 n'est pas pris en charge, les domaines réellement consultés sont exposés au réseau local. WebRTC est également un point de fuite courant : le navigateur ouvre un canal distinct pour signaler les adresses locales et publiques.
La méthode de vérification n'est pas compliquée : après connexion, lancer un test de fuite DNS et un test WebRTC, et regarder si le résolveur et les adresses retournés appartiennent au réseau du VPN. Qu'un verrou réseau serve de filet en cas de déconnexion est tout aussi déterminant, car beaucoup d'incidents se produisent dans les quelques secondes où le tunnel tombe un instant et où le trafic retombe sur la sortie locale. Le coupe-circuit et la protection contre les menaces de NordVPN relèvent de ce type de mécanisme ; la seconde bloque au niveau réseau les domaines malveillants et publicitaires connus.
Lieu d'immatriculation et rattachement de l'entreprise
NordVPN est immatriculé au Panama et son entité d'exploitation se trouve en Europe. La juridiction détermine ce qu'un fournisseur doit légalement remettre, et s'il peut refuser, lorsqu'une demande de données lui parvient. Le Panama ne fait pas partie des alliances habituelles de partage de renseignement, un point souvent cité, mais cela ne signifie pas l'absence d'obligations de conformité : l'entité d'exploitation européenne reste soumise à la réglementation locale. Lire les rapports de transparence est plus utile que de regarder le lieu d'immatriculation, car ils indiquent combien de demandes ont été reçues au total et à combien il a été donné suite.
Comment un incident a été traité
En 2018, un serveur de NordVPN en Finlande a été compromis ; le point d'entrée était un compte d'administration à distance fourni par le centre de données, et non le chiffrement lui-même. L'entreprise a ensuite communiqué publiquement, renouvelé les clés et fait avancer la conversion des serveurs en fonctionnement uniquement en mémoire ainsi que des audits tiers plus stricts.
Le critère n'est pas d'avoir connu ou non un incident, mais de savoir si la divulgation a été rapide, si l'explication était précise et si la correction peut être vérifiée de l'extérieur. Les fournisseurs qui gardent le silence présentent un risque plus élevé.
La moitié qu'un VPN ne résout pas
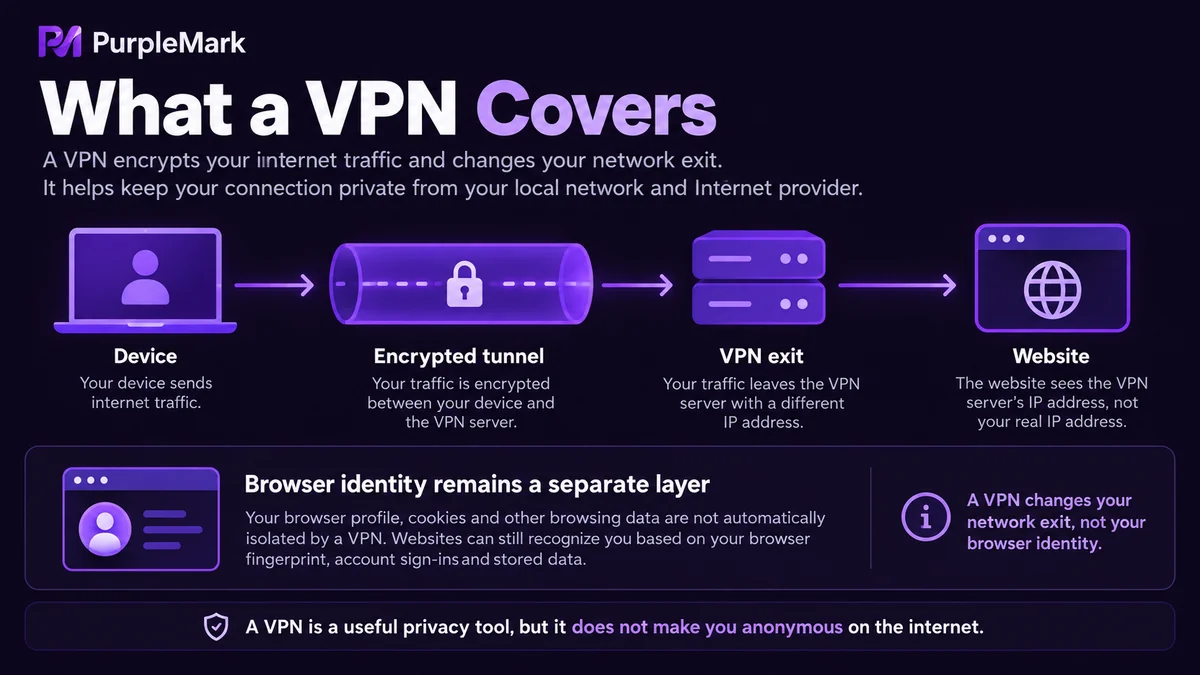
Réussir tous les points ci-dessus ne démontre qu'une chose : le segment de sortie réseau est chiffré et déguisé. Rien ne change dans le navigateur : Cookie, stockage local, empreintes Canvas et de polices, fuseau horaire et langue, caractéristiques de l'appareil, tout reste identique à la machine locale.
Qu'une même personne accède à deux comptes via la même sortie, ou accède via deux sorties à deux comptes ouverts sur le même ordinateur, la plateforme voit toujours un environnement fortement redondant. Les personnes qui font du commerce transfrontalier, de l'achat publicitaire ou de la gestion de réseaux sociaux considèrent souvent qu'il suffit de changer d'IP, alors que les critères de détection d'association de comptes vont bien au-delà de l'IP.
Les comptes multiples, les environnements multiples et le travail en équipe relèvent d'une autre catégorie de problème et exigent une isolation de l'environnement du navigateur au niveau du compte : pour chaque compte, un profil distinct, des Cookie et un stockage local distincts, une IP de sortie et des caractéristiques d'appareil distinctes, invisibles les uns aux autres. PurpleMark fournit précisément ce type d'isolation d'environnement, en gérant séparément par compte les profils, la sortie réseau et les caractéristiques d'appareil, sans avoir à transporter les identifiants d'une machine à l'autre.
Les équipes qui opèrent sur plusieurs marchés peuvent répartir les comptes dans des environnements différents selon le marché, de sorte qu'un diagnostic ne mélange pas plusieurs lignes d'activité et qu'une erreur individuelle n'entraîne pas d'autres comptes. En cas de collaboration entre plusieurs personnes, les sous-comptes PurpleMark permettent d'attribuer les environnements par projet ; les membres ne partagent pas le même environnement de connexion et les journaux d'opérations sont conservés.
Traiter séparément le chiffrement de la sortie et l'isolation des environnements permet à chacun de résoudre son propre problème ; mélanger les deux dans une même discussion conduit facilement à mal faire les deux.


