
VPN 的日誌聲明、加密協定、外洩防護、司法管轄與安全事件處理,都是可以逐項驗證的。文章把這五個維度拆開來談,並說明出口加密與瀏覽器環境隔離各自解決什麼問題。
判斷一款 VPN 的隱私承諾值不值得信,看官網宣傳頁沒用。能驗證的東西其實就那麼幾樣:日誌有沒有被獨立機構查過、加密和金鑰怎麼管、外洩防護做沒做全、公司歸哪個司法管轄管、出事之後怎麼處理。拿 NordVPN 當參照對象把這幾個維度拆開看,方法可以套到任何一家服務商身上。
無日誌聲明,要看是誰簽的字
幾乎所有 VPN 都寫自己不留日誌,這句話本身沒有任何約束力。有意義的版本是:由獨立第三方機構做稽核,明確寫了涵蓋哪些伺服器、哪些資料類型,報告對外公開。
NordVPN 公開過由外部機構出具的無日誌稽核報告,涵蓋它的伺服器基礎設施與隱私政策的執行情況。看這類報告有兩個容易忽略的點。一是稽核時間點,一次通過只代表那段時間的做法,之後換架構、換機房都要重新審。二是稽核範圍,只查是否記錄連線日誌,和連工作階段時長、流量中繼資料一起查,是兩回事。
如果一家服務商只有一句口號,拿不出任何可下載的報告,這一項基本可以劃掉。
加密協定與金鑰怎麼管
NordVPN 預設使用 NordLynx,它是基於 WireGuard 的一層實作,另外保留 OpenVPN 和 IKEv2 供選擇。WireGuard 這一類協定程式碼量小、吞吐高,代價是不自帶動態 IP 分配,所以各家都在上面補一層自己的處理。它還提供多跳鏈路,讓流量穿過兩台伺服器再出去,匿名性更好,延遲也更高,適合特定場景而不是日常全開。
伺服器端值得關注的是持久化程度。把伺服器做成只在記憶體裡執行、重啟即清空,被實體接觸後能拿到的歷史資料就少得多,NordVPN 的伺服器有這個特性。前向保密、通道重新協商頻率這些參數在官方文件裡都能查到,值得對著看一遍。
DNS、IPv6 和斷線保護
通道建起來了,外洩還可能發生在別的地方。DNS 查詢如果沒走通道,或者 IPv6 流量沒被接管,實際存取的網域就會暴露給本地網路。WebRTC 也是常見的漏點,瀏覽器會單獨開一條通道上報本地和公網位址。
驗證方法不複雜:連上之後跑一遍 DNS 外洩檢測和 WebRTC 檢測,看回傳的解析伺服器和位址是不是屬於 VPN 網路。斷開連線時有沒有網路鎖兜底同樣關鍵,很多事故就發生在通道瞬斷、流量回落本地出口的那幾秒。NordVPN 的斷網保護和威脅攔截屬於這類機制,後者會把已知的惡意網域和廣告網域在網路層擋掉。
註冊地與公司歸屬
NordVPN 註冊在巴拿馬,營運主體在歐洲。管轄地決定了收到資料調取請求時,服務商在法律上必須交出什麼、能不能拒絕。巴拿馬不在常見的情報共享聯盟裡,這是常被引用的一點,但它不等於沒有法遵義務,歐洲的營運主體仍然受當地法規約束。看透明度報告比看註冊地更有用,報告裡會寫清一共收到多少請求、配合了多少。
出過事之後怎麼處理
2018 年 NordVPN 在芬蘭的一台伺服器被入侵,入口是資料中心提供的遠端管理帳戶,不是加密本身被破。公司隨後公開說明、輪換金鑰,並推進了伺服器的記憶體化改造和更嚴格的第三方稽核。
判斷標準不在有沒有出過事,而在於披露是否及時、說明是否具體、整改能不能被外部驗證。捂著不說的服務商風險更高。
VPN 解決不了的那一半
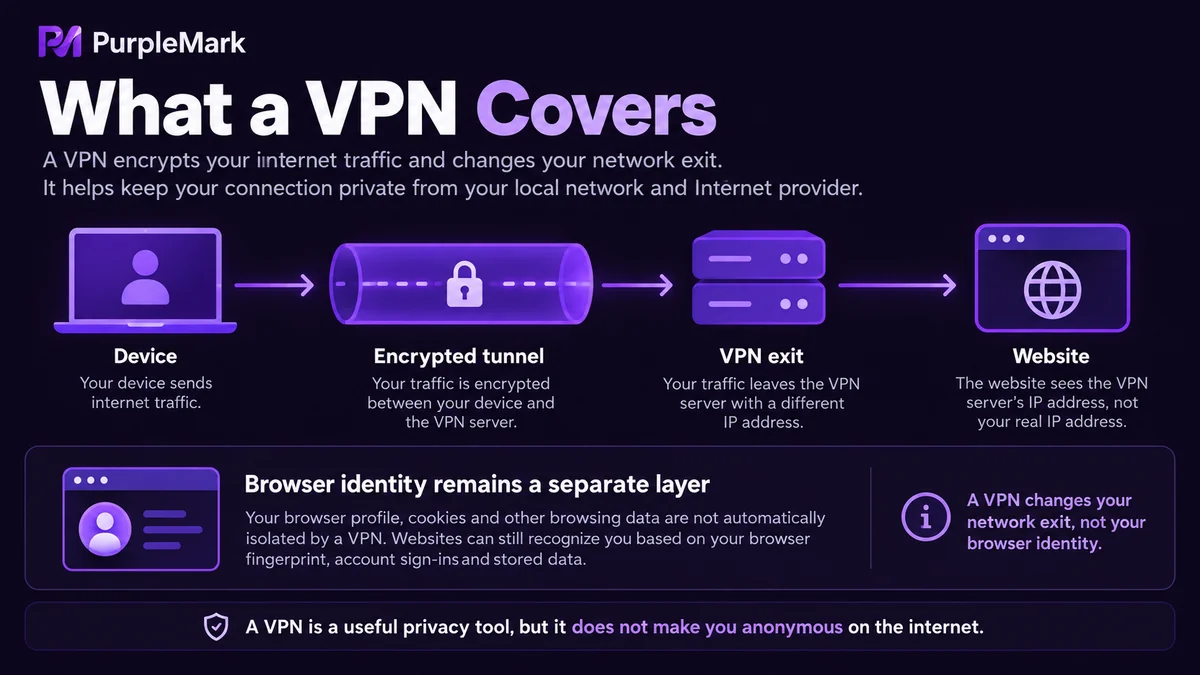
把上面幾項都過關,也只能說明網路出口這一段是加密且經過偽裝的。瀏覽器裡的東西一點沒變:Cookie、本機儲存、Canvas 與字型指紋、時區與語言、裝置特徵,全都還是本機原樣。
同一個人用同一條出口存取兩個帳號,或者用兩個出口存取同一台電腦上開出的兩個帳號,平台端看到的仍然是高度重合的環境。做跨境電商、廣告投放、社群經營的人常把這當成換個 IP 就行,實際上帳號關聯的判斷依據遠不止 IP。
多帳號、多環境、團隊協作屬於另一類問題,需要的是帳號級的瀏覽器環境隔離:每個帳號一套獨立的設定檔、Cookie 與本機儲存、出口 IP 和裝置特徵,彼此不可見。PurpleMark 提供的就是這類環境隔離能力,把設定檔、網路出口和裝置特徵按帳號分開管理,帳密不用在幾台機器之間來回搬。
營運多個市場的團隊可以按市場把帳號分到不同環境,排查問題時不會幾條業務線攪在一起,也不會因為一個人的誤操作牽連其他帳號。需要多人協作時,用 PurpleMark 的子帳號把環境按專案分配出去,成員之間不共享同一套登入環境,操作紀錄也能留下來。
把出口加密和環境隔離分開處理,兩件事各自解決各自的問題,混在一起談容易兩邊都做不好。


