
Logverklaringen, versleutelingsprotocollen, lekbescherming, rechtsgebied en de afhandeling van beveiligingsincidenten zijn bij een VPN stuk voor stuk te verifiëren. Het artikel splitst deze vijf dimensies uit en legt uit welk probleem versleutelde uitgang en isolatie van de browseromgeving elk oplossen.
Om te beoordelen of de privacybeloftes van een VPN te vertrouwen zijn, heb je niets aan de promotiepagina. Wat te verifiëren valt, is maar een handvol dingen: of de logs door een onafhankelijke instantie zijn onderzocht, hoe versleuteling en sleutels worden beheerd, of de lekbescherming volledig is, onder welk rechtsgebied het bedrijf valt, en hoe er na een incident wordt gehandeld. Met NordVPN als referentie om deze dimensies uit elkaar te halen, is de methode op elke aanbieder toe te passen.
Verklaringen over geen logs: kijk wie eronder tekent
Vrijwel elke VPN schrijft dat er geen logs worden bijgehouden, en die uitspraak op zich bindt niets. De betekenisvolle versie is: een onafhankelijke derde partij voert de audit uit, er staat duidelijk in welke servers en welke gegevenstypen worden gedekt, en het rapport wordt openbaar gemaakt.
NordVPN heeft no-logs-auditrapporten gepubliceerd die door externe organisaties zijn opgesteld, over zijn serverinfrastructuur en de uitvoering van het privacybeleid. Bij het lezen van zulke rapporten zijn er twee punten die makkelijk worden gemist. Ten eerste het moment van de audit: één keer slagen zegt alleen iets over de werkwijze in die periode, en na een latere wijziging van architectuur of datacenter is een nieuwe audit nodig. Ten tweede de reikwijdte van de audit: alleen controleren of verbindingslogs worden vastgelegd is iets anders dan dat samen met sessieduur en verkeersmetadata controleren.
Heeft een aanbieder alleen een slogan en kan hij geen downloadbaar rapport overleggen, dan kan dit punt in feite worden geschrapt.
Versleutelingsprotocollen en sleutelbeheer
NordVPN gebruikt standaard NordLynx, een implementatie bovenop WireGuard, en houdt daarnaast OpenVPN en IKEv2 als opties beschikbaar. De WireGuard-familie van protocollen heeft een kleine codebase en hoge doorvoer, tegen de prijs van geen dynamische IP-toewijzing, waardoor elke aanbieder er een eigen laag bovenop legt. Er zijn ook multi-hop-verbindingen, waarbij het verkeer via twee servers naar buiten gaat: betere anonimiteit, hogere latentie, geschikt voor specifieke scenario's en niet om altijd aan te laten staan.
Aan de serverkant is de mate van persistentie het bekijken waard. Servers zo bouwen dat ze alleen in het geheugen draaien en bij een herstart worden gewist, betekent dat er na fysieke toegang veel minder historische gegevens te verkrijgen zijn; de servers van NordVPN hebben deze eigenschap. Parameters zoals forward secrecy en de frequentie van tunnelheronderhandeling zijn in de officiële documentatie te vinden en zijn de moeite van een doorloop waard.
DNS, IPv6 en bescherming bij verbindingsverlies
Als de tunnel eenmaal staat, kunnen lekken nog elders optreden. Gaan DNS-query's niet door de tunnel, of wordt IPv6-verkeer niet overgenomen, dan liggen de werkelijk bezochte domeinen bloot aan het lokale netwerk. WebRTC is ook een veelvoorkomend lek: de browser opent een apart kanaal om lokale en publieke adressen te melden.
De manier van verifiëren is niet ingewikkeld: voer na het verbinden een DNS-lektest en een WebRTC-test uit en kijk of de teruggegeven resolver en adressen bij het VPN-netwerk horen. Of een netwerkslot opvangt bij een verbindingsverlies is even cruciaal, want veel incidenten gebeuren in de paar seconden waarin de tunnel even wegvalt en het verkeer terugvalt op de lokale uitgang. De killswitch en threat protection van NordVPN zijn zulke mechanismen; het laatste blokkeert op netwerkniveau bekende kwaadaardige en advertentiedomeinen.
Vestigingsplaats en bedrijfseigendom
NordVPN is geregistreerd in Panama, met de operationele entiteit in Europa. Het rechtsgebied bepaalt wat een aanbieder wettelijk moet overhandigen, en of hij kan weigeren, wanneer er een verzoek om gegevens binnenkomt. Panama valt niet onder de gebruikelijke allianties voor het delen van inlichtingen, een punt dat vaak wordt aangehaald, maar dat betekent niet dat er geen compliance-verplichtingen zijn: de Europese operationele entiteit blijft aan lokale regelgeving gebonden. Transparantierapporten lezen is nuttiger dan naar de vestigingsplaats kijken, want daarin staat hoeveel verzoeken er in totaal zijn ontvangen en aan hoeveel is voldaan.
Hoe een incident werd afgehandeld
In 2018 werd een server van NordVPN in Finland gecompromitteerd; het toegangspunt was een door het datacenter geleverd account voor extern beheer, niet de versleuteling zelf. Het bedrijf gaf daarna een publieke verklaring af, roteerde sleutels en zette de ombouw van servers naar uitsluitend geheugengebruik en strengere audits door derden door.
De maatstaf is niet of er ooit een incident is geweest, maar of de openbaarmaking tijdig was, of de uitleg concreet was en of de correctie van buitenaf te verifiëren is. Aanbieders die zwijgen, dragen een hoger risico.
De helft die een VPN niet oplost
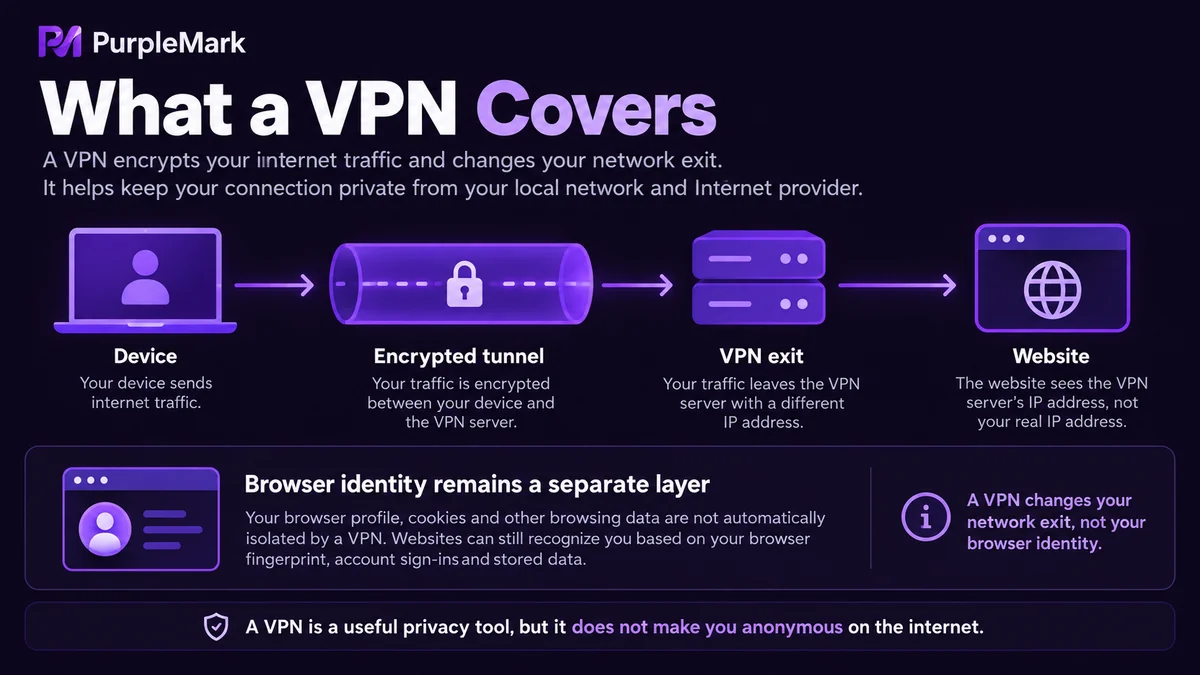
Alle bovenstaande punten halen zegt alleen dat het stuk netwerkuitgang versleuteld en vermomd is. In de browser verandert er niets: Cookie, lokale opslag, Canvas- en lettertypevingerafdrukken, tijdzone en taal, apparaatkenmerken, alles blijft zoals op de lokale machine.
Bezoekt dezelfde persoon twee accounts via dezelfde uitgang, of twee accounts die op dezelfde computer zijn aangemaakt via twee uitgangen, dan ziet het platform nog steeds een sterk overlappende omgeving. Wie aan grensoverschrijdende e-commerce, advertentieplaatsing of socialmedia-operatie doet, ziet dit vaak als een kwestie van simpelweg het IP wisselen, maar in werkelijkheid gaat de basis voor het beoordelen van accountkoppeling veel verder dan het IP.
Meerdere accounts, meerdere omgevingen en teamsamenwerking zijn een andere categorie probleem en vragen om isolatie van de browseromgeving op accountniveau: per account een eigen profiel, eigen Cookie en lokale opslag, eigen uitgangs-IP en eigen apparaatkenmerken, onderling onzichtbaar. PurpleMark biedt precies dit soort omgevingsisolatie: profielen, netwerkuitgang en apparaatkenmerken worden per account apart beheerd, zodat inloggegevens niet tussen machines heen en weer hoeven.
Teams die in meerdere markten werken, kunnen accounts per markt over verschillende omgevingen verdelen, zodat bij het onderzoeken van problemen niet meerdere bedrijfslijnen door elkaar lopen en een fout van één persoon niet andere accounts meesleept. Als meerdere mensen moeten samenwerken, wijs dan met PurpleMark-subaccounts omgevingen per project toe; leden delen niet dezelfde inlogomgeving en de handelingsregistratie blijft bewaard.
Versleuteling van de uitgang en omgevingsisolatie apart behandelen laat elk zijn eigen probleem oplossen; ze in één gesprek vermengen leidt er makkelijk toe dat beide slecht worden uitgevoerd.


