
Bir VPN'in log beyanları, şifreleme protokolleri, sızıntı koruması, yargı yetkisi ve güvenlik olaylarını ele alış biçimi madde madde doğrulanabilir. Yazı bu beş boyutu ayrı ayrı ele alıyor ve şifreli çıkış ile tarayıcı ortamı yalıtımının neyi çözdüğünü açıklıyor.
Bir VPN'in gizlilik vaatlerinin güvenilir olup olmadığını anlamak için tanıtım sayfasına bakmak işe yaramaz. Gerçekten doğrulanabilen şeyler azdır: logların bağımsız bir kuruluş tarafından incelenip incelenmediği, şifreleme ve anahtarların nasıl yönetildiği, sızıntı korumasının eksiksiz olup olmadığı, şirketin hangi yargı yetkisine girdiği ve bir olaydan sonra nasıl davranıldığı. NordVPN'i referans alıp bu boyutları tek tek ayırdığınızda, yöntem herhangi bir sağlayıcıya uygulanabilir.
Log yok beyanları: imzalayanın kim olduğuna bakın
Neredeyse her VPN log tutmadığını yazar ve bu cümle tek başına hiçbir bağlayıcılık taşımaz. Anlamlı olan sürüm şudur: bağımsız bir üçüncü taraf denetimi yapar, hangi sunucuların ve hangi veri türlerinin kapsandığı açıkça yazılır ve rapor kamuya açılır.
NordVPN, dış kuruluşlar tarafından düzenlenmiş log yok denetim raporlarını yayımlamıştır; bunlar şirketin sunucu altyapısını ve gizlilik politikasının uygulanışını kapsar. Bu tür raporları okurken gözden kaçması kolay iki nokta var. Birincisi denetimin zamanı: bir kez geçmek yalnızca o dönemdeki uygulamayı gösterir, sonradan mimari veya veri merkezi değişirse yeniden denetim gerekir. İkincisi denetimin kapsamı: yalnızca bağlantı loglarının tutulup tutulmadığını kontrol etmek ile bunu oturum süresi ve trafik üstverisiyle birlikte kontrol etmek farklı şeylerdir.
Bir sağlayıcının elinde yalnızca bir slogan varsa ve indirilebilir hiçbir rapor sunamıyorsa, bu madde neredeyse tamamen çıkarılabilir.
Şifreleme protokolleri ve anahtar yönetimi
NordVPN varsayılan olarak NordLynx kullanır; bu WireGuard üzerine kurulu bir uygulamadır ve ayrıca OpenVPN ile IKEv2 seçenek olarak sunulur. WireGuard protokol ailesi küçük bir kod tabanına ve yüksek verime sahiptir, bunun bedeli dinamik IP atamasının bulunmamasıdır, bu yüzden her sağlayıcı üstüne kendi katmanını ekler. Ayrıca trafiği dışarı çıkmadan önce iki sunucudan geçiren çok atlamalı bağlantılar sunar; anonimlik daha iyi, gecikme daha yüksektir, bu nedenle belirli senaryolara uygundur, sürekli açık bırakmaya değil.
Sunucu tarafında dikkat edilmesi gereken şey kalıcılık derecesidir. Sunucuları yalnızca bellekte çalışacak ve yeniden başlatmada silinecek şekilde kurmak, fiziksel erişim sonrası elde edilebilecek geçmiş veriyi çok azaltır ve NordVPN'in sunucuları bu özelliğe sahiptir. İleri gizlilik ve tünel yeniden müzakere sıklığı gibi parametreler resmi belgelerde bulunabilir ve bir kez gözden geçirmeye değer.
DNS, IPv6 ve bağlantı kesilmesi koruması
Tünel kurulduktan sonra sızıntı başka yerlerde de olabilir. DNS sorguları tünelden geçmiyorsa veya IPv6 trafiği devralınmıyorsa, gerçekte ziyaret edilen alan adları yerel ağa açık hale gelir. WebRTC de sık görülen bir sızıntı noktasıdır: tarayıcı ayrı bir kanal açıp yerel ve genel adresleri bildirir.
Doğrulama yöntemi karmaşık değil: bağlandıktan sonra bir DNS sızıntı testi ve bir WebRTC testi çalıştırıp dönen çözümleyici ile adreslerin VPN ağına ait olup olmadığına bakın. Bağlantı kesildiğinde bir ağ kilidinin alttan tutup tutmadığı da aynı ölçüde kritiktir, çünkü birçok olay tünelin bir an koptuğu ve trafiğin yerel çıkışa döndüğü o birkaç saniyede yaşanır. NordVPN'in kill switch ve tehdit koruması bu tür mekanizmalardır; ikincisi bilinen zararlı ve reklam alan adlarını ağ katmanında engeller.
Kayıt yeri ve şirket aidiyeti
NordVPN Panama'da kayıtlıdır, işletme birimi Avrupa'dadır. Yargı yetkisi, bir veri talebi geldiğinde sağlayıcının yasal olarak neyi teslim etmesi gerektiğini ve reddedip edemeyeceğini belirler. Panama sık atıf yapılan bir nokta olarak yaygın istihbarat paylaşım ittifaklarında yer almaz, ancak bu uyum yükümlülüğü olmadığı anlamına gelmez: Avrupa'daki işletme birimi hâlâ yerel mevzuata tabidir. Şeffaflık raporlarını okumak kayıt yerine bakmaktan daha faydalıdır, çünkü raporda toplam kaç talep alındığı ve kaçına karşılık verildiği açıkça yazılır.
Bir olaydan sonra nasıl hareket edildi
2018'de NordVPN'in Finlandiya'daki bir sunucusu ele geçirildi; giriş noktası veri merkezinin sağladığı uzaktan yönetim hesabıydı, şifrelemenin kendisi kırılmadı. Şirket ardından kamuya açıklama yaptı, anahtarları döndürdü ve sunucuların yalnızca bellekte çalışır hale getirilmesi ile daha sıkı üçüncü taraf denetimlerini ilerletti.
Ölçüt hiç olay yaşanıp yaşanmadığı değil, açıklamanın zamanında olup olmadığı, anlatımın somut olup olmadığı ve düzeltmenin dışarıdan doğrulanıp doğrulanamadığıdır. Susan sağlayıcıların riski daha yüksektir.
VPN'in çözemediği yarı
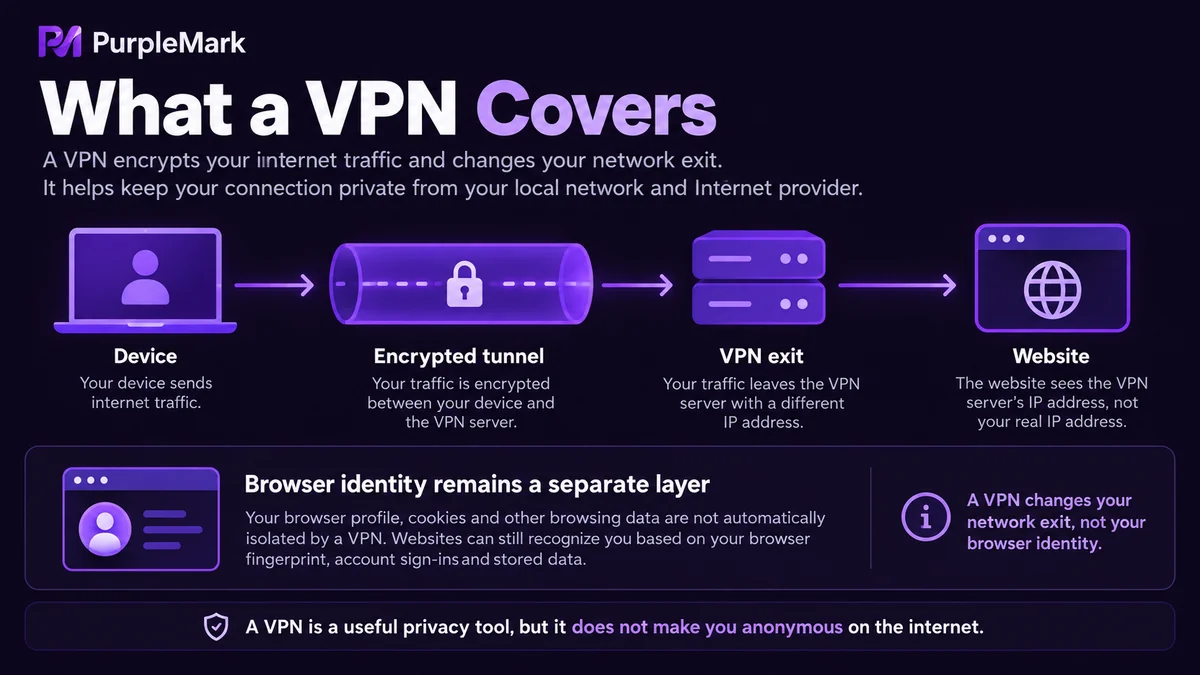
Yukarıdaki maddelerin tümünü geçmek yalnızca ağ çıkışı kısmının şifrelenmiş ve gizlenmiş olduğunu gösterir. Tarayıcının içinde hiçbir şey değişmez: Cookie, yerel depolama, Canvas ve yazı tipi parmak izleri, saat dilimi ve dil, cihaz özellikleri, hepsi yerel makinedeki haliyle kalır.
Aynı kişi aynı çıkıştan iki hesaba girdiğinde ya da iki çıkıştan aynı bilgisayarda açılmış iki hesaba girdiğinde, platform tarafının gördüğü yine büyük ölçüde örtüşen bir ortamdır. Sınır ötesi e-ticaret, reklam yayınlama veya sosyal medya operasyonu yapanlar bunu çoğu zaman yalnızca IP değiştirme meselesi sayar, oysa gerçekte hesap ilişkilendirmesini belirleyen dayanaklar IP'nin çok ötesindedir.
Çoklu hesap, çoklu ortam ve ekip çalışması başka bir sorun sınıfıdır ve hesap düzeyinde tarayıcı ortamı yalıtımı gerektirir: her hesap için ayrı bir profil, Cookie ve yerel depolama, çıkış IP'si ve cihaz özellikleri, birbirini görmeyecek şekilde. PurpleMark tam olarak bu tür bir ortam yalıtımı sunar; profilleri, ağ çıkışını ve cihaz özelliklerini hesaba göre ayrı ayrı yönetir, böylece giriş bilgilerini makineler arasında taşımak gerekmez.
Birden fazla pazarda çalışan ekipler hesapları pazara göre farklı ortamlara dağıtabilir; böylece sorun incelerken birkaç iş kolu birbirine karışmaz ve bir kişinin hatası başka hesapları sürüklemez. Birden fazla kişinin birlikte çalışması gerektiğinde, ortamları projeye göre dağıtmak için PurpleMark alt hesaplarını kullanın; üyeler aynı oturum açma ortamını paylaşmaz ve işlem kayıtları da saklanır.
Çıkış şifrelemesi ile ortam yalıtımını ayrı ele almak, her birinin kendi sorununu çözmesini sağlar; ikisini aynı tartışmada birleştirmek çoğu zaman ikisinin de kötü yapılmasına yol açar.


