
VPN 的日志声明、加密协议、泄露防护、司法辖区与安全事件处置,都是可以逐项验证的。文章把这五个维度拆开讲,并说明出口加密与浏览器环境隔离各自解决什么问题。
判断一款 VPN 的隐私承诺值不值得信,看官网宣传页没用。能验证的东西其实就那么几样:日志有没有被独立机构查过、加密和密钥怎么管、泄露防护做没做全、公司归哪个司法辖区管、出事之后怎么处置。拿 NordVPN 当参照对象把这几个维度拆开看,方法可以套到任何一家服务商身上。
无日志声明,要看是谁签的字
几乎所有 VPN 都写自己不留日志,这句话本身没有任何约束力。有意义的版本是:由独立第三方机构做审计,明确写了覆盖哪些服务器、哪些数据类型,报告对外公开。
NordVPN 公开过由外部机构出具的无日志审计报告,覆盖它的服务器基础设施和隐私政策的执行情况。看这类报告有两个容易忽略的点。一是审计时间点,一次通过只代表那段时间的做法,之后换架构、换机房都要重新审。二是审计范围,只查是否记录连接日志,和连会话时长、流量元数据一起查,是两回事。
如果一家服务商只有一句口号,拿不出任何可下载的报告,这一项基本可以划掉。
加密协议与密钥怎么管
NordVPN 默认使用 NordLynx,它是基于 WireGuard 的一层实现,另外保留 OpenVPN 和 IKEv2 供选择。WireGuard 这一系列协议代码量小、吞吐高,代价是不自带动态 IP 分配,所以各家都在上面补一层自己的处理。它还提供多跳链路,让流量穿过两台服务器再出去,匿名性更好,延迟也更高,适合特定场景而不是日常全开。
服务器侧值得关注的是持久化程度。把服务器做成只在内存里运行、重启即清空,被物理接触后能拿到的历史数据就少得多,NordVPN 的服务器有这个特性。前向保密、隧道重协商频率这些参数在官方文档里都能查到,值得对着看一遍。
DNS、IPv6 和断线保护
隧道建起来了,泄露还可能发生在别的地方。DNS 查询如果没走隧道,或者 IPv6 流量没被接管,实际访问的域名就会暴露给本地网络。WebRTC 也是常见的漏点,浏览器会单独开一条通道上报本地和公网地址。
验证方法不复杂:连上之后跑一遍 DNS 泄露检测和 WebRTC 检测,看返回的解析服务器和地址是不是属于 VPN 网络。断开连接时有没有网络锁兜底同样关键,很多事故就发生在隧道瞬断、流量回落本地出口的那几秒。NordVPN 的断网保护和威胁拦截属于这类机制,后者会把已知的恶意域名和广告域名在网络层挡掉。
注册地与公司归属
NordVPN 注册在巴拿马,运营主体在欧洲。管辖地决定了收到数据调取请求时,服务商在法律上必须交出什么、能不能拒绝。巴拿马不在常见的情报共享联盟里,这是常被引用的一点,但它不等于没有合规义务,欧洲的运营主体仍然受当地法规约束。看透明度报告比看注册地更有用,报告里会写清一共收到多少请求、配合了多少。
出过事之后怎么处置
2018 年 NordVPN 在芬兰的一台服务器被入侵,入口是数据中心提供的远程管理账户,不是加密本身被破。公司随后公开说明、轮换密钥,并推进了服务器的内存化改造和更严格的第三方审计。
判断标准不在有没有出过事,而在于披露是否及时、说明是否具体、整改能不能被外部验证。捂着不说的服务商风险更高。
VPN 解决不了的那一半
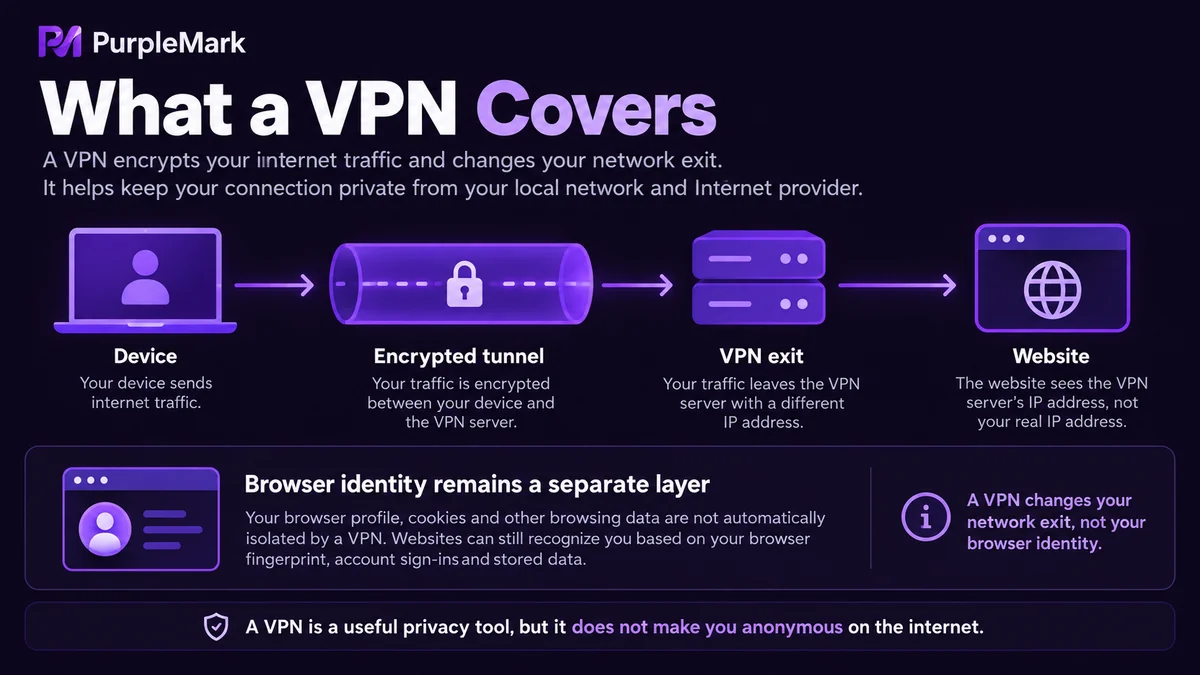
把上面几项都过关,也只能说明网络出口这一段是加密且经过伪装的。浏览器里的东西一点没变:Cookie、本地存储、Canvas 与字体指纹、时区与语言、设备特征,全都还是本机原样。
同一个人用同一条出口访问两个账号,或者用两个出口访问同一台电脑上开出的两个账号,平台侧看到的仍然是高度重合的环境。做跨境电商、广告投放、社媒运营的人常把这当成换个 IP 就行,实际上账号关联的判断依据远不止 IP。
多账号、多环境、团队协作属于另一类问题,需要的是账号级的浏览器环境隔离:每个账号一套独立的配置文件、Cookie 与本地存储、出口 IP 和设备特征,彼此不可见。PurpleMark 提供的就是这类环境隔离能力,把配置文件、网络出口和设备特征按账号分开管理,账密不用在几台机器之间来回搬。
运营多个市场的团队可以按市场把账号分到不同环境,排查问题时不会几条业务线搅在一起,也不会因为一个人的误操作牵连其他账号。需要多人协作时,用 PurpleMark 的子账号把环境按项目分配出去,成员之间不共享同一套登录环境,操作记录也能留下来。
把出口加密和环境隔离分开处理,两件事各自解决各自的问题,混在一起谈容易两边都做不好。


